









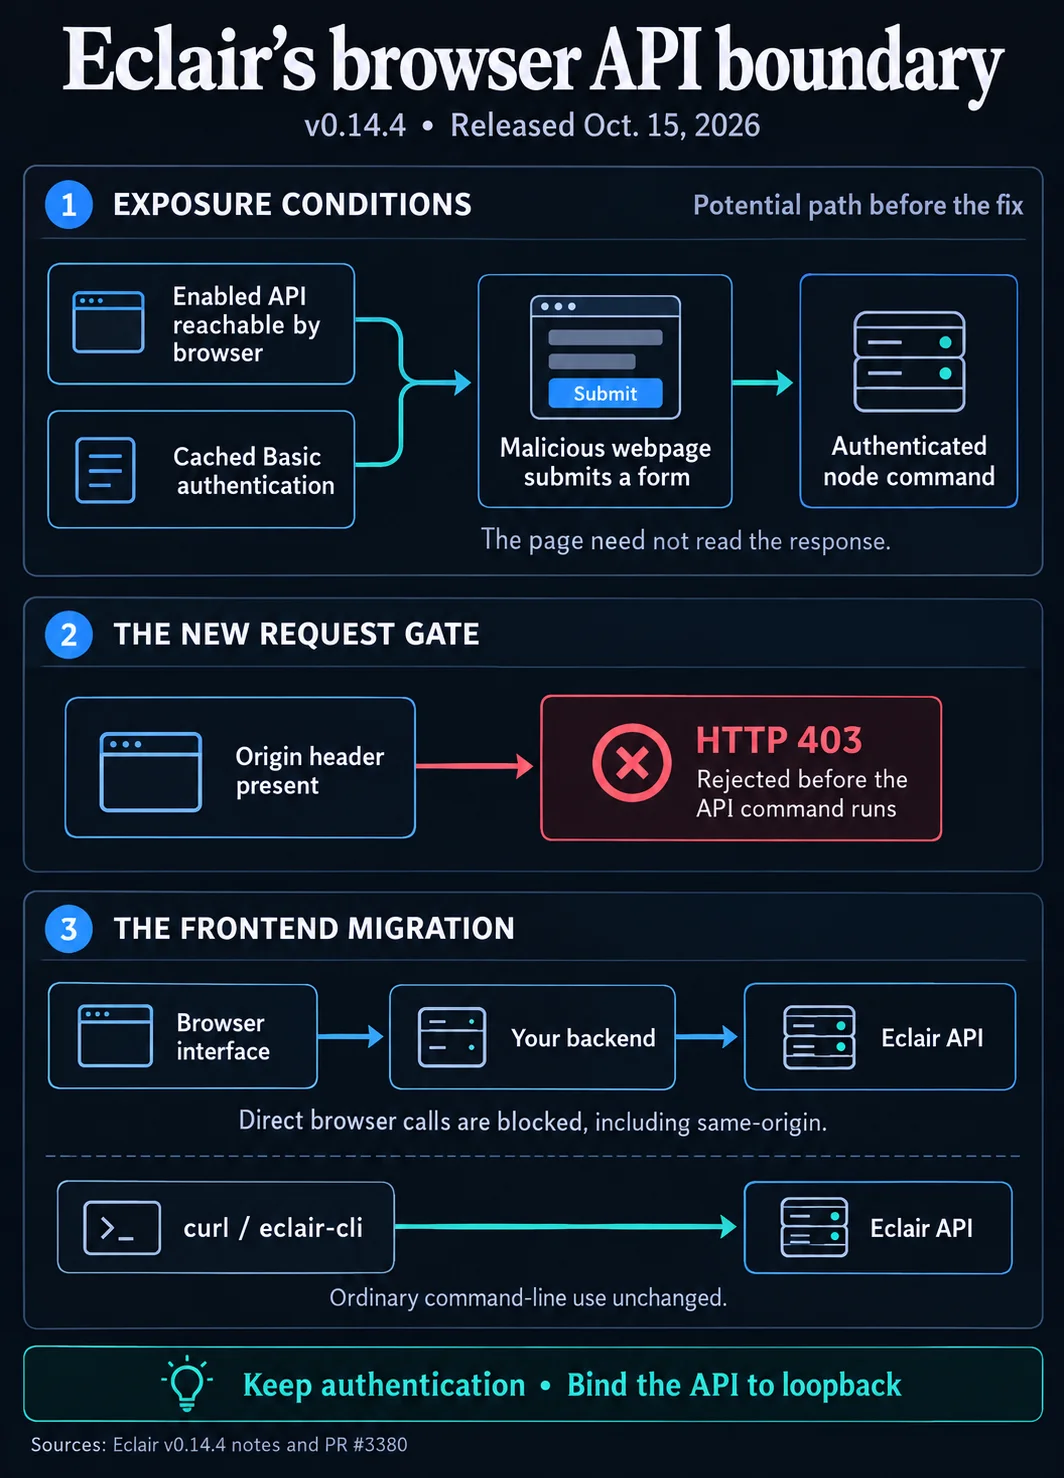

Eclair v0.14.4 de ACINQ bloquea que páginas web maliciosas envíen comandos autenticados a un nodo de Bitcoin Lightning a través del navegador del operador. La exposición requería una API de Eclair habilitada y accesible desde el navegador, junto con credenciales HTTP Basic ya cacheadas para esa API. La versión se publicó el 15 de octubre, y los mantenedores recomiendan actualizar y reiniciar el nodo sin cerrar sus canales Lightning.
Por qué importa
Una página web maliciosa podía enviar un formulario HTML plano a la API de Eclair, lo que hacía que el navegador adjuntara automáticamente las credenciales guardadas. Aunque el atacante no podía leer la respuesta, el comando autenticado sí llegaba al nodo. La API de Eclair puede exponer el estado del nodo, abrir y cerrar canales, y enviar o recibir pagos, lo que convierte a la ruta del navegador en un riesgo operativo significativo.
La versión 0.14.4 rechaza con HTTP 403 las solicitudes a la API que llevan un encabezado Origin antes de que se ejecute la ruta de la API, independientemente del valor del encabezado. Este cambio también afecta a las interfaces legítimas basadas en navegador, incluidos los frontends alojados en el mismo origen. Esas interfaces ahora necesitan un intermediario backend entre el navegador y Eclair.
Impacto en el mercado
La corrección no interrumpe el acceso ordinario por línea de comandos. Los mantenedores señalan que curl y eclair-cli no envían el encabezado Origin, por lo que las solicitudes normales de esas herramientas siguen funcionando. El parche se fusionó el 15 de septiembre en el pull request #3380 y se publica junto con correcciones de comisiones de financiación (funding-fee) y del firmante (signer).
La comprobación de Origin no sustituye a la autenticación ni a los controles de red. Un cliente que no sea de navegador puede omitir el encabezado, por lo que Eclair recomienda vincular la API a loopback y limitar el acceso a la máquina local. Los operadores de nodos Lightning deben actualizar, mantener esas restricciones y revisar cualquier herramienta orientada al navegador antes de reconectarla a través de un backend.

Preguntas frecuentes
-
¿Qué corrigió Eclair v0.14.4 para los operadores de nodos Lightning?
Bloquea que páginas web maliciosas envíen comandos autenticados a un nodo Lightning de Eclair a través del navegador del operador, al rechazar las solicitudes que lleven un encabezado Origin.
-
¿Qué condiciones eran necesarias para el ataque desde el navegador?
La API de Eclair tenía que estar habilitada y ser accesible desde el navegador del operador, con credenciales HTTP Basic ya cacheadas en ese navegador.
-
¿Qué comandos podía alcanzar la ruta a través del navegador?
La API de Eclair puede leer el estado del nodo, abrir y cerrar canales, y enviar o recibir pagos, por lo que los comandos autenticados podían afectar a operaciones importantes del nodo.
-
¿Dejan de funcionar curl y eclair-cli tras el parche?
No. Los mantenedores indican que curl y eclair-cli no envían el encabezado Origin, por lo que sus solicitudes habituales a la API siguen funcionando.
-
¿Por qué siguen siendo necesarias la vinculación a loopback y la autenticación?
La comprobación de Origin no es un sistema de autorización porque los clientes que no son de navegador pueden omitir el encabezado. Eclair recomienda mantener la API vinculada a loopback y conservar la autenticación y las restricciones de red.

 CoinDesk
 Glassnode
 WatcherGuru
 Altcoin Daily
 WuBlockchain
 CoinTelegraph