










Electrum publicó la versión 4.8.3 tras confirmar que servidores maliciosos estaban explotando activamente una vulnerabilidad de alta gravedad en versiones anteriores del monedero. El ataque podía redirigir los pagos pendientes de Bitcoin cuando los usuarios aumentaban manualmente las comisiones, y al menos un usuario perdió fondos tras aprobar una transacción fraudulenta. Electrum recibió dos denuncias el 11 y el 18 de octubre, pero no reveló el importe total robado ni el número de monederos afectados.
Por qué importa
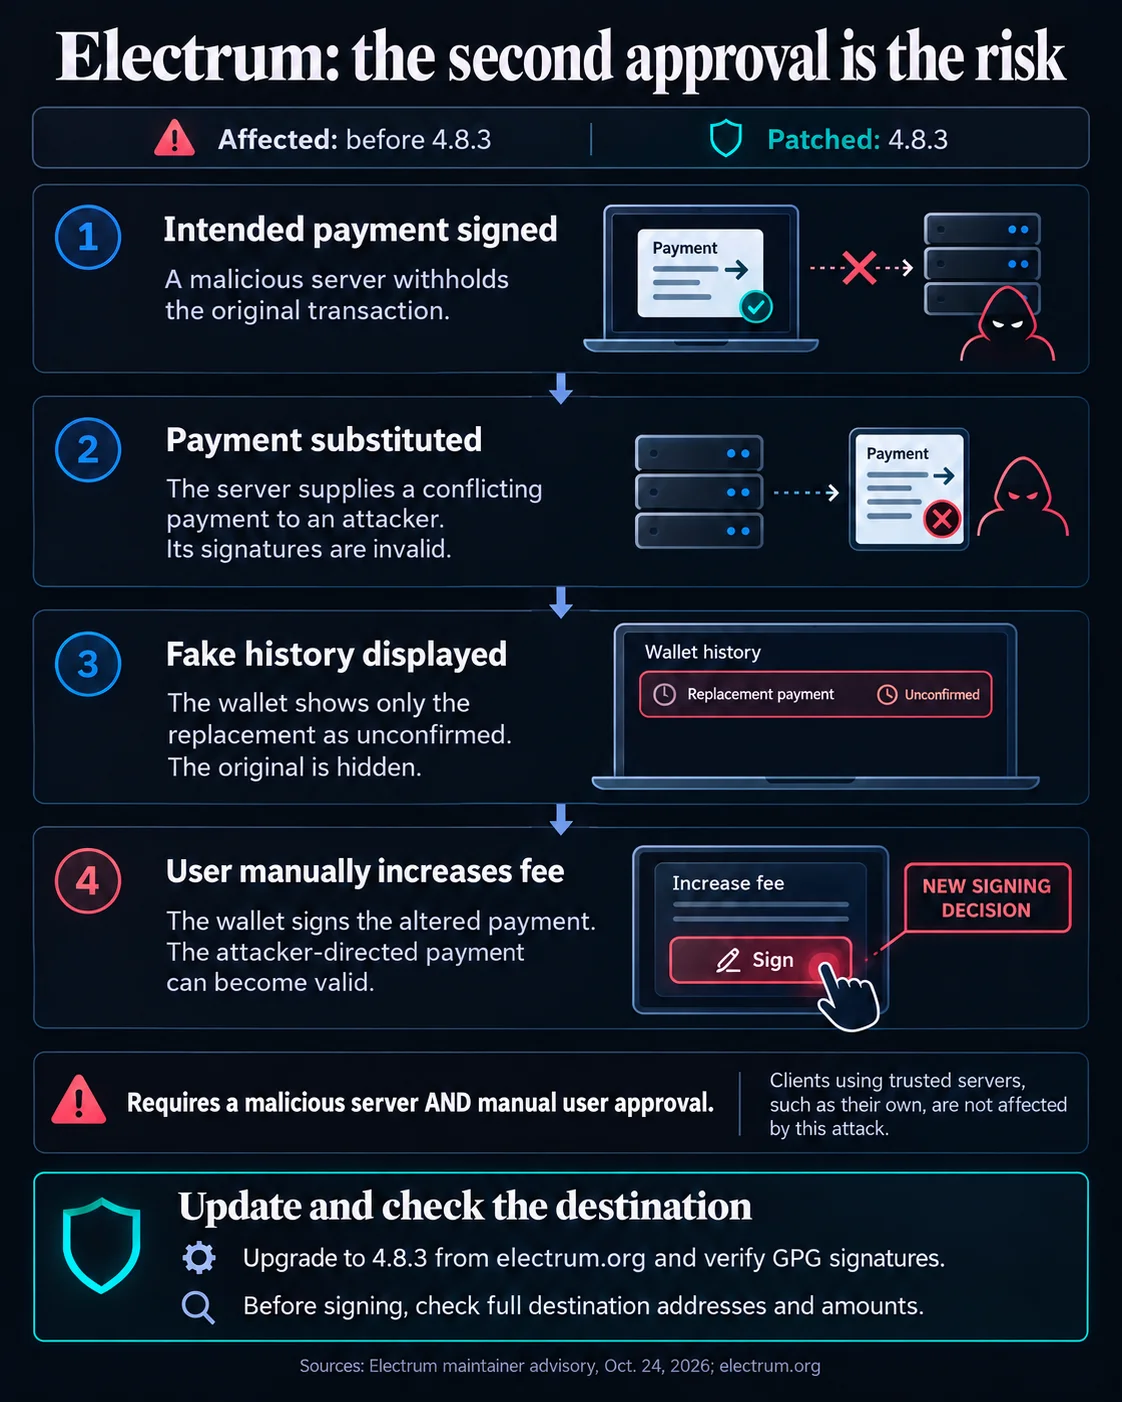
La vulnerabilidad se apoyaba en la forma en que Electrum gestionaba los datos de transacciones sin confirmar procedentes de servidores externos. Un servidor malicioso podía retener un pago legítimo y mostrar una transacción conflictiva que enviaba los fondos a una dirección controlada por el atacante. La transacción sustituida llevaba inicialmente firmas no válidas, pero los clientes afectados la mostraban en el historial de transacciones sin confirmar del monedero sin verificar antes esas firmas.
El engaño se volvía efectivo mediante la función Replace-by-Fee de Bitcoin. Cuando un usuario intentaba acelerar el pago que parecía retrasado, Electrum generaba firmas nuevas para la transacción alterada, lo que hacía válida la transferencia dirigida al atacante sin exponer las claves privadas del usuario. Los atacantes también crearon direcciones que coincidían con los cuatro últimos caracteres de las direcciones de los destinatarios previstos, explotando las comprobaciones parciales de direcciones.
Impacto en el mercado
El riesgo inmediato se concentra en quienes utilizan versiones de Electrum anteriores a 4.8.3, no en un cambio de las reglas de consenso de Bitcoin. La corrección de Electrum añade comprobaciones de firmas para las entradas pertenecientes al monedero antes de que las transacciones sin confirmar entren en el historial local, bloqueando la vía de sustitución comunicada antes de que un aumento de comisión pueda autorizarla.
Los usuarios deberían actualizar mediante el sitio web oficial de Electrum y verificar las direcciones completas de los destinatarios y los importes de los pagos antes de firmar. El aviso indica que los clientes conectados exclusivamente a servidores de confianza, incluidos los gestionados de forma privada, no estuvieron expuestos a este ataque. La corrección no amplía la verificación de firmas a todas las transacciones entrantes, por lo que sigue siendo esencial revisar las transacciones.

Preguntas frecuentes
-
¿Qué versiones de Electrum están afectadas por la vulnerabilidad de redirección de pagos?
La vulnerabilidad afecta a las versiones de Electrum anteriores a 4.8.3. Electrum publicó la versión 4.8.3 con comprobaciones destinadas a bloquear la técnica de sustitución comunicada.
-
¿Cómo redirigieron los atacantes los pagos en Bitcoin sin obtener las claves privadas?
Servidores maliciosos proporcionaron una transacción sin confirmar conflictiva que redirigía los fondos. Cuando la víctima aumentaba la comisión, el monedero generaba firmas nuevas para el pago alterado.
-
¿Por qué fue importante la función Replace-by-Fee de Bitcoin en el ataque?
Replace-by-Fee permite aumentar las comisiones de los pagos retrasados. En la explotación, esa acción rutinaria hizo que Electrum autorizara la transacción dirigida al atacante.
-
¿Cómo hicieron los atacantes que las direcciones fraudulentas de los destinatarios parecieran legítimas?
Generaron direcciones de Bitcoin cuyos cuatro últimos caracteres coincidían con los de las direcciones de los destinatarios previstos. Esto podía engañar a quienes solo comprobaban una parte de la dirección.
-
¿Qué deben hacer los usuarios de Electrum tras la divulgación de la vulnerabilidad?
Los usuarios deben actualizar a la versión 4.8.3 mediante el sitio web oficial de Electrum y verificar las direcciones completas de los destinatarios y los importes de los pagos antes de firmar las transacciones.

 CoinDesk
 TheBlock
 WuBlockchain
 WatcherGuru
 Lookonchain
 Crypto News