










Polymarket reanudó las operaciones el 29 de octubre después de que un proveedor externo comprometido interrumpiera su mercado internacional de predicciones. La firma de análisis de blockchain Bubblemaps estimó que más de 700 usuarios se vieron afectados y que se comprometieron activos por valor de unos 3,46 millones de dólares. Polymarket dijo que había solucionado el problema, que lo había remitido a las fuerzas del orden y que reembolsaría a los usuarios afectados, pero en su comunicado oficial no especificó las pérdidas totales.
Por qué importa
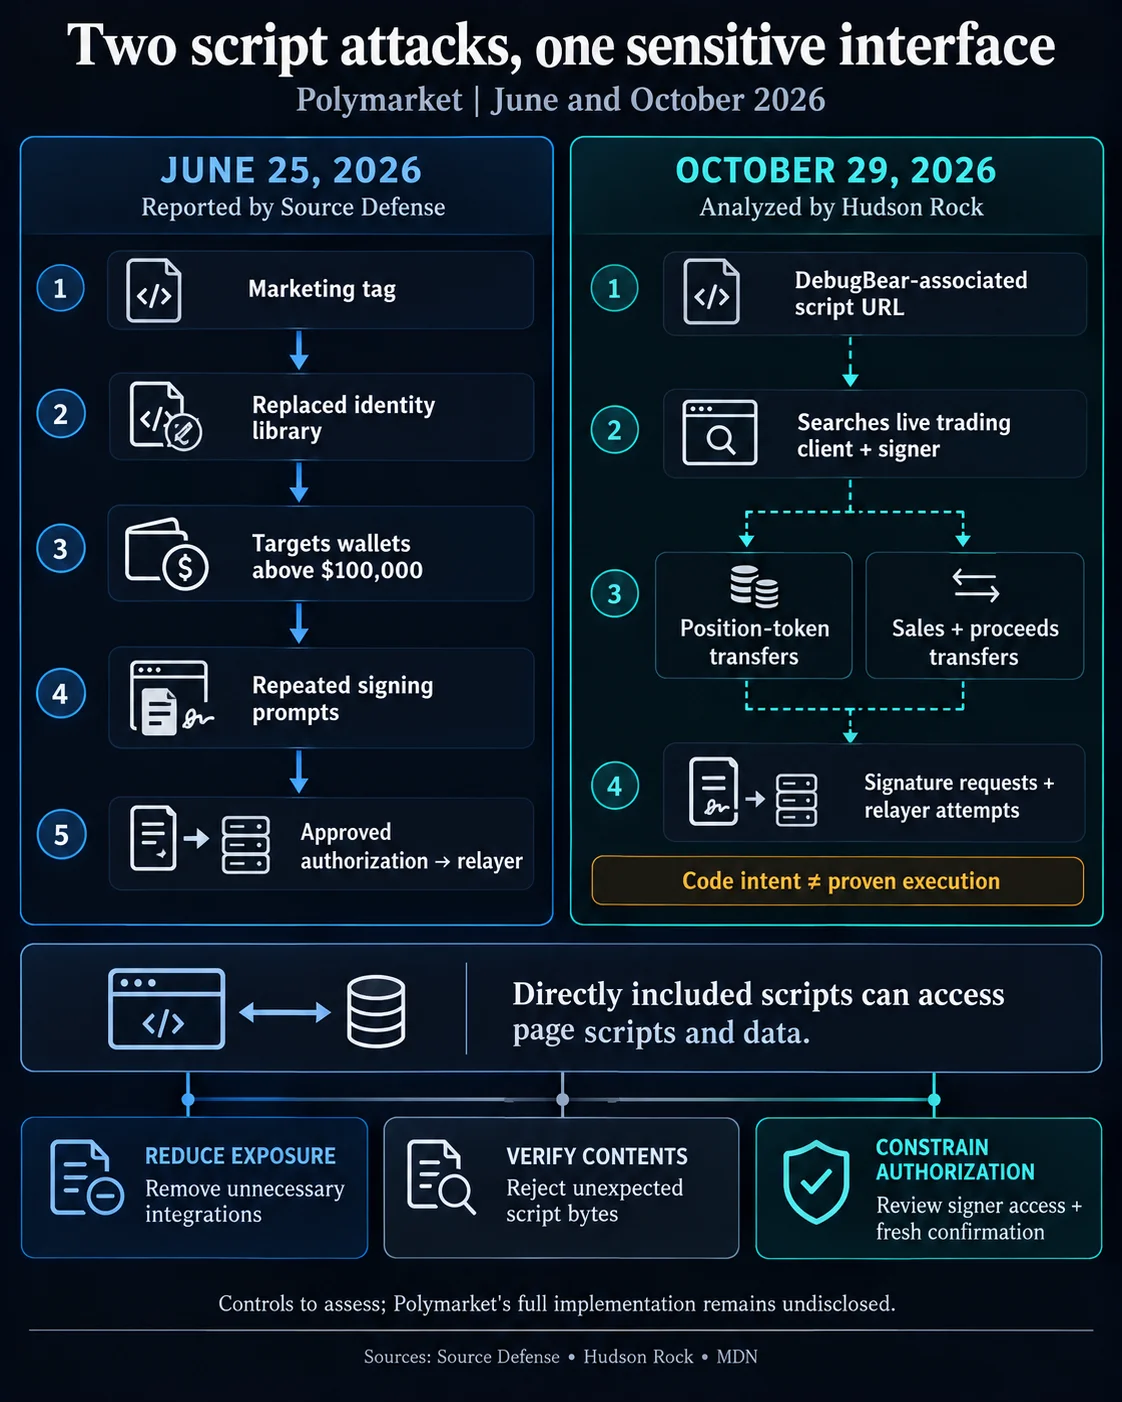
El incidente de octubre se produjo después de un ataque mediante un script en el sitio web el 25 de junio, que, según los informes, drenó unos 3 millones de dólares. Los investigadores describen vías distintas en ambos incidentes: el script malicioso de junio buscaba obtener autorizaciones de monederos, mientras que el código recuperado tras el incidente de octubre buscaba herramientas de trading y un firmante capaz de solicitar autorización criptográfica en una sesión iniciada.
El análisis estático de Hudson Rock detectó código diseñado para solicitar transferencias de tokens de posición en una rama de cuenta, o ventas y transferencias de los fondos obtenidos en otra. Los investigadores no determinaron que el código llegara a ejecutarse, obtuviera firmas silenciosas ni robara claves privadas. Tampoco se pudo demostrar el recorrido completo desde las víctimas hasta los destinatarios, y los metadatos de eliminación no permitieron establecer exactamente cuándo terminó la exposición.
Impacto en el mercado
Bubblemaps estimó que los atacantes convirtieron alrededor de 2,7 millones de dólares en POL y los transfirieron fuera de la plataforma, mientras que unos 750.000 dólares seguían en Polymarket en el momento de su evaluación. Estas cifras son estimaciones de una firma de análisis, no un total especificado en el comunicado de Polymarket sobre el incidente.
La repetición de estos incidentes centra la atención en la seguridad de las interfaces de trading. Los scripts de terceros integrados directamente en una página web pueden acceder a otros scripts y datos de esa página; alojar un archivo en otro lugar no elimina ese acceso. Limitar el código externo, restringir los permisos de los firmantes y exigir una nueva confirmación del usuario para las acciones sensibles son medidas que abordan distintos puntos de la cadena de riesgos. Un informe detallado sobre los plazos de exposición, las cuentas afectadas y las vías de autorización ayudaría a los usuarios a evaluar qué protecciones han cambiado.
Preguntas frecuentes
-
¿Cuánto estimó Bubblemaps que se había comprometido en la brecha de Polymarket de octubre?
Bubblemaps estimó que se comprometieron activos por unos 3,46 millones de dólares y que más de 700 usuarios se vieron afectados. El comunicado oficial de Polymarket no especificó las pérdidas totales.
-
¿Qué dijo Polymarket que haría por los usuarios afectados?
Polymarket dijo que había solucionado el problema, lo había remitido a las fuerzas del orden y compensaría a los usuarios afectados.
-
¿En qué se diferenciaba el código de octubre del ataque de junio?
Según los informes, el ataque de junio usó código malicioso para obtener autorizaciones de monederos. El código recuperado en octubre buscaba herramientas de trading y un firmante capaz de solicitar autorización criptográfica en sesiones iniciadas.
-
¿Qué aspectos del código de octubre dijeron los investigadores que no se habían demostrado?
El análisis estático de Hudson Rock no determinó que el código llegara a ejecutarse, obtuviera firmas silenciosas ni robara claves privadas. Tampoco se pudo demostrar el recorrido completo desde las víctimas hasta los destinatarios.
-
¿Qué medidas de seguridad podrían reducir los riesgos descritos en los incidentes?
Limitar el código de terceros en las páginas de trading, restringir los permisos de los firmantes y exigir una nueva confirmación del usuario para las acciones sensibles son medidas que abordan distintos puntos de la cadena de riesgos.

 CoinDesk
 WuBlockchain
 CoinTelegraph
 Crypto Rank News
 WatcherGuru
 TheBlock