


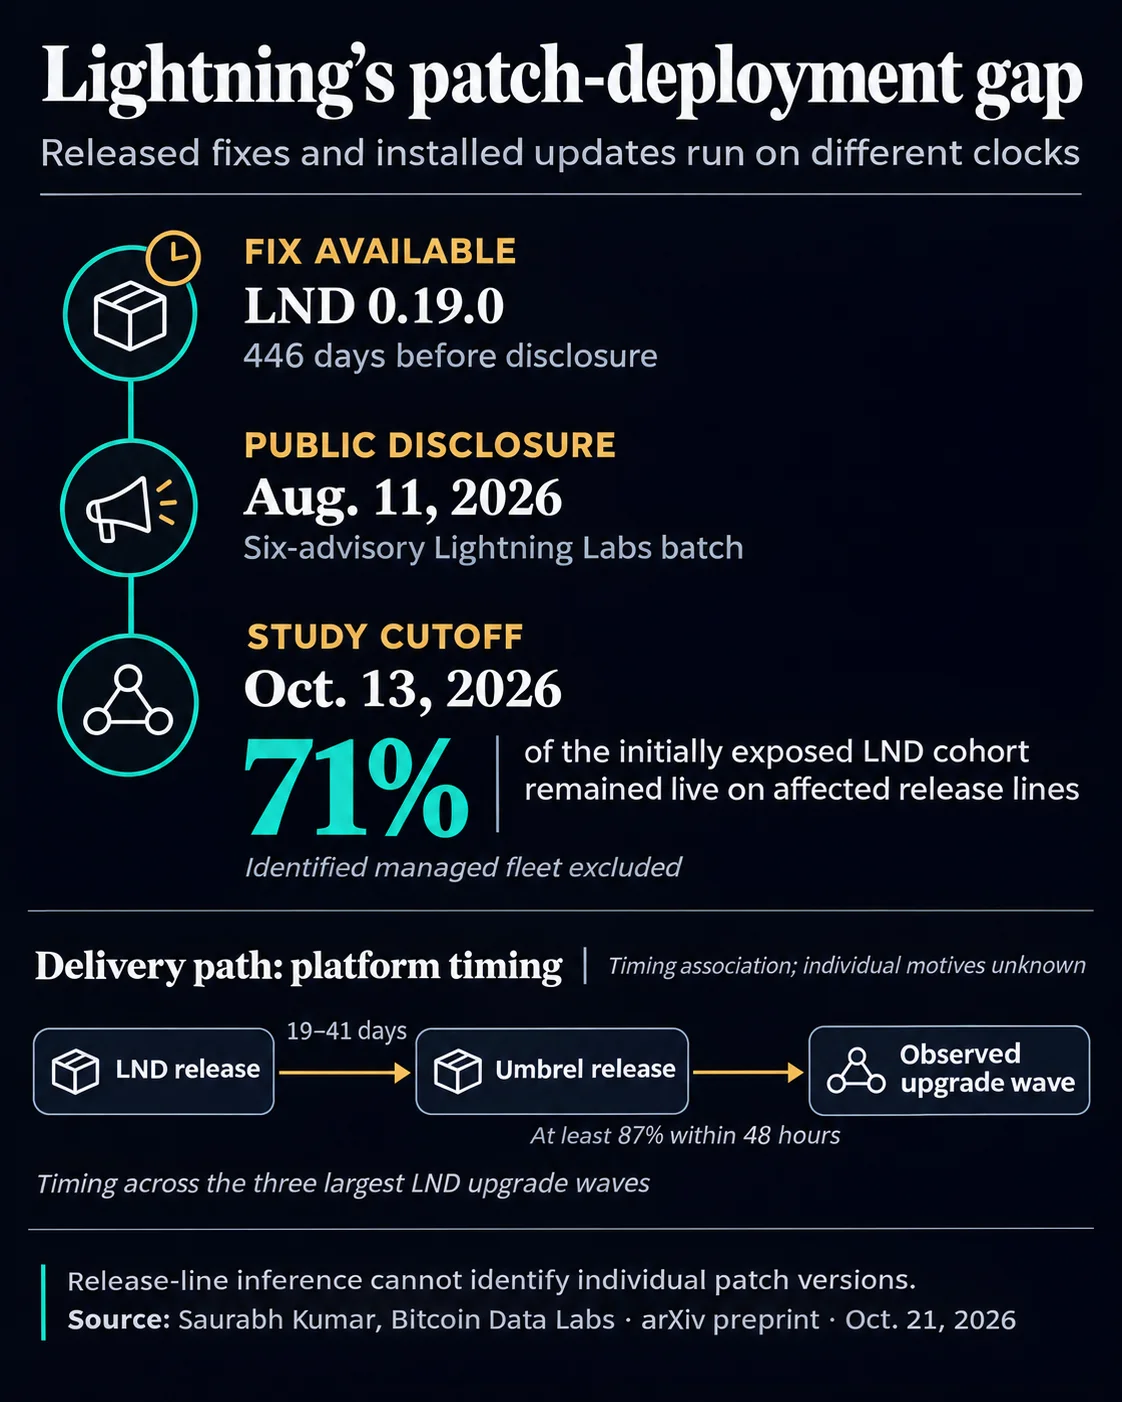
Eine am 21. Oktober veröffentlichte Studie ergab, dass 71 % von 550 öffentlichen LND-Nodes, die in einer Sicherheitsmitteilung vom 11. August markiert worden waren, am 13. Oktober weiterhin Software aus betroffenen Versionsreihen nutzten. Nur etwa 10 % hatten ein Upgrade durchgeführt, während 108 Nodes nicht mehr als aktiv eingestuft wurden. Die Korrekturen für sechs Schwachstellen waren bereits seit LND 0.19.0 verfügbar, das 446 Tage vor der Warnung veröffentlicht worden war.
Warum das wichtig ist
Die Ergebnisse deuten sowohl auf ein Verteilungsproblem als auch auf eine verzögerte Reaktion der Betreiber hin. Der Forscher Saurabh Kumar von Bitcoin Data Labs stellte fest, dass die größten Upgrade-Wellen auf Veröffentlichungen von Umbrel folgten, das Bitcoin-Node-Software bündelt. Bei den drei größten Wellen aktualisierten sich 262 bis 385 Nodes; mindestens 87 % übermittelten innerhalb von 48 Stunden nach einer Umbrel-Veröffentlichung neue Softwarefunktionen. Umbrel verteilte diese Versionen jedoch erst 19 bis 41 Tage nach den jeweiligen LND-Veröffentlichungen.
Bei neun LND-Sicherheitsmitteilungen stellte die Studie keine statistisch erkennbare Beschleunigung fest, mit der Nodes betroffene Softwareversionen verließen. Das schließt kleinere Reaktionen nicht aus, deutet aber darauf hin, dass öffentliche Warnungen allein keinen klaren, weit verbreiteten Anstieg der Upgrades auslösten. Betreiber, die bereits ältere Versionen nutzten, brauchten nach der Verfügbarkeit von LND 0.19 bis 0.21 zudem im Median 88 Tage für die Migration.
Auswirkungen auf den Markt
Die Betroffenheit war im Lightning-Netzwerk ungleich verteilt. Zum Zeitpunkt der Mitteilung im August entfielen auf betroffene Versionsreihen 14,9 % der aktiven LND-Nodes, aber nur 6,4 % der Kanalkapazität, eine identifizierte verwaltete Flotte ausgenommen. Damit lag ein geringerer Anteil der Zahlungsliquidität auf betroffenen Versionen, was das Sicherheitsrisiko jedoch nicht beseitigt.
Die Studie analysierte 814 tägliche Momentaufnahmen des öffentlichen Netzwerkgraphen und leitete die Versionsreihen aus den angekündigten Softwarefunktionen ab. Exakte Patch-Versionen oder die von einzelnen Nodes verwendeten Plattformen ließen sich nicht bestimmen. Nodes, die ein Upgrade durchführen, ohne neue Ankündigungen zu verbreiten, können weiterhin als exponiert erscheinen. Ob eine Schwachstelle tatsächlich ausnutzbar ist, hängt außerdem von der jeweiligen Schwachstelle und der Node-Konfiguration ab. Kumar veröffentlichte den Code und aggregierte Daten zusammen mit dem Preprint.

Häufig gestellte Fragen
-
Wie viele markierte LND-Nodes nutzten im Oktober noch betroffene Software?
Laut Studie nutzten am 13. Oktober noch 71 % von 550 im August markierten öffentlichen LND-Nodes Software aus betroffenen Versionsreihen.
-
Wie lange waren die Korrekturen vor der August-Warnung bereits verfügbar?
Korrekturen für sechs Schwachstellen waren seit LND 0.19.0 verfügbar, das 446 Tage vor der öffentlichen Warnung veröffentlicht worden war.
-
Welche Rolle spielten Umbrel-Veröffentlichungen bei Upgrades von Lightning-Nodes?
Die größten Upgrade-Wellen folgten auf Umbrel-Veröffentlichungen. Die entsprechenden Versionen wurden 19 bis 41 Tage nach den LND-Versionen verteilt.
-
Wie viel Lightning-Kanalkapazität entfiel auf betroffene Softwareversionen?
Zum Zeitpunkt der Mitteilung im August entfielen auf betroffene Versionsreihen 6,4 % der Kanalkapazität und 14,9 % der aktiven LND-Nodes, eine identifizierte verwaltete Flotte ausgenommen.
-
Welche Einschränkungen gibt es bei der Bewertung der Node-Betroffenheit?
Die Analyse leitete Versionsreihen aus angekündigten Softwarefunktionen ab und konnte weder exakte Patch-Versionen noch die Plattform jedes Nodes bestimmen. Ob eine Schwachstelle ausnutzbar ist, hängt außerdem von der Schwachstelle und der Node-Konfiguration ab.

 Glassnode
 CoinTelegraph
 Altcoin Daily
 TheBlock
 Crypto News
 Benjamin Cowen