


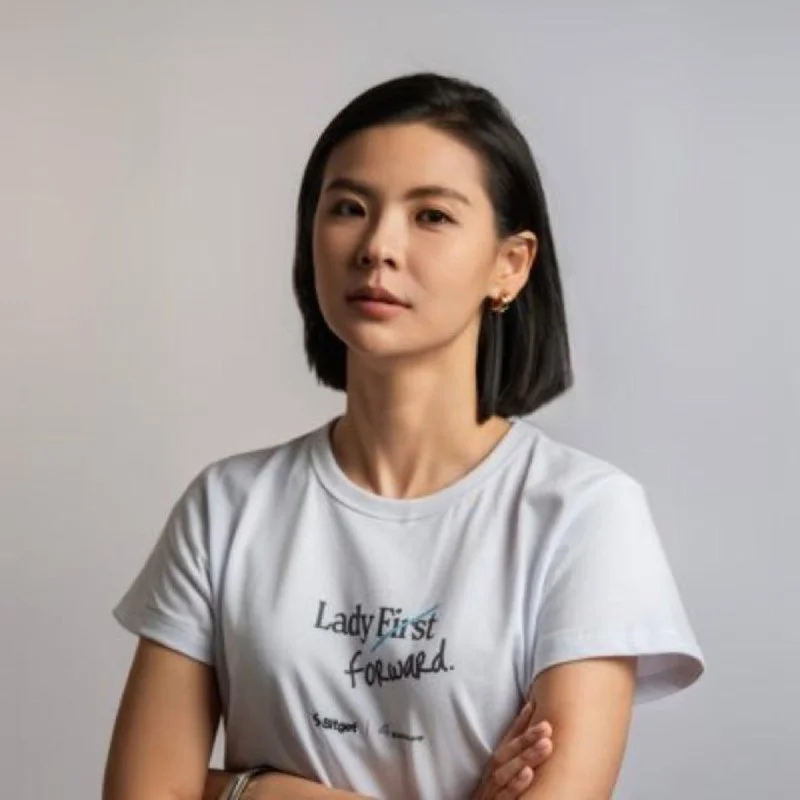
Bitget-CEO Gracy Chen erklärte, dass nordkoreanische Hacker hinter dem 352-Millionen-Dollar-Hack der Börse stecken könnten. Als Hinweis nannte sie IP-Adressen, die mit von einer DPRK-Gruppe genutzten VPNs verbunden sind.
Warum das wichtig ist
Die Aussage liefert einen möglichen Ansatz zur Zuordnung bei einem der größten jüngsten Börsen-Hacks im Kryptosektor. Zugleich rückt die Nutzung von VPN-Infrastruktur durch mit Nordkorea verbundene Gruppen in den Fokus.
Auswirkungen auf den Markt
Die Zuordnung ist nicht bestätigt, doch der gemeldete Verlust von 352 Mio. Dollar erhöht den Druck auf Bitget und die gesamte Börsenbranche, was Sicherheit und regulatorische Konsequenzen betrifft. Weitere Prüfungen der Verbindungen zwischen den IP-Adressen werden zeigen, ob sich der Verdacht auf eine Verbindung zu Nordkorea als gesicherte Erkenntnis etabliert.
Häufig gestellte Fragen
-
Welche Belege nannte Bitgets CEO für die mögliche Verbindung zu Nordkorea?
Gracy Chen verwies auf IP-Adressen, die mit von einer DPRK-Gruppe genutzten VPNs verbunden sind.
-
Ist die Zuordnung zu Nordkorea bestätigt?
Nein. Chen sagte, dass nordkoreanische Hacker hinter dem Hack stecken könnten. Die Zuordnung ist daher unbestätigt.
-
Wie hoch war der gemeldete Schaden durch den Bitget-Hack?
Der gemeldete Schaden wurde auf 352 Mio. Dollar beziffert.
-
Warum ist die mögliche Verbindung zu Nordkorea für Börsen relevant?
Sie erhöht den Druck auf Bitget und die gesamte Börsenbranche in Bezug auf Sicherheit und Regulierung.
-
Was würde die Zuordnung zu Nordkorea stützen?
Eine weitere Überprüfung der IP-Adressen und ihrer Verbindungen zu der von der DPRK-Gruppe genutzten VPN-Infrastruktur würde die Zuordnung stützen.

 CoinDesk
 WatcherGuru
 WuBlockchain
 Lookonchain
 Glassnode
 CryptoSlate