










Bitquery berichtet, dass 48 mit Bloom verknüpfte Wallets am 26. Oktober bei Transfers 9.408 SOL verloren, die mit den eigenen Schlüsseln der Wallets signiert wurden. Bloom bestritt, dass private Schlüssel kompromittiert wurden, führte den Vorfall auf eine Schwachstelle zur Remote-Code-Ausführung in einem Drittanbietermodul zurück und erklärte später, neun betroffene Nutzer vollständig entschädigt zu haben.
Warum das wichtig ist
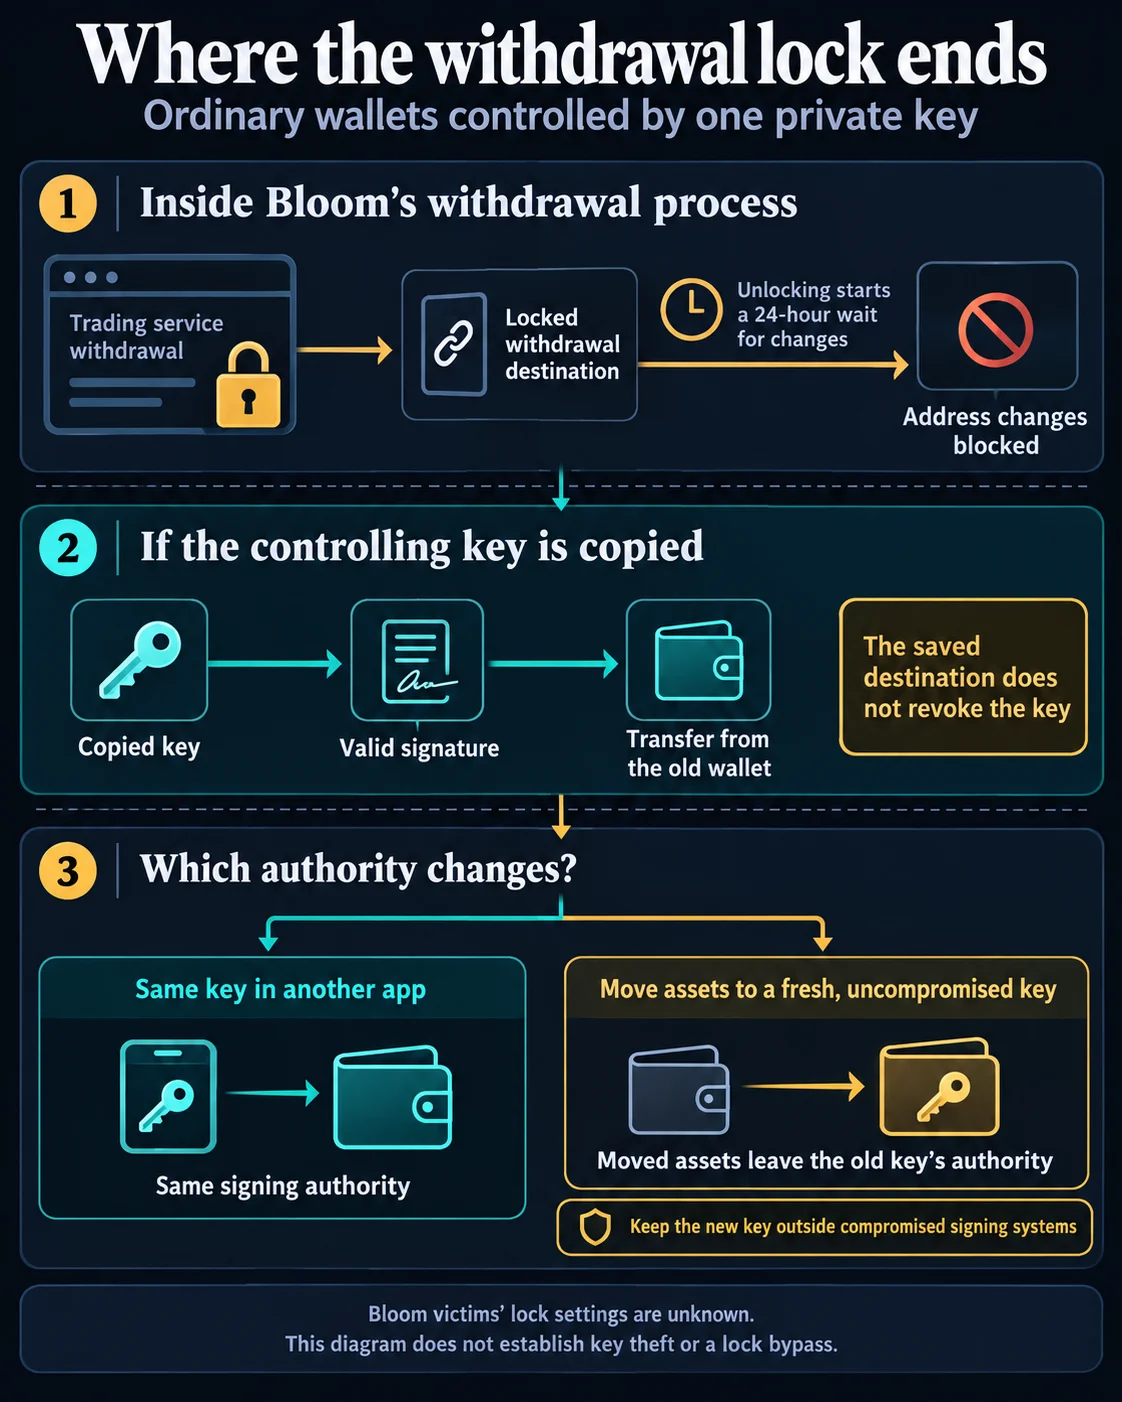
Eine Sperre für die Auszahlungsadresse schützt das Ziel, das über Blooms Auszahlungsprozess verwendet wird. Sie entzieht einem Wallet-Schlüssel jedoch nicht die Berechtigung, über einen anderen Weg einen Transfer zu signieren. Bitquery zufolge handelte es sich bei den Abflüssen um einfache SOL-Transfers ohne zweiten Signierer oder Token-Freigabe. Signaturen mit den Inhaberschlüsseln belegen, dass die Wallets die Transfers autorisiert haben. Für sich genommen zeigen sie jedoch nicht, ob ein Angreifer Schlüsselmaterial kopiert oder einen Signaturweg missbraucht hat.
Nicht alle betroffenen Wallets waren aktiv im Handel. Bitquery stellte fest, dass 24 im Vormonat keine Bloom-Handelsgebühr gezahlt hatten, während fünf zuletzt zwischen Januar und Mai 2025 eine Gebühr entrichtet hatten. Guthaben in einer ruhenden Wallet kann weiterhin gefährdet sein, wenn ihr maßgeblicher Schlüssel kopiert wurde.
Auswirkungen auf den Markt
Bloom zufolge erhielten die neun betroffenen Nutzer insgesamt 9.408 SOL als Rückerstattung. Damit werden ihre gemeldeten Verluste ausgeglichen. Die Erstattung klärt jedoch weder, wie die Signaturberechtigung erlangt wurde, noch, ob die zugrunde liegende Gefährdung beseitigt ist.
Für Nutzer besteht der Unterschied darin, den Zugang zu einem Dienst zu ändern oder die Kontrolle über Vermögenswerte zu ändern. Eine neue Wallet, die von einem nicht kompromittierten Schlüssel kontrolliert wird, kann Guthaben der Verfügungsgewalt des alten Schlüssels entziehen. Dasselbe Geheimnis in eine andere App zu importieren, bewirkt das nicht. Welcher Signaturweg beim Bloom-Vorfall genutzt wurde, ist weiterhin ungeklärt.
Häufig gestellte Fragen
-
Wie viele SOL wurden laut Bitquery von mit Bloom verknüpften Wallets abgezogen?
Bitquery berichtet, dass 48 mit Bloom verknüpfte Wallets am 26. Oktober 9.408 SOL verloren.
-
Was war laut Bloom die Ursache des Vorfalls?
Bloom bestritt, dass private Schlüssel kompromittiert wurden, und führte den Vorfall auf eine Schwachstelle zur Remote-Code-Ausführung in einem Drittanbietermodul zurück.
-
Was schützt Blooms Sperre für Auszahlungsadressen?
Die Sperre verhindert, dass das Auszahlungsziel in diesem Prozess geändert wird. Sie hindert einen Wallet-Schlüssel nicht daran, über einen anderen Weg einen Transfer zu signieren.
-
Beweisen die Wallet-Signaturen, dass private Schlüssel kopiert wurden?
Nein. Die Signaturen zeigen, dass die Wallets die Transfers autorisiert haben. Sie belegen jedoch nicht, ob Schlüsselmaterial kopiert oder ein Signaturweg missbraucht wurde.
-
Warum kann eine inaktive, mit Bloom verknüpfte Wallet weiterhin gefährdet sein?
Bitquery stellte fest, dass 24 betroffene Wallets im Vormonat keine Bloom-Handelsgebühr gezahlt hatten. Wurde ein maßgeblicher Schlüssel kopiert, können Guthaben in der Wallet weiterhin gefährdet sein.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 TheBlock
 WuBlockchain