



Cursor fordert Entwickler, die die bösartigen Versionen 2.1.312 oder 2.1.313 des Claude-Code-Marktplatzes unter macOS oder Windows installiert haben, dazu auf, betroffene Geräte zu bereinigen und erreichbare Zugangsdaten sowie Sitzungen von einem vertrauenswürdigen System aus zu erneuern. Die Pakete waren laut Cursor am 29. Oktober 2026 etwa 11 Stunden lang verfügbar. Cursor zufolge wurden sie nicht von Anthropic entwickelt; es gebe keine Hinweise darauf, dass andere Versionen oder die offizielle Distribution betroffen waren.
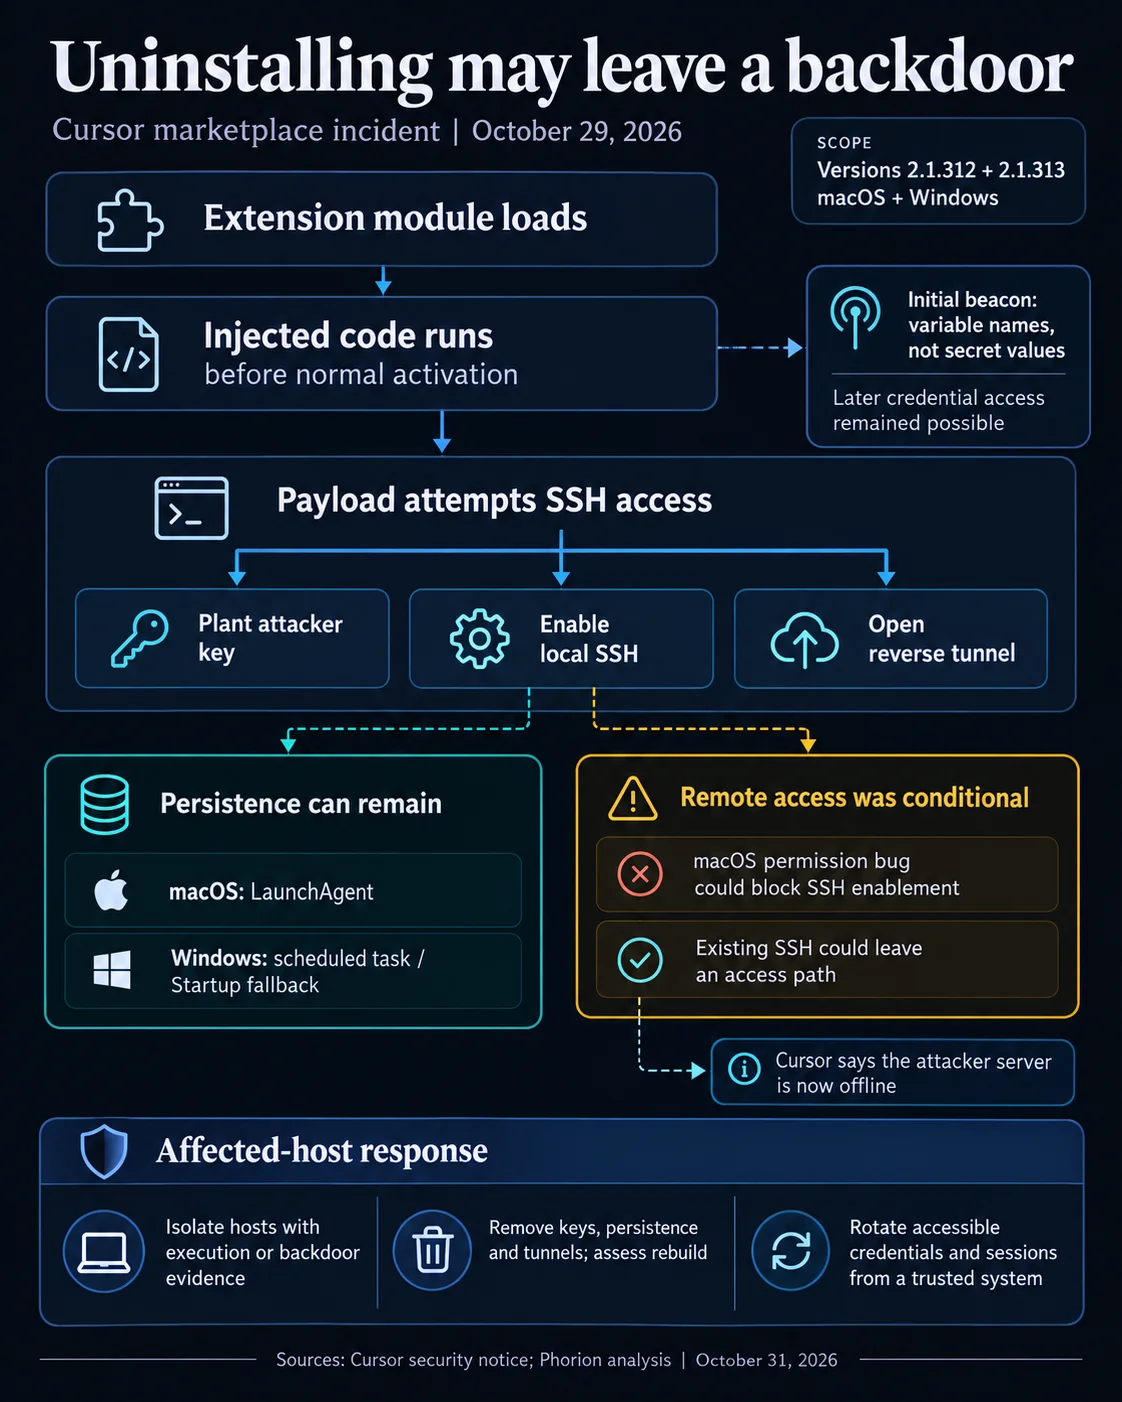
Eine Deinstallation der Erweiterung entfernt möglicherweise nicht alle zurückgelassenen Komponenten. Die Malware-Analyse des Sicherheitsforschers Phorion kommt zu dem Schluss, dass die Schadsoftware einen vom Angreifer kontrollierten SSH-Schlüssel hinterlegen, die Remote-Anmeldung aktivieren und einen Reverse-Tunnel einrichten kann. Außerdem kann sie sich über einen macOS LaunchAgent dauerhaft einnisten oder unter Windows versuchen, eine geplante Aufgabe anzulegen, mit einem Eintrag im Autostartordner als Ausweichlösung.
Warum das wichtig ist
Der eingeschleuste Code der Erweiterung wird ausgeführt, sobald Node das Modul lädt, also noch vor dem regulären Aktivierungs-Callback. Eine weitere Interaktion mit der Erweiterung ist dafür nicht nötig. Ob ein Fernzugriff möglich war, hing von der Konfiguration des Hosts und den Berechtigungen ab. Phorion stellte fest, dass ein Fehler bei der Berechtigungsprüfung unter macOS die Schadsoftware daran hindern kann, die Remote-Anmeldung für einen Standardnutzer zu aktivieren. Ein bereits aktivierter SSH-Dienst könnte jedoch weiterhin einen Zugangsweg bieten.
Beim ersten Beacon wurden Berichten zufolge Informationen zum Host sowie bis zu 40 passende Namen von Umgebungsvariablen übermittelt, nicht aber deren geheime Werte. Cursor warnte, dass dies einen späteren Zugriff auf Zugangsdaten über die Hintertür nicht ausschließe. Der Vorfall belegt weder einen Diebstahl von Kryptowährungen noch eine gezielte Ausrichtung auf den Kryptobereich. Zugangsdaten, auf die das betroffene lokale Konto zugreifen konnte, könnten jedoch auch den Zugang zu Entwickler- oder Finanzdiensten umfassen.
Auswirkungen auf den Markt
Cursor zufolge arbeitete das Unternehmen mit dem Hosting-Anbieter zusammen, um den Server des Angreifers abzuschalten, entfernte die Pakete, erneuerte seine Schlüssel und setzte den Marktplatz neu auf und öffnete ihn wieder. Diese Maßnahmen bereinigen keine Geräte, auf denen die Erweiterungen bereits installiert wurden.
Cursor empfiehlt, Protokolle von Endpunkten, Netzwerken und Erweiterungsinstallationen zu prüfen, Hosts zu isolieren, auf denen die Schadsoftware ausgeführt oder eine Hintertür installiert wurde, und nicht autorisierte SSH-Schlüssel, Persistenzmechanismen und Tunnel zu entfernen.
Häufig gestellte Fragen
-
Welche Versionen des Claude-Code-Marktplatzes stufte Cursor als bösartig ein?
Cursor identifizierte die Anthropic.claude-code-Versionen 2.1.312 und 2.1.313 für macOS und Windows.
-
Warum entfernt eine Deinstallation der Erweiterung die Bedrohung möglicherweise nicht?
Die Schadsoftware kann einen vom Angreifer kontrollierten SSH-Schlüssel, einen Reverse-Tunnel und Persistenzkomponenten wie einen macOS LaunchAgent oder einen Windows-Autostartmechanismus zurücklassen.
-
Welche Bedingungen beeinflussten, ob Angreifer aus der Ferne auf ein Gerät zugreifen konnten?
Der Zugriff hing von der Host-Konfiguration und den Berechtigungen ab. Phorion stellte fest, dass ein Fehler bei der Berechtigungsprüfung unter macOS die Aktivierung der Remote-Anmeldung für Standardnutzer verhindern könnte. Ein bereits aktivierter SSH-Dienst könnte den Zugriff dennoch ermöglichen.
-
Welche Informationen übermittelte der erste Beacon der Malware Berichten zufolge?
Laut Phorion übermittelte der erste Beacon Host-Informationen und bis zu 40 passende Namen von Umgebungsvariablen, nicht aber deren geheime Werte. Ein späterer Zugriff auf Zugangsdaten ist damit nicht ausgeschlossen.
-
Belegt der Vorfall einen Diebstahl von Kryptowährungen oder eine gezielte Ausrichtung auf den Kryptobereich?
Nein. Keine der Warnmeldungen belegt einen Diebstahl von Kryptowährungen oder eine gezielte Ausrichtung auf den Kryptobereich. Zugangsdaten, auf die ein betroffener lokaler Nutzer zugreifen konnte, könnten jedoch auch Zugänge zu Entwickler- oder Finanzdiensten umfassen.

 WatcherGuru
 CoinTelegraph
 WuBlockchain
 TheBlock
 Crypto News
 Lookonchain