










ACINQs Eclair v0.14.4 blockiert bösartige Webseiten daran, über den Browser eines Betreibers authentifizierte Befehle an einen Bitcoin-Lightning-Node zu senden. Die Schwachstelle setzte eine aktivierte und für den Browser erreichbare Eclair-API sowie bereits zwischengespeicherte HTTP-Basic-Zugangsdaten für diese API voraus. Das Release wurde am 15. Oktober veröffentlicht, und die Maintainer empfehlen ein Upgrade sowie einen Neustart des Nodes, ohne dessen Lightning-Kanäle zu schließen.
Warum es wichtig ist
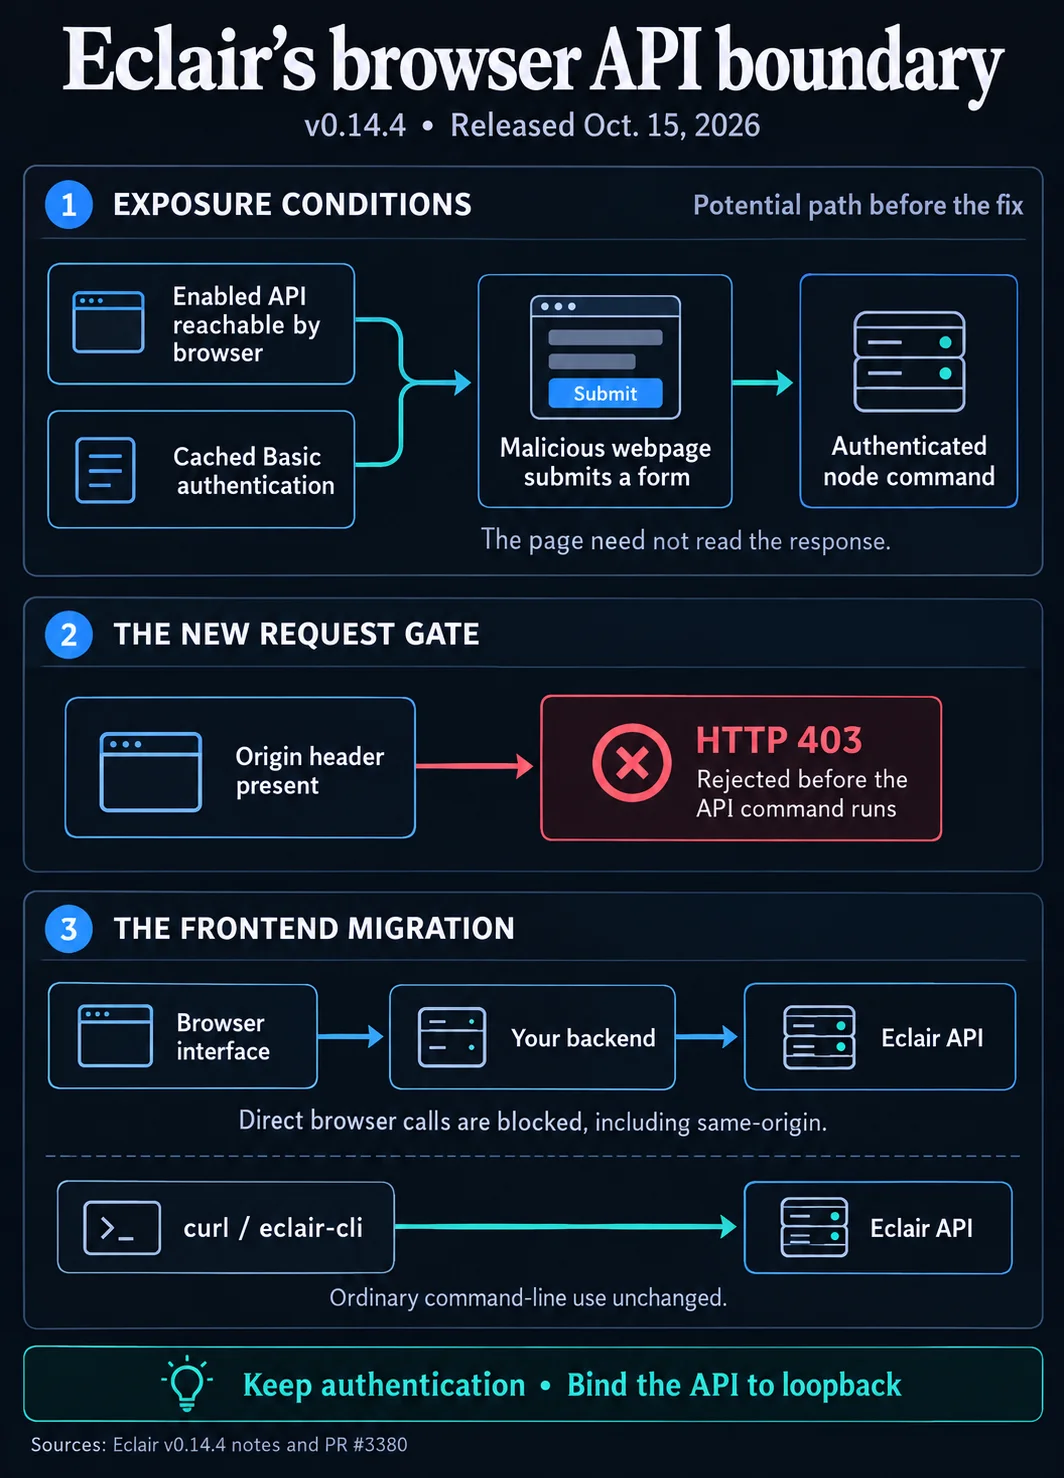
Eine bösartige Webseite konnte ein einfaches HTML-Formular an die Eclair-API senden, woraufhin der Browser die gespeicherten Zugangsdaten automatisch anhängte. Obwohl der Angreifer die Antwort nicht lesen konnte, erreichte der authentifizierte Befehl den Node trotzdem. Die Eclair-API kann den Node-Zustand offenlegen, Kanäle öffnen und schließen sowie Zahlungen senden und empfangen, wodurch der Browser als Angriffsweg ein erhebliches Betriebsrisiko darstellt.
Version 0.14.4 weist API-Anfragen mit einem Origin-Header vor dem Ausführen der API-Route mit HTTP 403 ab, unabhängig vom Wert des Headers. Die Änderung betrifft auch legitime browserbasierte Oberflächen, einschließlich Frontends, die auf demselben Origin gehostet sind. Diese Oberflächen benötigen nun eine Backend-Zwischeninstanz zwischen Browser und Eclair.
Auswirkungen auf den Markt
Der Fix unterbricht den gewöhnlichen Befehlszeilenzugriff nicht. Die Maintainer erklären, dass curl und eclair-cli den Origin-Header nicht senden, sodass normale Anfragen von diesen Tools weiterhin funktionieren. Der Patch wurde am 15. September im Pull Request #3380 gemergt und wird zusammen mit Reparaturen für Funding-Gebühren und Signer ausgeliefert.
Die Origin-Prüfung ersetzt keine Authentifizierung oder Netzwerkkontrollen. Ein Nicht-Browser-Client kann den Header weglassen, weshalb Eclair empfiehlt, die API an Loopback zu binden und den Zugriff auf die lokale Maschine zu beschränken. Lightning-Node-Betreiber sollten ein Upgrade durchführen, diese Einschränkungen beibehalten und sämtliche im Browser laufende Tools überprüfen, bevor sie diese über ein Backend erneut verbinden.

Häufig gestellte Fragen
-
Was hat Eclair v0.14.4 für Lightning-Node-Betreiber behoben?
Es blockiert bösartige Webseiten daran, über den Browser eines Betreibers authentifizierte Befehle an einen Eclair-Lightning-Node zu senden, indem Anfragen mit Origin-Header abgewiesen werden.
-
Welche Voraussetzungen waren für den Browser-Angriff nötig?
Die Eclair-API musste aktiviert und für den Browser des Betreibers erreichbar sein, wobei HTTP-Basic-Zugangsdaten bereits in diesem Browser zwischengespeichert waren.
-
Welche Befehle waren über den Browser-Angriffsweg erreichbar?
Die Eclair-API kann den Node-Zustand lesen, Kanäle öffnen und schließen sowie Zahlungen senden und empfangen, sodass authentifizierte Befehle wichtige Node-Operationen beeinflussen konnten.
-
Funktionieren curl und eclair-cli nach dem Patch noch?
Nein. Die Maintainer erklären, dass curl und eclair-cli den Origin-Header nicht senden, sodass deren gewöhnliche API-Anfragen weiterhin funktionieren.
-
Warum bleiben Loopback-Bindung und Authentifizierung weiterhin notwendig?
Die Origin-Prüfung ist kein Autorisierungssystem, da Nicht-Browser-Clients den Header weglassen können. Eclair empfiehlt, die API an Loopback gebunden zu lassen und Authentifizierung sowie Netzwerkeinschränkungen beizubehalten.

 CoinDesk
 Glassnode
 WatcherGuru
 Altcoin Daily
 CoinTelegraph
 Benjamin Cowen