








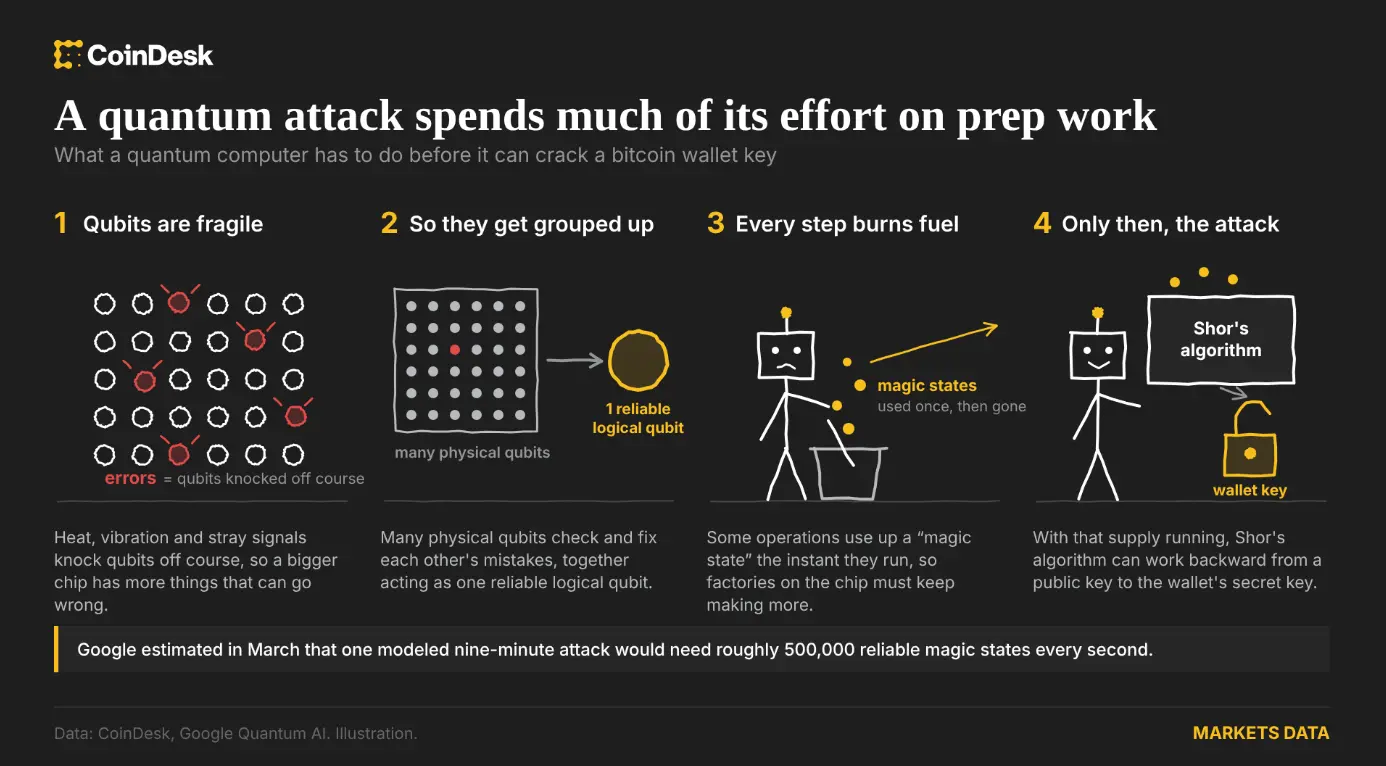
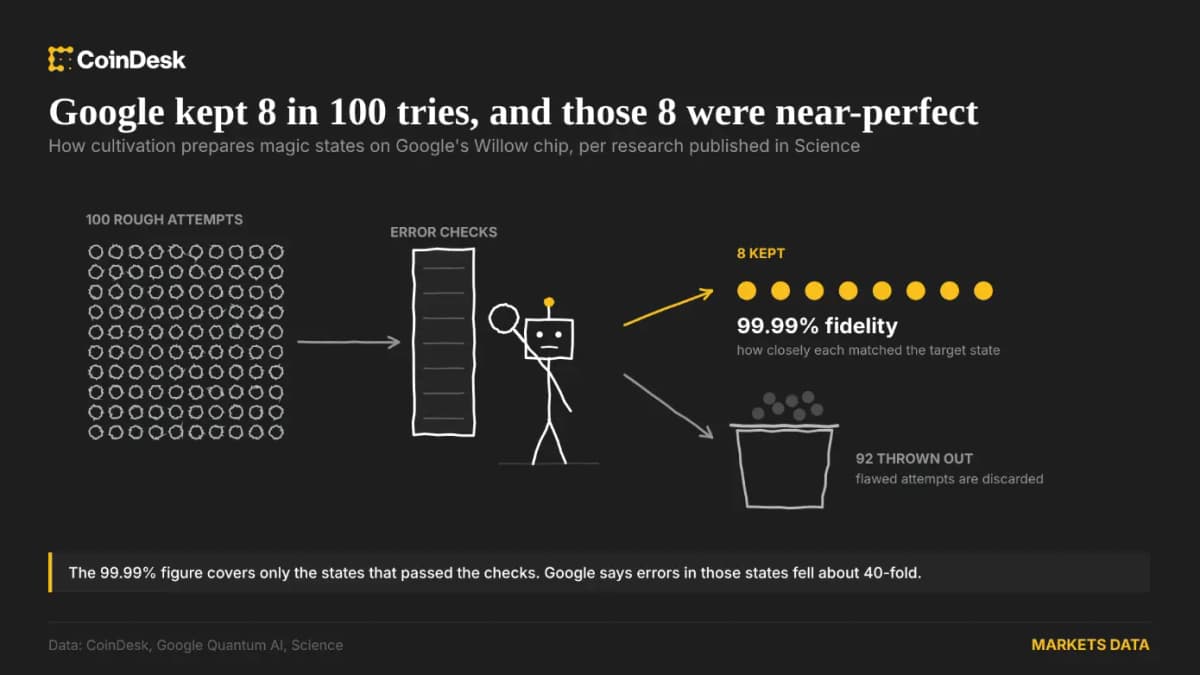

El chip cuántico Willow de Google redujo los errores unas 40 veces al preparar los estados especiales necesarios para cálculos cuánticos avanzados, un paso que con el tiempo podría amenazar los monederos de Bitcoin. El experimento alcanzó una fidelidad de aproximadamente el 99,99 % entre los estados que superaron la inspección, pero solo tuvo éxito en torno al 8 % de los intentos de preparación. El resultado no abarata 40 veces un ataque contra Bitcoin.
Por qué importa
La seguridad de los monederos de Bitcoin depende de la dificultad de obtener una clave privada a partir de una clave pública. Un ordenador cuántico suficientemente capaz que ejecute el algoritmo de Shor podría recuperar teóricamente ese secreto y firmar transacciones como si fuera el propietario. Algunos formatos de pago ocultan las claves públicas hasta que se gastan las monedas, pero muchas de las tenencias más antiguas de Bitcoin tienen claves expuestas desde su minado.
El método de generación de Willow aborda el coste de producir “estados mágicos” cuánticos, que se consumen durante ciertos cálculos. El hardware que produce esos estados no puede utilizarse para otras partes del ataque. Según un modelo, un ordenador cuántico necesitaría aproximadamente 500.000 estados mágicos fiables por segundo para atacar un monedero una vez que su clave pública estuviera disponible, y el cálculo modelado duraría unos nueve minutos.
Impacto en el mercado
El efecto inmediato en el mercado es limitado porque Willow sigue estando muy lejos de demostrar un ataque contra Bitcoin. Ampliar el proceso, operarlo en tiempo real e integrarlo con sistemas más avanzados de corrección de errores siguen siendo grandes desafíos. Investigaciones anteriores de Google estimaron que un futuro ordenador cuántico superconductor con menos de 500.000 cúbits físicos podría vulnerar la criptografía de los monederos de Bitcoin y Ethereum bajo supuestos concretos, pero este experimento solo prueba una parte de ese recorrido de ingeniería.
El problema es más acuciante para las monedas expuestas e inactivas. Una tenencia de 100,02 BTC que permanecía intacta desde 2010 se movió después de más de 16 años, mientras que seis monederos inactivos desde 2011–2014 movieron 553,59 BTC en agosto. Esas transferencias no demuestran que respondieran al riesgo cuántico, pero muestran por qué las claves públicas antiguas siguen siendo un problema de seguridad vigente.


Preguntas frecuentes
-
¿Qué relación tiene el avance de Willow de Google con la seguridad de Bitcoin?
Willow redujo los errores al preparar estados mágicos cuánticos, un recurso necesario para cálculos que podrían obtener con el tiempo claves privadas de Bitcoin a partir de claves públicas expuestas.
-
¿Hace Willow que un ataque contra un monedero de Bitcoin sea 40 veces más barato?
No. La mejora de 40 veces se refiere a la reducción de errores en un paso de preparación, no al coste total de atacar monederos de Bitcoin.
-
¿Por qué las tenencias de Bitcoin de la era de Satoshi están especialmente expuestas?
Muchas tenencias tempranas de Bitcoin tienen sus claves públicas expuestas en la cadena de bloques. Un atacante con un ordenador cuántico suficientemente capaz podría usar teóricamente esa información para recuperar las claves privadas correspondientes.
-
¿Qué significa la tasa de éxito del 8 % en el experimento de Google?
Aproximadamente el 8 % de los intentos de preparación superó la inspección y la medición. La fidelidad comunicada del 99,99 % solo se aplica a los estados que pasaron esas comprobaciones.
-
¿Cuánta capacidad cuántica necesitaría un ataque modelado contra Bitcoin?
Un modelo estimó que el ataque requeriría unos 500.000 estados mágicos fiables por segundo y podría tardar alrededor de nueve minutos una vez disponible la clave pública.

 WatcherGuru
 CoinTelegraph
 WuBlockchain
 Crypto News
 CryptoSlate