








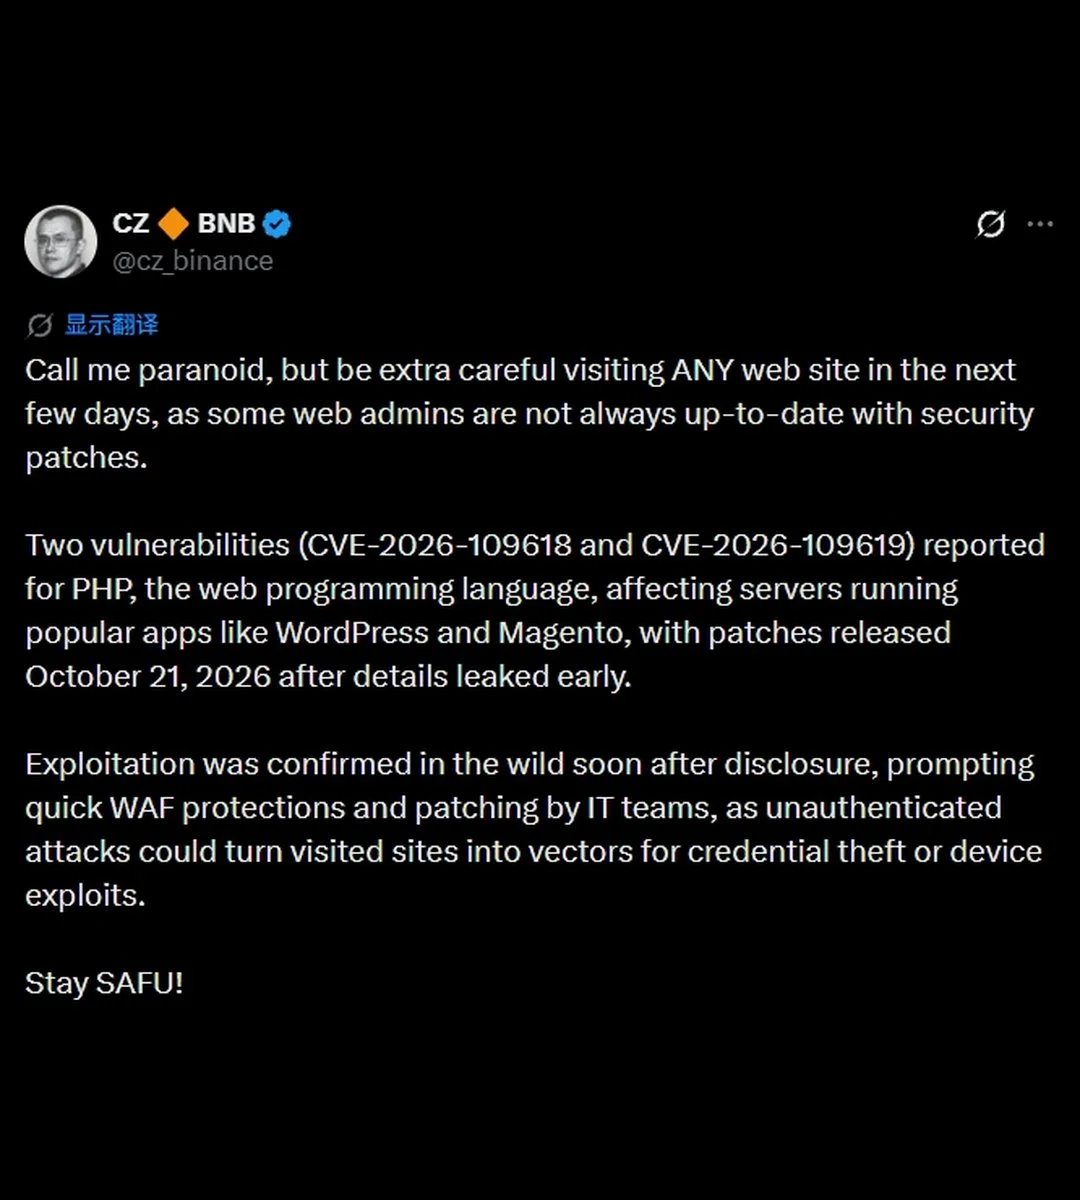
El fundador de Binance, Changpeng Zhao (CZ), emitió una advertencia pública instando a los usuarios a ejercer una mayor precaución al navegar por sitios web en los próximos días, señalando dos vulnerabilidades críticas de PHP, CVE-2026-109618 y CVE-2026-109619, que afectan a servidores que ejecutan aplicaciones ampliamente desplegadas como WordPress y Magento. Los fallos fueron corregidos el 21 de octubre después de que se filtraran detalles técnicos antes de la ventana oficial de divulgación, lo que comprimió el tiempo que los operadores tenían para responder.
Por qué es importante
Las vulnerabilidades permiten a atacantes no autenticados ejecutar código arbitrario en servidores vulnerables, lo que significa que no se requiere inicio de sesión ni acceso previo para comprometer un sitio. Los visitantes de sitios sin parchear pueden estar expuestos al robo de credenciales a través de scripts inyectados o redirecciones, lo que convierte esto en un riesgo de estilo cadena de suministro que se extiende mucho más allá de los propios operadores del sitio. Ya se han detectado intentos de explotación en la naturaleza, y se estima que una parte significativa de las instalaciones de WordPress y Magento aún está ejecutando versiones sin parchear.
Impacto en el mercado
Para la comunidad cripto en particular, la superficie de amenaza es significativa: las páginas de phishing, los mensajes falsos de conexión de billetera y los scripts de secuestro de sesión son cargas útiles comunes en las explotaciones basadas en la web que apuntan a este grupo demográfico. La advertencia de CZ tiene peso precisamente porque el vector de ataque es pasivo; un usuario que simplemente visita un sitio comprometido puede tener sus credenciales robadas sin hacer clic en nada sospechoso. Los usuarios deben evitar iniciar sesión en cuentas no esenciales, utilizar billeteras de hardware siempre que sea posible y verificar que cualquier sitio relacionado con criptomonedas que visiten haya aplicado el parche de seguridad del 21 de octubre antes de interactuar.
Preguntas frecuentes
-
¿Qué son CVE-2026-109618 y CVE-2026-109619, y por qué son peligrosas?
Son vulnerabilidades críticas de PHP que permiten a atacantes no autenticados ejecutar código arbitrario en servidores vulnerables que ejecutan WordPress o Magento, lo que significa que no se requiere inicio de sesión para comprometer un sitio o exponer a sus visitantes al robo de credenciales.
-
¿Cuándo se corrigieron estas vulnerabilidades de PHP y por qué importa el momento?
Los fallos fueron corregidos el 21 de octubre, pero los detalles técnicos se filtraron antes de la divulgación oficial, dando a los atacantes una ventaja. Se detectaron intentos de explotación antes de que muchos operadores de sitios tuvieran tiempo de aplicar la actualización.
-
¿Cómo puede un usuario de criptomonedas verse afectado solo por visitar un sitio web?
Los servidores comprometidos pueden inyectar scripts maliciosos o redirecciones que roban credenciales de sesión o sirven mensajes falsos de conexión de billetera sin requerir que el visitante haga clic en nada sospechoso, lo que convierte la navegación pasiva en un vector de ataque genuino.
-
¿Por qué CZ advirtió específicamente a la comunidad cripto sobre estas explotaciones de PHP?
Los usuarios de criptomonedas son un objetivo de alto valor para el robo de credenciales y el phishing. Las explotaciones basadas en la web que secuestran sesiones silenciosamente o sirven mensajes falsos de billetera son una táctica común contra este grupo demográfico, amplificando el riesgo de estas vulnerabilidades…
-
¿Qué pasos deben seguir los usuarios para protegerse mientras continúa la ola de parches?
Los usuarios deben evitar iniciar sesión en cuentas no esenciales, utilizar billeteras de hardware siempre que sea posible y verificar que cualquier sitio relacionado con criptomonedas que visiten haya aplicado el parche de seguridad de PHP del 21 de octubre antes de interactuar con él.

 CryptoSlate
 Crypto News
 CoinDesk
 CoinTelegraph
 Lookonchain