










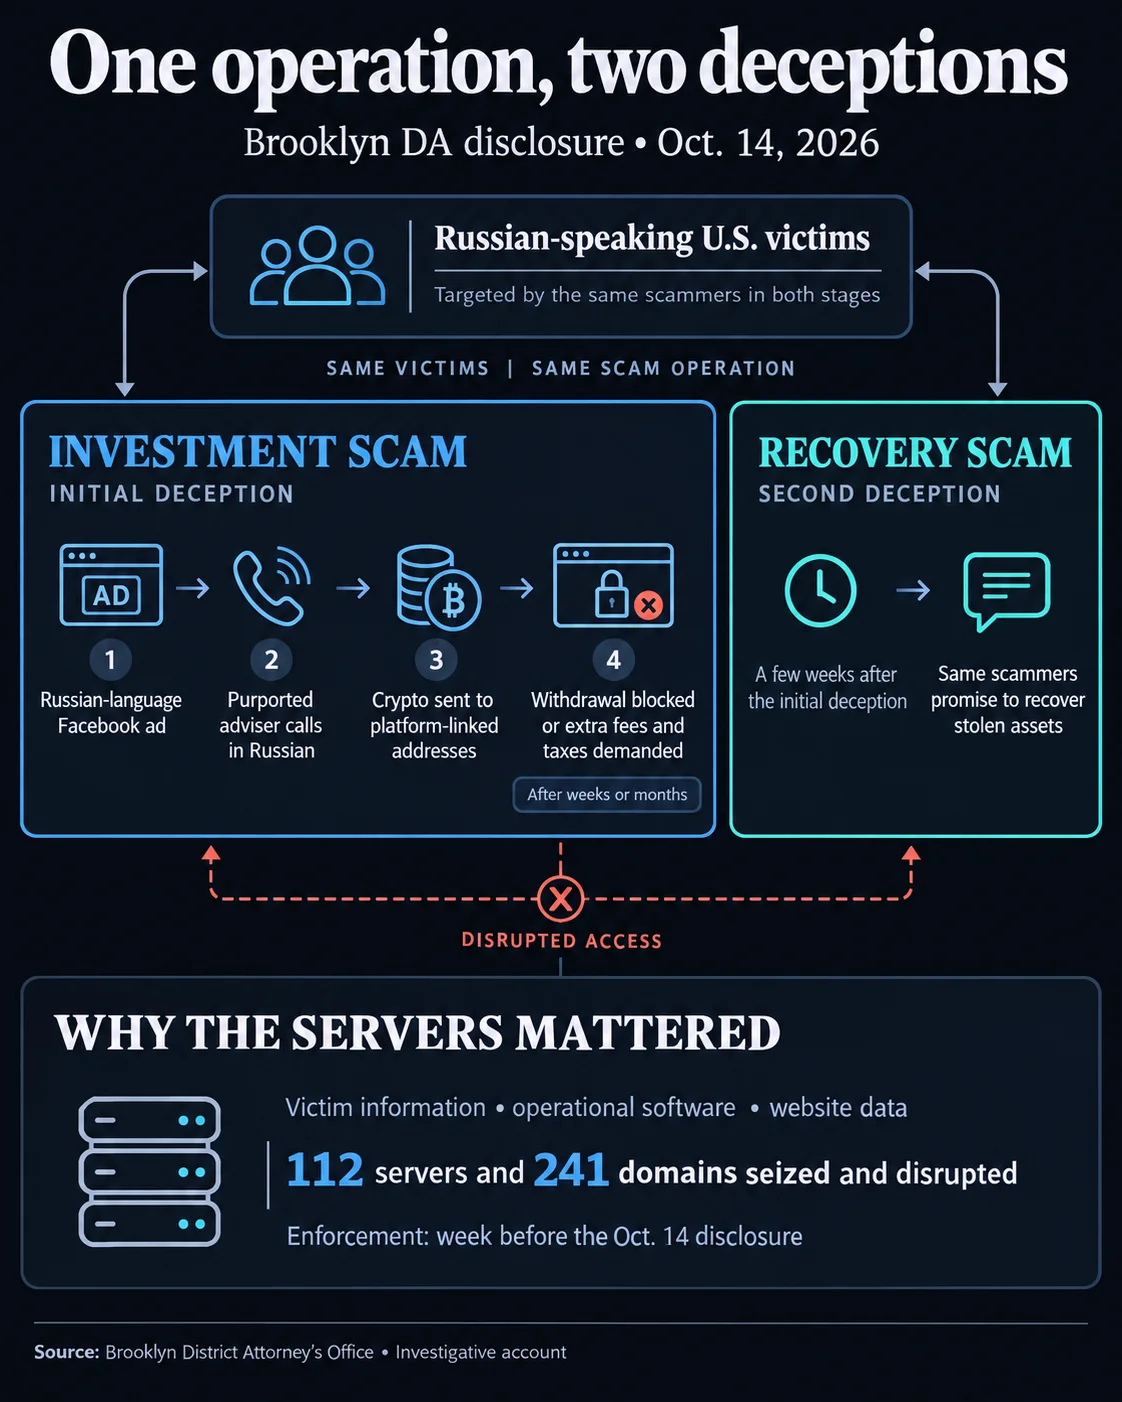
Fiscales de Brooklyn dieron a conocer una operación internacional que desactivó 112 servidores y 241 dominios vinculados a una estafa de inversión en criptomonedas dirigida a estadounidenses rusohablantes. El fraude habría robado decenas de millones de dólares, pero los investigadores solo se han incautado de unos 300.000 dólares hasta ahora. Según los fiscales, la misma red contactó después con algunas víctimas para ofrecerles recuperar lo perdido y buscar así otra oportunidad para estafarlas.
La investigación, que duró tres años, rastreó la operación hasta anuncios en Facebook en ruso, seguidos de llamadas de personas que se hacían pasar por asesores de inversión. A las víctimas las dirigían a sitios web de trading fraudulentos y les decían que compraran criptomonedas. Cuando intentaban retirar fondos, algunas descubrían que sus cuentas estaban bloqueadas o les exigían pagar comisiones o impuestos adicionales. Los datos recuperados de los servidores mostraron que los operadores contactaban con las víctimas semanas después para ofrecerles recuperar su dinero.
Por qué importa
La operación apuntó a la infraestructura detrás del fraude, incluidos servidores en la nube alojados por empresas de Europa del Este y Estados Unidos. Las autoridades trataron de desactivar los sitios web, el software y los registros de víctimas utilizados para gestionar la estafa y volver a contactar con ellas. En la operación participaron el FBI y organizaciones del sector privado, entre ellas Shadowserver, Coeus y UltaHost.
El caso también pone de relieve un segundo riesgo para las víctimas de estafas: los servicios fraudulentos de recuperación pueden utilizar la información obtenida en el robo inicial para pedirles más dinero. Según los fiscales, la red utilizó anuncios en ruso y se dirigió a comunidades como la población rusohablante de Brooklyn. Algunas víctimas perdieron todos sus ahorros.
Impacto en el mercado
Las autoridades no han identificado a los presuntos operadores ni anunciado detenciones, y tampoco han revelado cuántas víctimas recibieron ofertas de recuperación ni si alguna pagó. La Fiscalía del Distrito tampoco ha dicho si las víctimas han recuperado dinero ni ha facilitado un calendario de restitución.
La cantidad incautada sigue siendo pequeña frente a las pérdidas presuntas. Los investigadores continúan intentando recuperar activos, mientras que anteriores operaciones contra unos 400 dominios vinculados a fraudes de inversión en criptomonedas dieron paso a sitios web sustitutos.
Preguntas frecuentes
-
¿Cómo encontraban víctimas los presuntos responsables de la estafa de inversión en criptomonedas?
Anuncios en Facebook en ruso promocionaban oportunidades de inversión. Después, personas que se hacían pasar por asesores llamaban y dirigían a las víctimas a sitios web de trading fraudulentos.
-
¿Cómo descubrieron las víctimas que las plataformas de inversión eran fraudulentas?
Algunas encontraron sus cuentas bloqueadas al intentar retirar fondos. A otras les exigieron pagar comisiones o impuestos adicionales para poder recuperar su dinero.
-
¿Por qué las ofertas posteriores de recuperación formaban parte de la misma presunta estafa?
Según los fiscales, los datos recuperados de los servidores mostraron que los operadores contactaron con las víctimas semanas después del fraude inicial y les ofrecieron recuperar sus activos perdidos.
-
¿Qué infraestructura desactivaron las autoridades?
La operación desactivó 112 servidores y 241 dominios, y apuntó a los sitios web, el software y los registros de víctimas utilizados para gestionar la estafa y volver a contactar con ellas.
-
¿Cuánto dinero del presuntamente robado se ha incautado?
Los investigadores se han incautado de unos 300.000 dólares, frente a pérdidas presuntas de decenas de millones. La mayor parte del dinero sigue sin esclarecerse.

 CoinDesk
 CoinTelegraph
 Crypto News
 Lookonchain
 WuBlockchain
 TheBlock