








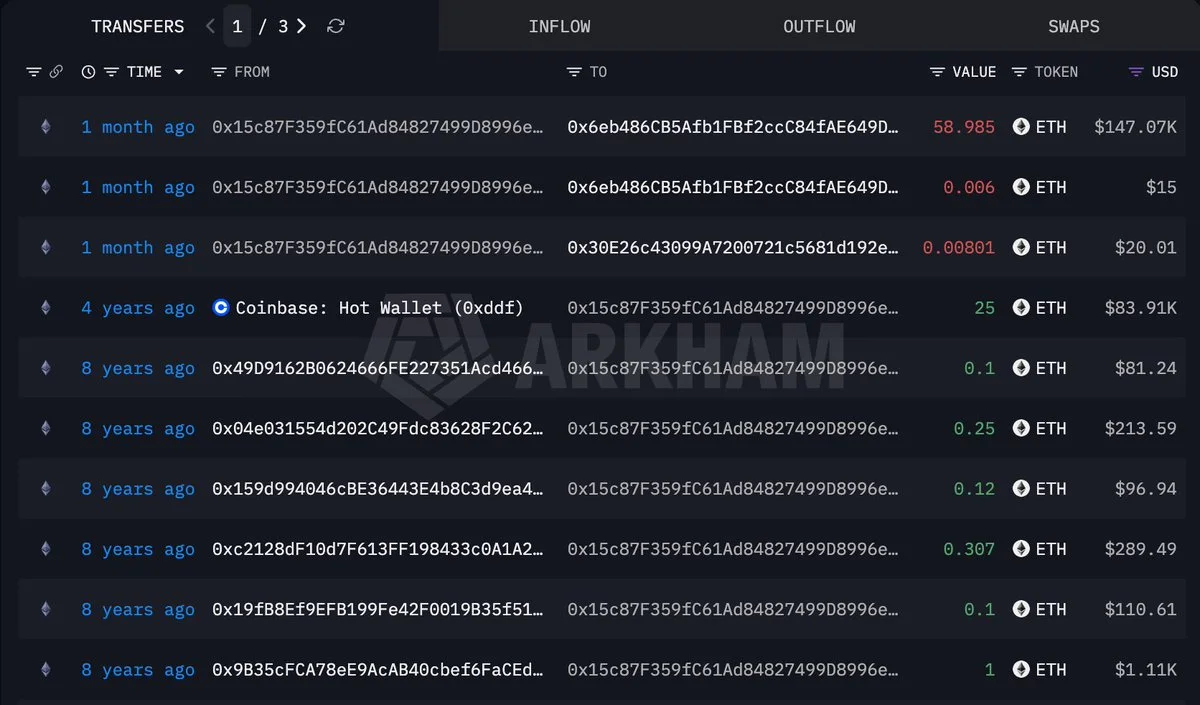
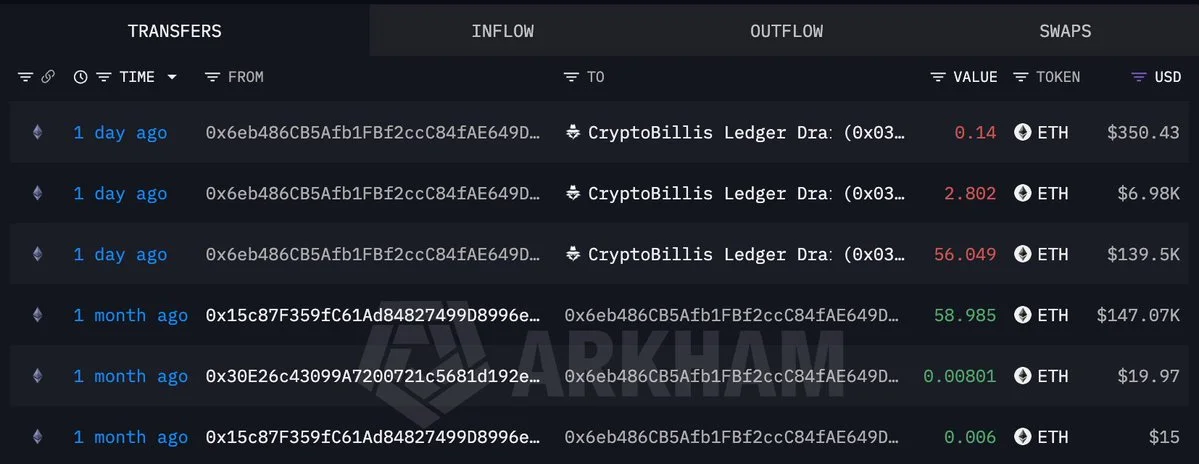
Un monedero de Ethereum que llevaba mucho tiempo inactivo fue vaciado de 59 ETH (~$146.8K) hace aproximadamente un mes, según los rastreadores on-chain que apuntan al kit de phishing "CryptoBillis" o "Ledger Drainer".
La víctima había trasladado los fondos a un nuevo monedero tras más de cuatro años de inactividad. La dirección original permaneció sin tocarse durante ocho años y sobrevivió a ese periodo intacta, pero la interacción reciente fue el detonante: firmar un permit malicioso o una transacción de aprobación le dio al drainer el derecho a vaciar el saldo.
Por qué importa
Este es el patrón canónico de una pérdida por drainer de monedero. Los holders clásicos que aguantaron varios ciclos y luego volvieron al espacio durante el reciente rally son exactamente el perfil que cazan estos kits. Ocho años de disciplina de cold storage no sirven de nada una vez que se firma una sola firma contra el contrato equivocado.
Impacto en el mercado
El robo de $146.8K se enmarca en un patrón más amplio de drainers que desvían saldos de ETH de cinco cifras bajas de usuarios que regresan. Los flujos totales rastreados hacia los kits "CryptoBillis" y el solapado "Ledger Drainer" ya suman decenas de millones de dólares, un recordatorio de que incluso el ETH sin tocar solo está seguro mientras las claves lo estén.

Preguntas frecuentes
-
¿Qué es el drainer de monederos CryptoBillis?
CryptoBillis (también rastreado como "Ledger Drainer") es un kit de phishing que se vende a estafadores. Engaña a las víctimas para que firmen aprobaciones maliciosas o firmas de permit, lo que otorga al atacante el derecho a vaciar ETH y tokens ERC-20 del monedero de la víctima.
-
¿Cómo se vació un monedero de ETH con ocho años de antigüedad?
Los fondos permanecieron intactos durante ocho años. El vaciado ocurrió hace aproximadamente un mes, después de que el propietario regresase al monedero y firmase una transacción, probablemente un permit o una aprobación vinculada a un dApp malicioso, que dio permiso al drainer para mover el saldo.
-
¿Cuánto se perdió en este incidente?
Capturas on-chain muestran 59 ETH vaciados, por un valor aproximado de $146.8K en ese momento. El botín acumulado total entre todas las víctimas de CryptoBillis / Ledger Drainer alcanza decenas de millones de dólares.
-
¿Puede un monedero de ETH inactivo durante mucho tiempo ser seguro?
Solo mientras las claves permanezcan offline. En el momento en que un monedero firma cualquier transacción, un allowance abierto, una aprobación caducada o una sola firma maliciosa pueden vaciar el saldo. La duración de la inactividad no protege frente a un ataque nuevo.
-
¿Cómo pueden los holders de ETH evitar un drainer?
Usa un monedero hardware, revoca aprobaciones no utilizadas mediante herramientas como revoke.cash, simula cada transacción antes de firmar y trata cualquier dApp o pop-up de aprobación desconocido como hostil. Nunca firmes mensajes de permit desde sitios no verificados.

 CoinDesk
 CoinTelegraph
 Crypto News
 CryptoSlate
 TheBlock