









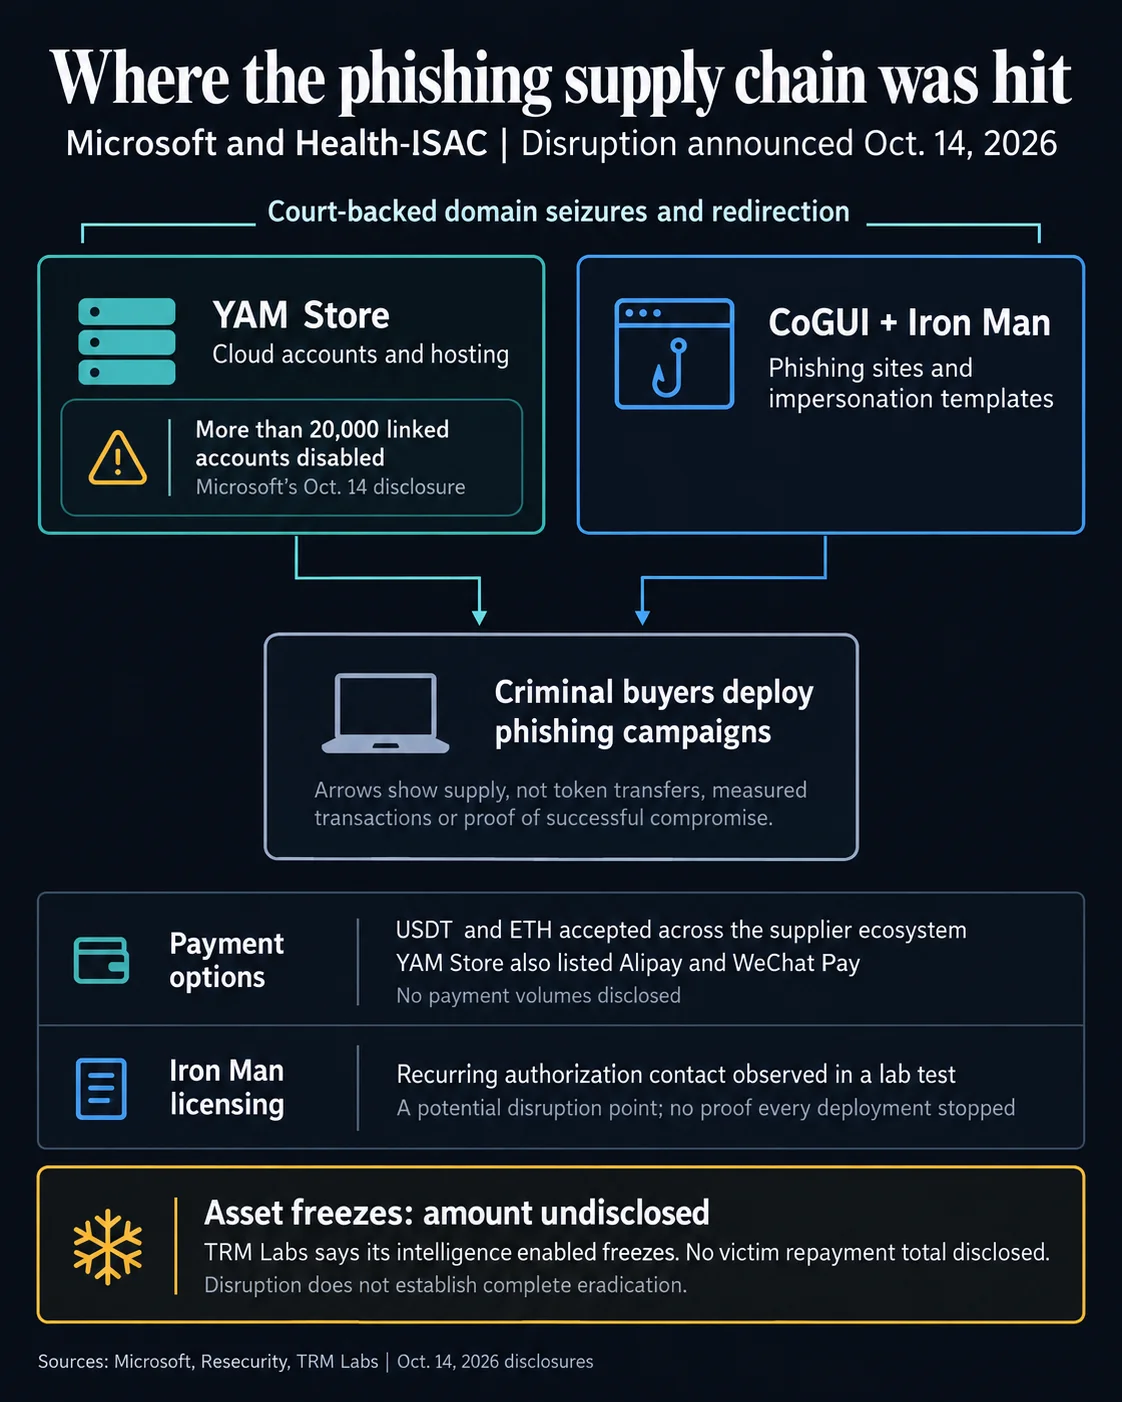

Microsoft y Health-ISAC obtuvieron una orden judicial estadounidense para incautar y redirigir los dominios de YAM Store, CoGUI e Iron Man, tres proveedores de phishing-as-a-service que ayudaron a delincuentes a enviar más de mil millones de mensajes maliciosos desde enero. La operación deshabilitó más de 20.000 cuentas y está bloqueando más de 100.000 dominios de suplantación y fraude utilizados para atacar a 75.000 organizaciones en 150 países. El escaparate de YAM Store aceptaba USDT en la red Tron, además de Alipay y WeChat Pay, mientras que Cloudflare y la firma de blockchain TRM Labs ayudaron a rastrear y congelar pagos en criptomonedas vinculados a los proveedores.
Por qué es importante
La operación representa un caso poco habitual de phishing en el que la infraestructura financiera aparece identificada en la documentación judicial. YAM Store, CoGUI e Iron Man no eran operadores oportunistas, sino proveedores de servicios que gestionaban mercados escalonados de reventa de cuentas robadas de Microsoft y Google, recursos en la nube, alojamiento y plantillas de phishing listas para usar. Resecurity identificó más de 2.300 plantillas de Iron Man dirigidas contra bancos, comercios, autoridades de transporte y organismos públicos de varios países.
La investigación, iniciada después de que la Agencia Nacional de Policía de Japón alertara sobre varias estafas a finales de 2025, rastreó la operación hasta un mercado en chino donde los grupos criminales podían comprar infraestructura sin tener que desarrollarla por su cuenta. Cloudflare afirmó que los compradores también podían pagar con USDC por algunas ofertas del mercado, lo que demuestra cómo las vías de las stablecoins se han convertido en una puerta de entrada habitual para los proveedores de phishing-as-a-service que necesitan liquidaciones seudónimas y transfronterizas.
Impacto en el mercado
Microsoft afirmó que los proveedores identificados formaban parte de una red criminal más amplia y que la infraestructura relacionada todavía se está desmantelando. No se ha revelado el daño financiero. TRM Labs ayudó a localizar activos para su congelación, pero no especificó el valor incautado, por lo que la pérdida inmediata de ingresos para los operadores sigue sin estar clara. Cloudflare añadió que algunos registradores de dominios operan en jurisdicciones donde las incautaciones judiciales son difíciles, lo que significa que podría surgir infraestructura de reemplazo incluso cuando los proveedores identificados queden fuera de línea.
Para el sector de las criptomonedas, la lectura es mixta.




Preguntas frecuentes
-
¿Qué desmanteló Microsoft en esta operación contra el phishing?
Microsoft y Health-ISAC obtuvieron una orden judicial estadounidense para incautar y redirigir los dominios de tres proveedores de phishing-as-a-service, YAM Store, CoGUI e Iron Man, que ayudaron a delincuentes a enviar más de mil millones de mensajes maliciosos desde enero.
-
¿Qué criptoactivos aceptaban los proveedores de phishing?
El escaparate de YAM Store aceptaba USDT en la red Tron, además de Alipay y WeChat Pay. Cloudflare afirmó que los compradores también podían pagar con USDC por algunas ofertas del mercado, y que los servicios aceptaban Ethereum de forma más general.
-
¿A cuántas organizaciones se dirigieron estas campañas de phishing?
Desde enero, los tres servicios ayudaron a delincuentes a atacar a más de 75.000 organizaciones en más de 150 países y generaron decenas de millones de dólares para sus operadores.
-
¿Cómo se rastreó la financiación en criptomonedas?
La firma de análisis de blockchain TRM Labs proporcionó información que ayudó a los investigadores a localizar y congelar activos vinculados al grupo, aunque la empresa no reveló el valor de los fondos congelados.
-
¿Qué infraestructura se deshabilitó como parte de la operación?
Microsoft deshabilitó más de 20.000 cuentas vinculadas a YAM Store, está bloqueando más de 100.000 dominios de suplantación y fraude, y trabajó con Cloudflare para suspender cuentas y deshabilitar proyectos Workers que daban soporte a las páginas de phishing.

 CoinDesk
 CoinTelegraph
 Crypto News
 Lookonchain
 WuBlockchain
 TheBlock