








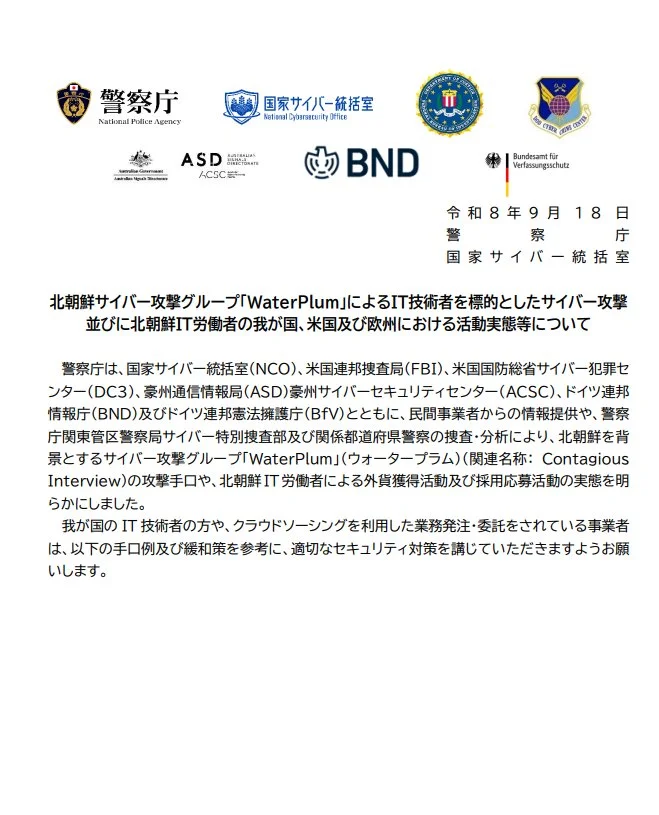
Más de 30.000 dispositivos en más de 100 países y regiones fueron infectados por WaterPlum, vinculado a Corea del Norte, entre diciembre de 2025 y julio de 2026, según la Agencia Nacional de Policía de Japón y el FBI. La operación de malware robó datos de 7.000 carteras de criptomonedas.
Por qué es importante
La escala convierte WaterPlum de un incidente dirigido en una amenaza generalizada de ciberseguridad para los usuarios de criptomonedas. Los datos de las carteras pueden exponer credenciales de acceso y poner en riesgo los activos, por lo que la seguridad de los dispositivos es una parte esencial de la custodia de criptomonedas.
Impacto en el mercado
La campaña denunciada no identifica una blockchain ni un token concretos, pero eleva los riesgos de seguridad en todo el ecosistema cripto. Los usuarios deben considerar expuestos los datos relacionados con las carteras en dispositivos infectados y revisar los controles de seguridad de sus dispositivos y carteras.
Fuente: informe citado.
Preguntas frecuentes
-
¿Cuántos dispositivos infectó WaterPlum?
La Agencia Nacional de Policía de Japón y el FBI informaron de que WaterPlum infectó más de 30.000 dispositivos.
-
¿Hasta dónde llegó la campaña de WaterPlum?
La campaña afectó a dispositivos en más de 100 países y regiones entre diciembre de 2025 y julio de 2026.
-
¿De cuántas carteras de criptomonedas se robaron datos?
La operación de malware denunciada robó datos de 7.000 carteras de criptomonedas.
-
¿Con quién está vinculada la operación de malware WaterPlum?
La Agencia Nacional de Policía de Japón y el FBI vincularon WaterPlum con Corea del Norte.
-
¿Cuál es el principal riesgo para las criptomonedas?
La campaña supone un riesgo para la seguridad de las carteras, ya que los dispositivos comprometidos pueden exponer datos relacionados con ellas y poner en peligro los fondos.

 CoinDesk
 CoinTelegraph
 Crypto News
 Lookonchain
 Crypto Rank News
 TheBlock