










Investigadores descubrieron que un fallo de XRP Ledger, presente desde 2015, podría haber permitido a atacantes crear y gastar nuevos XRP sin financiar correctamente la transacción. El error se comunicó internamente el 22 de septiembre, fue reproducido por ingenieros de RippleX y se corrigió en la versión xrpld 3.4.1, publicada el 25 de septiembre. RippleX afirmó no haber encontrado indicios de explotación en redes públicas.
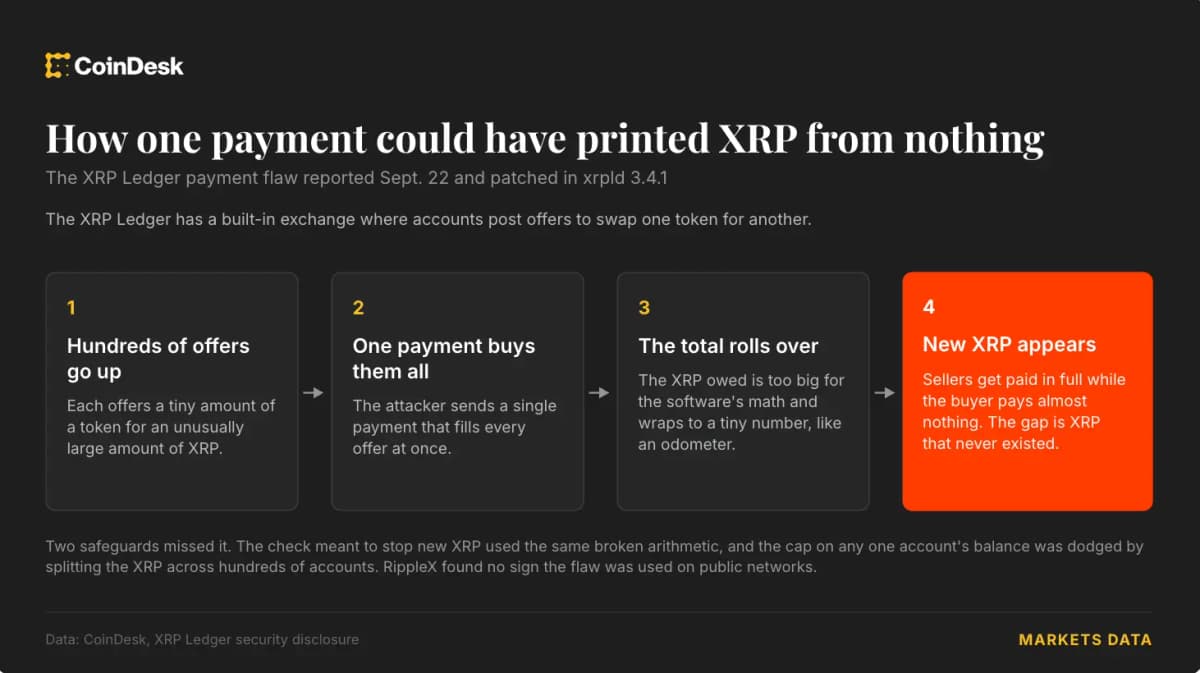
La vulnerabilidad ponía en duda una premisa fundamental de XRP: los 100.000 millones de tokens se crearon cuando el ledger se lanzó en 2012 y el software está diseñado para impedir nuevas emisiones. Un atacante podría haber abierto cientos de cuentas, publicado ofertas para intercambiar pequeñas cantidades de otro token por cantidades inusualmente grandes de XRP y activarlas con un solo pago.
Por qué importa
El sistema de intercambio integrado del ledger contabilizaba incorrectamente el total de XRP adeudado en esas ofertas. Las cuentas vendedoras podían recibir entonces la cantidad completa, mientras que la cuenta compradora pagaba casi nada, creando XRP utilizables que antes no existían. La comprobación del suministro del ledger después de la transacción se basaba en el mismo total incorrecto, mientras que el límite de recepción de cada cuenta podía eludirse repartiendo los fondos entre cientos de cuentas.
El método solo requería unos cientos de XRP para abrir las cuentas, la mayoría de los cuales podía recuperarse, además de las comisiones de transacción. Este bajo coste de preparación hacía que el fallo fuera más grave que un simple error contable teórico, aunque no se ha identificado ninguna explotación en redes públicas.
Impacto en el mercado
El parche elimina la vulnerabilidad comunicada, pero el episodio centra la atención en los controles que respaldan el modelo de suministro fijo de XRP y en la rapidez con la que los operadores adoptan xrpld 3.4.1. Una explotación exitosa podría haber permitido a los atacantes vender en exchanges los XRP recién creados y socavar la confianza en el límite de suministro.
El incidente se suma también a una serie reciente de fallos de seguridad cripto ocultos durante mucho tiempo, incluidos errores que afectaban a los monederos Coldcard y al software Core Lightning de Bitcoin. Para los usuarios de XRP Ledger, la prioridad inmediata son las actualizaciones de software y la vigilancia continua de las redes públicas para detectar indicios de abuso.

Preguntas frecuentes
-
¿Cómo podía el fallo de XRP Ledger crear nuevos XRP?
Un error de conteo en el sistema de intercambio integrado podía permitir que las cuentas vendedoras recibieran grandes cantidades de XRP mientras la cuenta compradora pagaba casi nada. Los XRP resultantes podían gastarse después en otras transacciones.
-
¿Qué función cumplían las múltiples cuentas del atacante?
El atacante podía repartir los XRP recién creados entre cientos de cuentas. Así evitaba un límite separado sobre la cantidad de XRP que podía recibir una sola cuenta.
-
¿El fallo vulneraba el diseño de suministro fijo de XRP?
La vulnerabilidad podría haber permitido que aparecieran nuevos XRP utilizables pese al límite de 100.000 millones de tokens del ledger. Los 100.000 millones de XRP se crearon cuando el ledger se lanzó en 2012.
-
¿Se explotó la vulnerabilidad en una red pública de XRP Ledger?
RippleX afirmó no haber encontrado indicios de que el fallo se explotara en redes públicas. Sus ingenieros reprodujeron el ataque en un servidor independiente.
-
¿Cómo se corrigió la vulnerabilidad de XRP Ledger?
Los desarrolladores corrigieron el fallo en xrpld 3.4.1, el software de servidor del ledger, publicado el 25 de septiembre. El problema se había comunicado internamente tres días antes.

 CZ Binance
 CryptoSlate
 TheBlock
 Crypto News