Qué cambian realmente los hooks de Uniswap V4
Los hooks de Uniswap V4 son contratos inteligentes que un pool puede llamar en momentos concretos, como antes o después de un swap, antes de añadir liquidez o después de retirar liquidez. Un hook puede ajustar una comisión, registrar datos de precio, rechazar una acción que infrinja una regla o ejecutar contabilidad personalizada. La distinción importante es que un hook no es una configuración dentro de un pool estándar. Es código separado, con su propia lógica y su propio perfil de seguridad.
Esa flexibilidad aborda una limitación de larga data en los creadores de mercado automatizados, o AMM. Los diseños anteriores de Uniswap ofrecían a los creadores de pools un conjunto limitado de opciones integradas, mientras que los diseños de mercado más especializados requerían un protocolo separado. V4 facilita la experimentación, pero también significa que dos pools con los mismos tokens pueden tener comportamientos materialmente distintos. Un par de tokens familiar no implica un perfil de riesgo familiar.
V4 combina pools bajo una arquitectura singleton, lo que significa que un contrato central PoolManager gestiona muchos pools en lugar de desplegar un contrato núcleo separado para cada uno. Esto puede reducir los costes de despliegue y transacción. También hace que las interacciones de los hooks sean más componibles, pero un error en un hook sigue siendo un riesgo para los usuarios del pool asociado a él, incluso cuando el PoolManager subyacente es sólido.
Por qué los hooks elevan el nivel de riesgo para los proveedores de liquidez
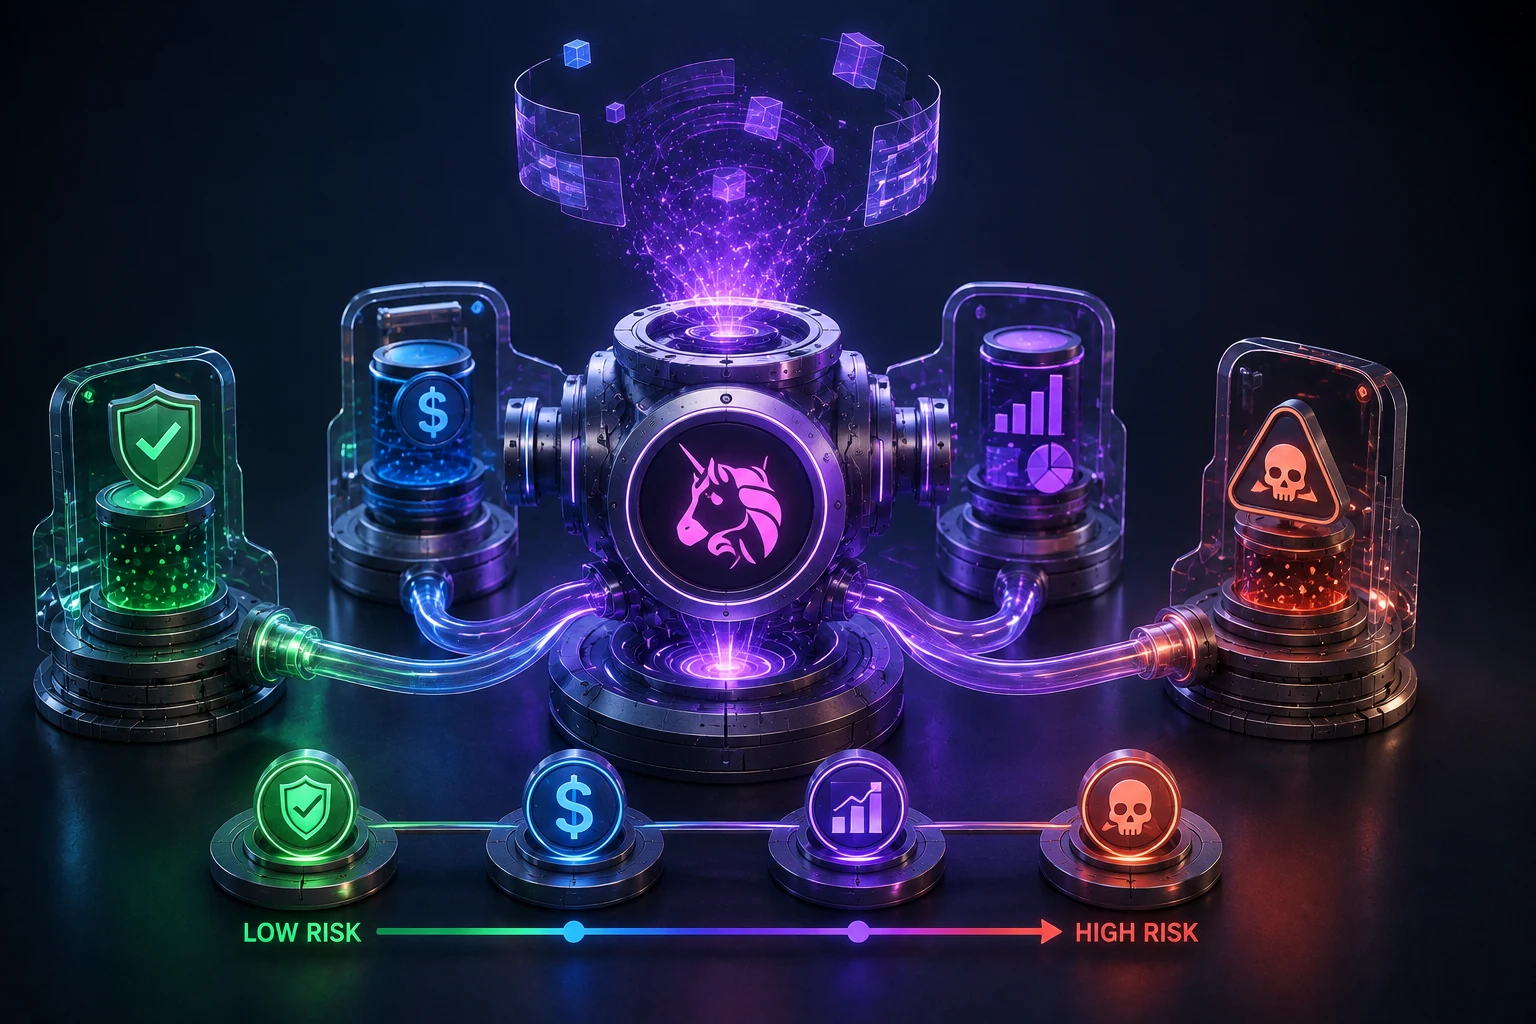
Un hook es otro contrato inteligente en la ruta de una operación o acción de liquidez. Eso crea riesgos técnicos clásicos: reentrancy, cuando una llamada externa vuelve a entrar inesperadamente en el código; controles de acceso defectuosos; contabilidad de tokens incorrecta; denegación de servicio; y suposiciones erróneas sobre el precio o el momento. Una auditoría es prueba de que los revisores buscaron problemas, no una garantía de que no quede ninguno. Los nuevos patrones de hooks han sido menos probados en batalla que las plantillas de pools usadas durante mucho tiempo.
La historia de las criptomonedas da pocas razones para tratar la complejidad a la ligera. El exploit de Euler Finance en 2023 afectó a unos 197 millones de dólares antes de que gran parte se devolviera posteriormente, mientras que un problema del compilador Vyper contribuyó a pérdidas en varios pools de Curve en 2023. Estos incidentes no fueron fallos de hooks de Uniswap V4, pero muestran cómo una pequeña interacción o un error de implementación puede poner en riesgo saldos elevados. Un pool puede tener una interfaz reputada y aun así depender de código vulnerable por debajo.
El riesgo de control importa tanto como el riesgo de código. Un hook puede tener un propietario que pueda cambiar comisiones, pausar swaps, modificar una fuente de oráculo, actualizar el código de implementación o redirigir comisiones recaudadas. Algunos equipos usan multisignatures y timelocks, lo que puede reducir el control unilateral, pero no lo elimina. Un administrador malicioso o comprometido puede convertir un pool aparentemente neutral en una trampa, especialmente si los usuarios aprueban tokens o depositan antes de leer los permisos del hook.
Los patrones de estafa también pueden ser más sutiles que un rug pull evidente. Un hook podría anunciar comisiones bajas pero cobrar una comisión inusual durante bloques volátiles, bloquear retiros bajo condiciones vagas o usar un proxy de actualización que más tarde apunte a código nuevo. Los proveedores de liquidez deben tratar los hooks no auditados, los administradores anónimos y las rutas de actualización opacas como condiciones de alto riesgo, no como simples advertencias menores.
Caso de uso uno: comisiones dinámicas que responden a las condiciones del mercado
Las comisiones dinámicas son uno de los casos de uso más claros de los hooks de Uniswap V4. En lugar de cobrar un porcentaje fijo en cada swap, un hook puede establecer una comisión más alta cuando aumenta la volatilidad a corto plazo y una comisión más baja cuando la negociación está tranquila. La idea económica básica es razonable: los proveedores de liquidez se enfrentan a una selección adversa mayor cuando el precio se mueve rápidamente, porque es más probable que los traders informados operen contra liquidez desactualizada.
Un hook de comisiones dinámicas bien diseñado puede usar como entradas el movimiento reciente del precio, el tamaño de la operación, el desequilibrio de inventario o las condiciones externas del mercado. Por ejemplo, un pool podría cobrar una comisión base durante la actividad normal y luego aumentarla cuando el precio se mueva bruscamente a lo largo de varias observaciones. Eso puede hacer que la liquidez pasiva esté menos expuesta a un flujo que se mueve rápido, aunque no puede eliminar la pérdida impermanente, que es el coste de oportunidad que surge cuando un AMM reequilibra entre activos a medida que cambia su precio relativo.
La contrapartida puede pasar desapercibida fácilmente. Una regla de comisiones basada en un precio spot manipulable puede ser explotada por un atacante que primero mueva el precio, active un nuevo nivel de comisión y luego opere en condiciones más favorables. Una comisión que se actualiza demasiado despacio puede no proteger a los proveedores de liquidez, mientras que una que se actualiza con demasiada agresividad puede hacer que la ejecución sea impredecible y empujar a los traders a otros lugares. Los parámetros adecuados dependen del par de activos, la profundidad de negociación y el comportamiento de los usuarios, factores que no permanecen estables.
Los desarrolladores deben divulgar las entradas exactas, la cadencia de actualización, la comisión máxima y la autoridad que puede modificar esas reglas. Los proveedores de liquidez deben comparar los resultados netos reales después de comisiones, divergencia de precios y costes de gas. Un rendimiento por comisiones alto mostrado en pantalla no prueba que un pool sea mejor si principalmente compensa un flujo de órdenes inusualmente tóxico.
Caso de uso dos: oráculos TWAP on-chain y órdenes limitadas
Un precio medio ponderado por tiempo, o TWAP, promedia los precios durante un periodo definido en lugar de basarse en la última operación. Un hook puede registrar observaciones y poner a disposición de otros contratos un TWAP on-chain específico del pool. Esto puede respaldar reglas de liquidación, comisiones dinámicas o aplicaciones que necesitan una referencia de precio menos errática que el precio spot de un solo bloque.
Los TWAP reducen la sensibilidad a un movimiento de precio de un bloque, pero no crean verdad de la nada. Si un pool tiene poca liquidez, un atacante puede sostener un precio manipulado el tiempo suficiente para influir en la media. Cuanto más larga sea la ventana de promediado, más difícil y cara puede volverse la manipulación, pero más lento responderá el oráculo a un movimiento de mercado genuino. Los protocolos que utilicen un TWAP basado en hooks deben indicar qué pool lo suministra, con qué frecuencia se escriben las observaciones y qué ocurre si la negociación se detiene o los datos quedan desactualizados.
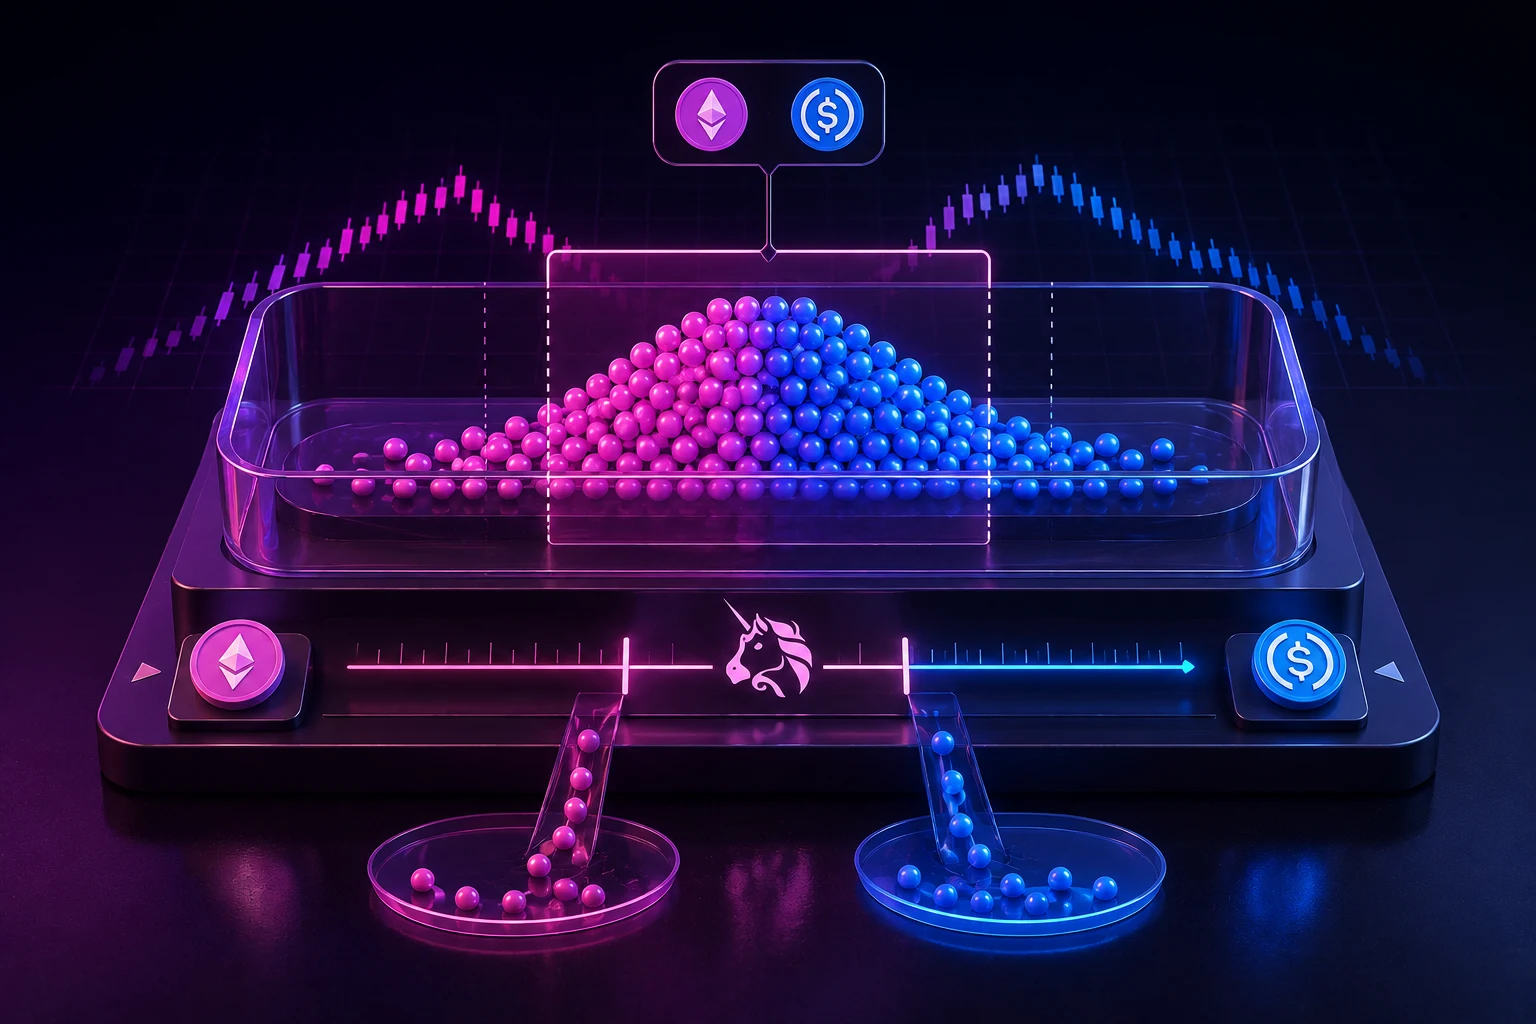
Los hooks también pueden aproximarse a las órdenes limitadas. En una orden limitada convencional, un usuario solicita comprar o vender solo a un precio elegido o mejor. En un AMM, los usuarios pueden aportar liquidez concentrada dentro de un rango de precios. Un hook puede seguir una posición, aplicar condiciones alrededor de su rango y gestionar o liquidar automáticamente el comportamiento cuando el mercado alcanza un disparador. Esto puede hacer que la experiencia se parezca más a un libro de órdenes sin requerir un motor centralizado de emparejamiento.
Pero los hooks similares a órdenes limitadas tienen advertencias importantes. La ejecución no está garantizada solo porque el mercado toque brevemente un precio mostrado. Debe haber liquidez disponible, las transacciones deben incluirse y la lógica de disparo del hook debe funcionar según lo previsto. Las comisiones, las ejecuciones parciales, los gaps de precio y el MEV pueden cambiar el resultado realizado. Los usuarios deben entender si el hook custodia fondos, si las posiciones son transferibles y cómo funcionan la cancelación o la liquidación antes de tratarlo como una orden de exchange tradicional.
Caso de uso tres: hooks que capturan MEV y sus costes ocultos
MEV, abreviatura de maximal extractable value, es el valor obtenido al controlar el ordenamiento o la inclusión de transacciones. En los AMM, los arbitrajistas suelen capturar valor cuando cambia el precio de un mercado externo y el precio del pool se pone al día. Algunos diseños de hooks de V4 buscan redirigir parte de ese valor a los proveedores de liquidez mediante subastas, ejecución por lotes o reglas que cobran de forma más directa a ciertos flujos de arbitraje.
Esta es una oportunidad de diseño real, no una mejora gratuita. Un hook podría ejecutar una subasta periódica por el derecho a reequilibrar un pool, usar un acuerdo privado de flujo de órdenes o imponer un recargo a operaciones identificadas como tóxicas. Si funciona según lo diseñado, puede quedar más valor en manos de los proveedores de liquidez. Sin embargo, identificar el flujo perjudicial es difícil, y un mecanismo de subasta puede favorecer a searchers sofisticados, validadores o una red de solvers preferida.
La preocupación por la centralización es especialmente importante. Un hook que depende de un único operador off-chain para enviar precios, elegir ganadores o secuenciar órdenes ha introducido un intermediario de confianza, aunque el pool en sí esté on-chain. Una interfaz con apariencia descentralizada puede ocultar un relayer privilegiado o un pequeño grupo de votantes de gobernanza. La pregunta relevante no es si el código usa blockchain, sino quién puede influir en la ejecución y qué recursos tienen los usuarios si falla.
Por tanto, las afirmaciones sobre captura de MEV deben contrastarse con resultados medibles. ¿Publica el hook las subastas y las pujas? ¿Reciben los usuarios una mejor ejecución después de todas las comisiones? ¿Puede cualquiera participar como solver? ¿Las reglas las hacen cumplir los contratos o la promesa de un operador? Hasta que esas respuestas estén claras, las mayores rentabilidades proyectadas para los proveedores de liquidez son solo una hipótesis.
Cómo el sistema de permisos y la arquitectura singleton moldean la seguridad
Uniswap V4 no permite que un hook elija arbitrariamente cada callback después del despliegue. Su sistema de permisos de hooks usa bits de permiso designados asociados a la dirección del hook para especificar qué funciones del ciclo de vida puede usar el contrato. Los deployers suelen usar CREATE2, un método para desplegar un contrato en una dirección predecible, con el fin de obtener una dirección compatible con los permisos solicitados. Esta restricción ayuda a que la superficie de callbacks permitida de un hook sea más explícita.
Los bits de permiso son útiles, pero no son un certificado de seguridad. Un hook con solo unos pocos callbacks aún puede contener lógica peligrosa, y un hook con permisos amplios puede ser apropiado para un diseño complejo. Los lectores deben distinguir entre el alcance de los permisos y la calidad del código. Lo primero indica dónde puede actuar un hook. Lo segundo determina si actúa correctamente, de forma justa y sin poderes de administrador ocultos.
La arquitectura singleton cambia la economía del despliegue y puede hacer que las interacciones entre múltiples pools sean más eficientes mediante contabilidad compartida. No significa que todos los pools compartan el mismo hook o la misma gobernanza. La debida diligencia a nivel de pool sigue siendo importante: identificar el contrato del hook, leer su código fuente verificado si está disponible, comprobar si es actualizable, inspeccionar privilegios y buscar revisiones independientes que cubran la versión desplegada en lugar de un commit anterior del repositorio.
Qué deberían hacer los desarrolladores, traders y proveedores de liquidez
Los desarrolladores deberían empezar con el conjunto de permisos de hook más restringido y la máquina de estados más sencilla posible. Separa la contabilidad principal de las funciones opcionales, prueba rutas adversarias y divulga todos los roles con privilegios. Las auditorías independientes, los programas de recompensas por errores, la simulación con datos de mercado volátiles y una liquidez de lanzamiento limitada pueden reducir el riesgo, aunque nada sustituye a un diseño cuidadoso. Un hook que necesite controles de emergencia también debería definir quién puede usarlos, cuánto duran y si los usuarios pueden salir durante una emergencia.
Los proveedores de liquidez no deberían evaluar un pool con hook solo por su nivel de comisiones o su rendimiento anualizado. Comprueba los activos, el código fuente del hook y su estado de auditoría, la capacidad de actualización, los poderes del propietario, las dependencias de oráculos, las condiciones de retirada y si la estrategia depende de actores off-chain. Las posiciones pequeñas de prueba pueden revelar problemas básicos de interacción, pero no pueden revelar todos los riesgos de cola. Nunca comprometas fondos que no puedas permitirte perder en un hook experimental.
Los traders deberían comparar la ejecución cotizada con la de los pools estándar y mantenerse atentos a comisiones o restricciones personalizadas. Si un hook utiliza un TWAP o una subasta, entiende si el precio final es determinista en el momento del envío o si depende de una liquidación posterior. Para obtener contexto relacionado, compara impermanent loss en pools de liquidez, cómo funciona la liquidez concentrada y MEV en exchanges descentralizados. Esto es educación, no asesoramiento financiero, y ningún diseño de pool hace que DeFi esté libre de riesgo.
Lee las noticias sobre hooks de Uniswap V4 con espíritu crítico
Los hooks de Uniswap V4 evolucionan rápidamente, y también lo hacen las afirmaciones sobre nuevos diseños de pools. Hacer seguimiento manual de auditorías, actualizaciones, cambios de gobernanza, movimientos de liquidez e informes de exploits es difícil. Zippfeed destaca titulares relacionados con Uniswap y UNI con puntuaciones de sentimiento bullish, neutral o bearish, además de una calificación de importancia, lo que te ayuda a distinguir una actualización de implementación útil de marketing sin respaldo.
Usa las señales de noticias como punto de partida, no como sustituto de la revisión del contrato. Un anuncio bullish puede describir una función prometedora y, al mismo tiempo, dejar sin responder el alcance de la auditoría, los privilegios de administrador y el uso en el mundo real. Cuando hay dinero en riesgo, esos detalles sin respuesta importan más que el titular.
 CoinDesk
 Crypto Rank News
 Altcoin Daily
 Lookonchain