








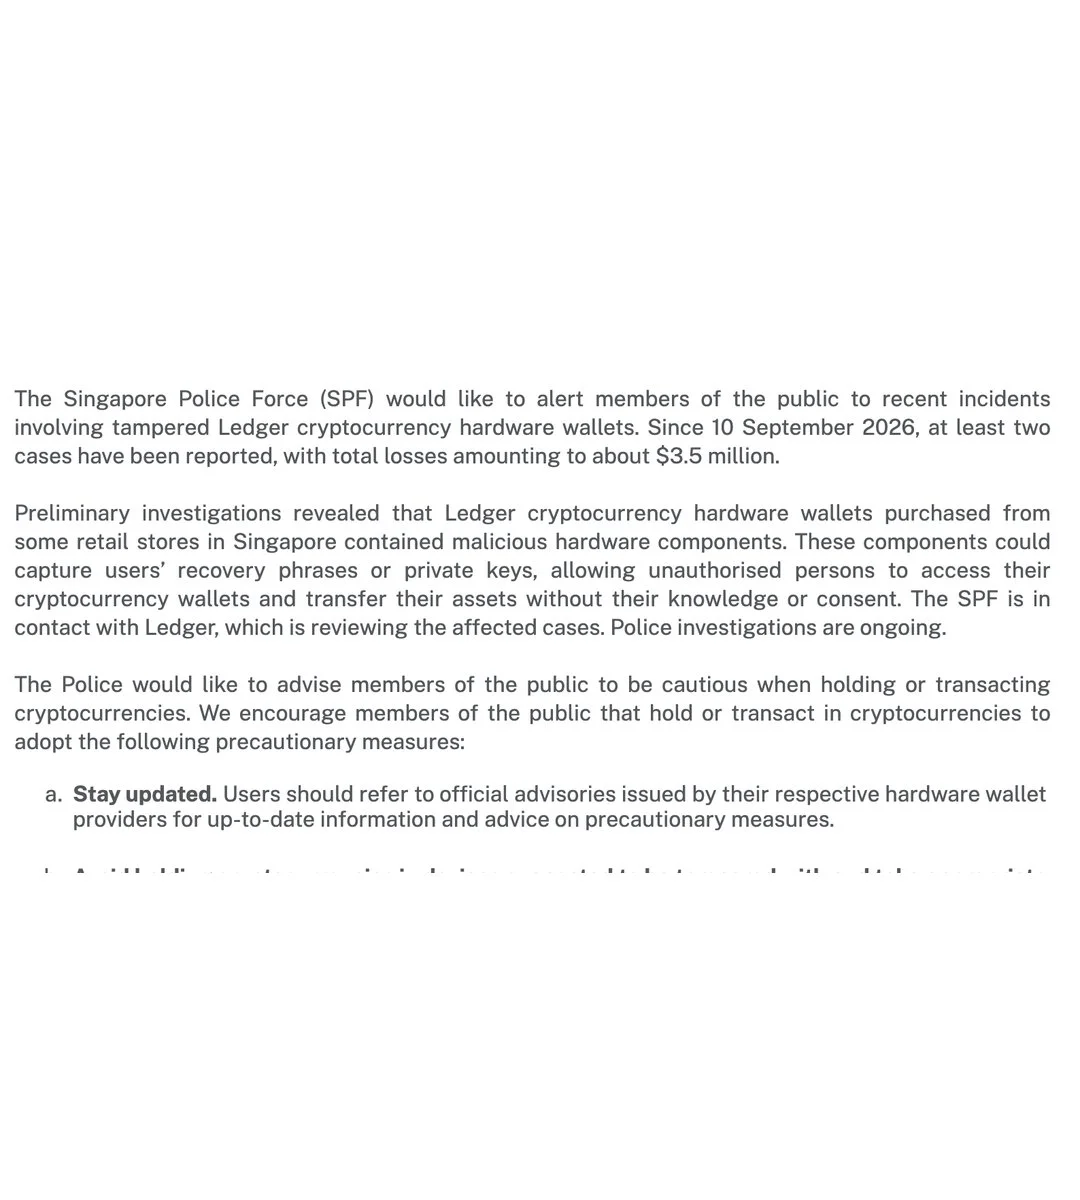
A polícia de Singapura afirmou que algumas carteiras de hardware Ledger compradas em lojas locais continham implantes maliciosos capazes de roubar frases de recuperação ou chaves privadas. Desde 10 de setembro, foram reportados pelo menos dois casos, com perdas de cerca de 3,5 milhões de dólares de Singapura (2,7 milhões de dólares). A Ledger está a analisar os casos afetados e as investigações policiais estão em curso.
Porque é importante
As carteiras de hardware foram concebidas para manter credenciais sensíveis offline. Os implantes reportados apontam para um risco na cadeia de abastecimento: um dispositivo pode ser comprometido antes de chegar ao comprador, pondo em causa a segurança que os utilizadores esperam do armazenamento a frio.
Impacto no mercado
As perdas reportadas aumentam os riscos para compradores e comerciantes que vendem carteiras de hardware, mas a investigação ainda não determinou como foram adulterados os dispositivos nem a dimensão da distribuição das unidades afetadas. A análise da Ledger e a investigação policial são os principais desenvolvimentos a acompanhar.
Fonte: [Aviso da polícia sobre carteiras de hardware de criptomoedas adulteradas — Polícia de Singapura](http://www.police.gov.sg/Media-Hub/News/2026/10/20261028_police_advisory_on_tampered_cryptocurrency_hardware_wallets)
Perguntas frequentes
-
O que poderiam roubar os implantes maliciosos nas carteiras Ledger?
A polícia de Singapura afirmou que os implantes eram capazes de roubar frases de recuperação ou chaves privadas dos utilizadores.
-
Quanto dinheiro foi perdido nos casos reportados?
Desde 10 de setembro, foram reportados pelo menos dois casos, com perdas totais de cerca de 3,5 milhões de dólares de Singapura (2,7 milhões de dólares).
-
Onde foram compradas as carteiras Ledger afetadas?
As carteiras foram compradas em lojas locais de Singapura.
-
O que disse a Ledger sobre os dispositivos afetados?
A Ledger está a analisar os casos afetados.
-
Que risco representa o incidente para os utilizadores de carteiras de hardware?
O incidente destaca que uma carteira de hardware pode ser comprometida antes de chegar ao utilizador, criando um risco na cadeia de abastecimento para as credenciais mantidas offline.

 CryptoSlate
 Crypto News
 CoinTelegraph
 TheBlock
 Lookonchain