








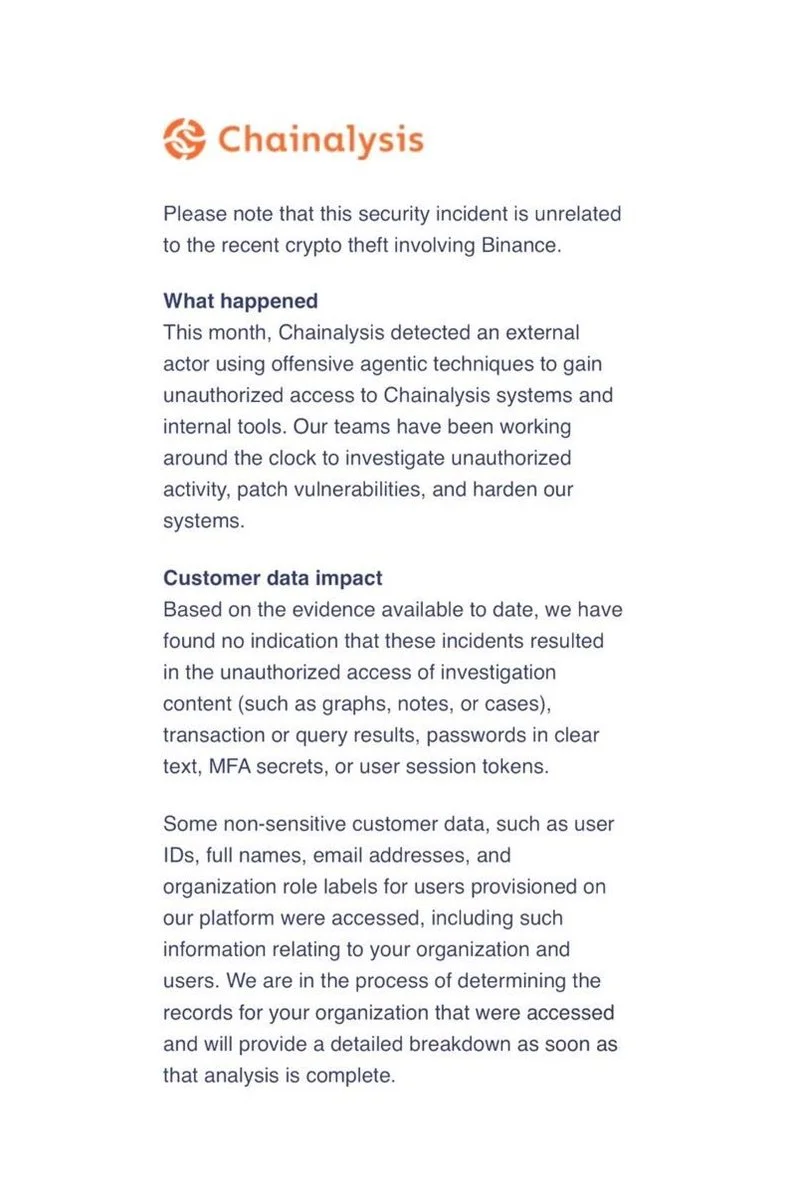
A Chainalysis afirmou que um hacker externo recorreu a «técnicas ofensivas com agentes de IA» para obter acesso não autorizado a sistemas e ferramentas internas, expondo alguns dados não sensíveis de clientes. As informações afetadas incluem IDs de utilizador, nomes completos, endereços de e-mail e designações de funções nas organizações.
Porque é importante
O incidente deixa os dados de contacto dos clientes em risco de utilização indevida, embora a Chainalysis afirme que os dados expostos não eram sensíveis. A empresa disse que a violação não está relacionada com um roubo recente de criptomoedas que envolveu a Binance.
Impacto no mercado
A Chainalysis afirmou que a investigação não encontrou indícios de acesso a conteúdos de investigação, resultados de transações ou consultas, palavras-passe em texto simples, segredos de MFA ou tokens de sessão de utilizadores. A empresa está a identificar os registos concretamente afetados, enquanto corrige vulnerabilidades e reforça a segurança.
Perguntas frequentes
-
Que informações de clientes foram expostas na violação da Chainalysis?
As informações expostas incluem IDs de utilizador, nomes completos, endereços de e-mail e designações de funções nas organizações.
-
O hacker acedeu aos registos de investigação da Chainalysis?
A Chainalysis afirmou que a investigação não encontrou indícios de acesso a conteúdos de investigação, como gráficos, notas ou casos.
-
As palavras-passe ou os tokens de sessão foram comprometidos?
A empresa afirmou que não há indícios de acesso a palavras-passe em texto simples, segredos de MFA ou tokens de sessão de utilizadores.
-
O incidente da Chainalysis está relacionado com o roubo de criptomoedas envolvendo a Binance?
A Chainalysis afirmou que o incidente de segurança não está relacionado com um roubo recente de criptomoedas que envolveu a Binance.
-
O que está a fazer a Chainalysis após o ciberataque?
A empresa está a determinar que registos foram afetados, a corrigir vulnerabilidades e a reforçar a segurança dos seus sistemas.

 WatcherGuru
 Altcoin Daily
 CryptoSlate
 CoinTelegraph
 Crypto Rank News