








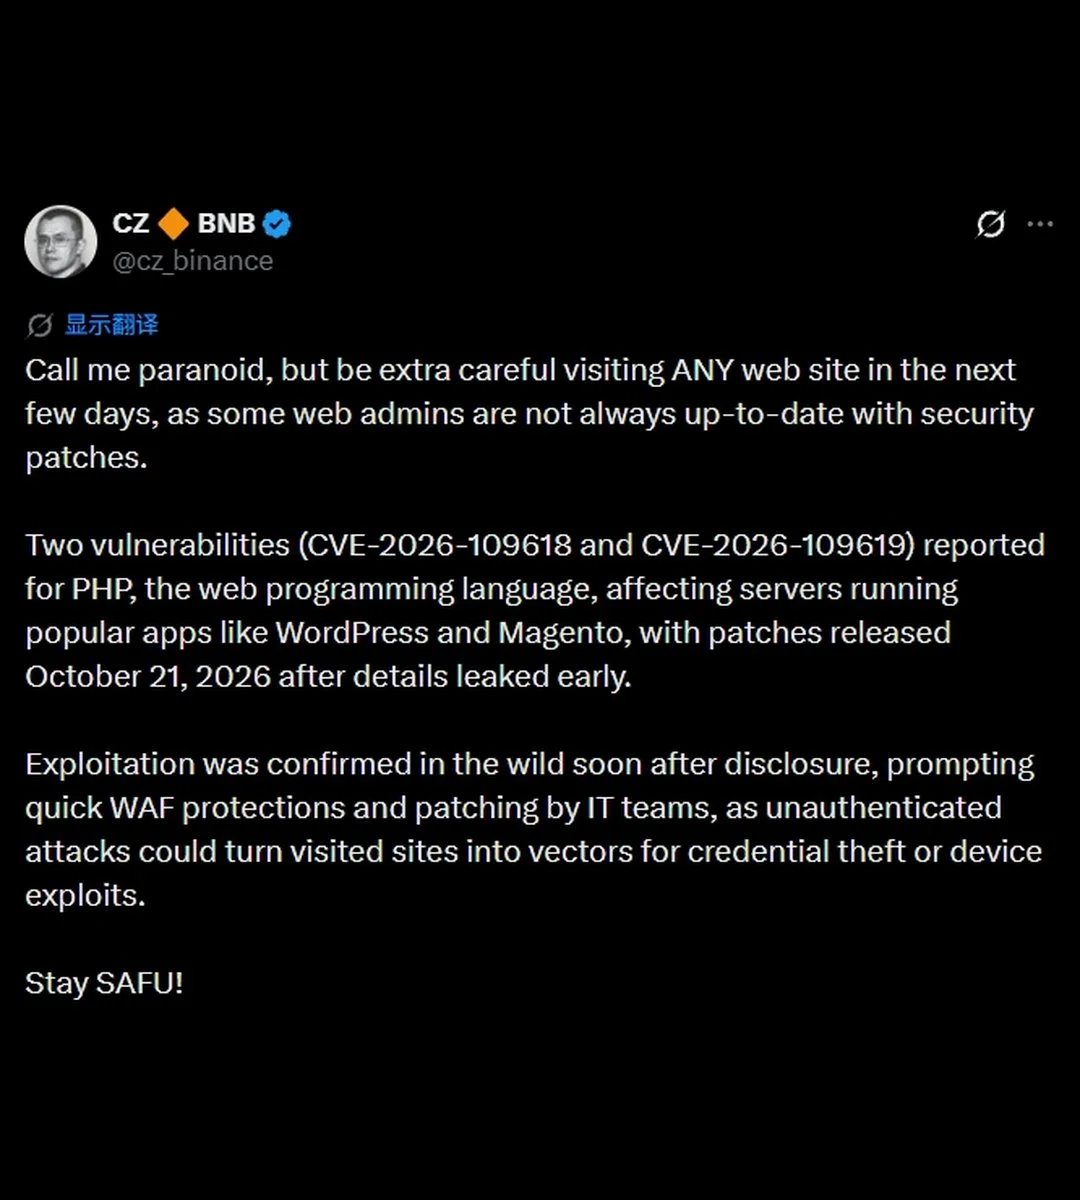
O fundador da Binance, Changpeng Zhao (CZ), emitiu um aviso público instando os utilizadores a exercerem uma cautela redobrada ao navegar em websites nos próximos dias, apontando para duas vulnerabilidades críticas de PHP, CVE-2026-109618 e CVE-2026-109619, que afetam servidores que executam aplicações amplamente utilizadas, incluindo WordPress e Magento. As falhas foram corrigidas a 21 de outubro, após detalhes técnicos terem sido divulgados antes da janela oficial de divulgação, comprimindo o tempo que os operadores tinham para responder.
Por que é importante
As vulnerabilidades permitem que atacantes não autenticados executem código arbitrário em servidores vulneráveis, o que significa que não é necessário fazer login ou ter acesso prévio para comprometer um site. Os visitantes de sites não corrigidos podem estar expostos ao roubo de credenciais através de scripts injetados ou redirecionamentos, tornando este um risco de estilo cadeia de fornecimento que se estende muito além dos próprios operadores do site. Tentativas de exploração já foram detectadas no mundo real, e uma parte significativa das instalações de WordPress e Magento ainda é estimada como estando a correr versões não corrigidas.
Impacto no mercado
Para a comunidade cripto especificamente, a superfície de ameaça é significativa: páginas de phishing, prompts falsos de conexão de carteira e scripts de sequestro de sessão são cargas comuns em explorações baseadas na web que visam este grupo demográfico. O aviso de CZ tem peso precisamente porque o vetor de ataque é passivo; um utilizador que simplesmente visita um site comprometido pode ter credenciais roubadas sem clicar em nada suspeito. Os utilizadores devem evitar fazer login em contas não essenciais, usar carteiras de hardware sempre que possível e verificar se qualquer site relacionado com cripto que visitam aplicou o patch de 21 de outubro antes de interagir.
Perguntas frequentes
-
O que são CVE-2026-109618 e CVE-2026-109619, e por que são perigosas?
São vulnerabilidades críticas de PHP que permitem que atacantes não autenticados executem código arbitrário em servidores vulneráveis que executam WordPress ou Magento, o que significa que não é necessário fazer login para comprometer um site ou expor os seus visitantes ao roubo de credenciais.
-
Quando foram corrigidas estas vulnerabilidades de PHP e por que é que o timing importa?
As falhas foram corrigidas a 21 de outubro, mas detalhes técnicos foram divulgados antes da divulgação oficial, dando aos atacantes uma vantagem. Tentativas de exploração já foram detectadas antes de muitos operadores de sites terem tempo para aplicar a atualização.
-
Como pode um utilizador de cripto ser afetado apenas por visitar um website?
Servidores comprometidos podem injetar scripts maliciosos ou redirecionamentos que roubam credenciais de sessão ou servem prompts falsos de conexão de carteira sem exigir que o visitante clique em nada suspeito, tornando a navegação passiva um vetor de ataque genuíno.
-
Por que é que CZ especificamente alertou a comunidade cripto sobre estas explorações de PHP?
Os utilizadores de cripto são um alvo de alto valor para roubo de credenciais e phishing. Explorações baseadas na web que silenciosamente sequestram sessões ou servem prompts falsos de carteira são uma tática comum contra este grupo demográfico, amplificando o risco destas vulnerabilidades em particular.
-
Que passos devem os utilizadores tomar para se protegerem enquanto a onda de correções continua?
Os utilizadores devem evitar fazer login em contas não essenciais, usar carteiras de hardware sempre que possível e verificar se qualquer site relacionado com cripto que visitam aplicou o patch de segurança PHP de 21 de outubro antes de interagir com ele.

 CryptoSlate
 Crypto News
 CoinDesk
 TheBlock
 Lookonchain