








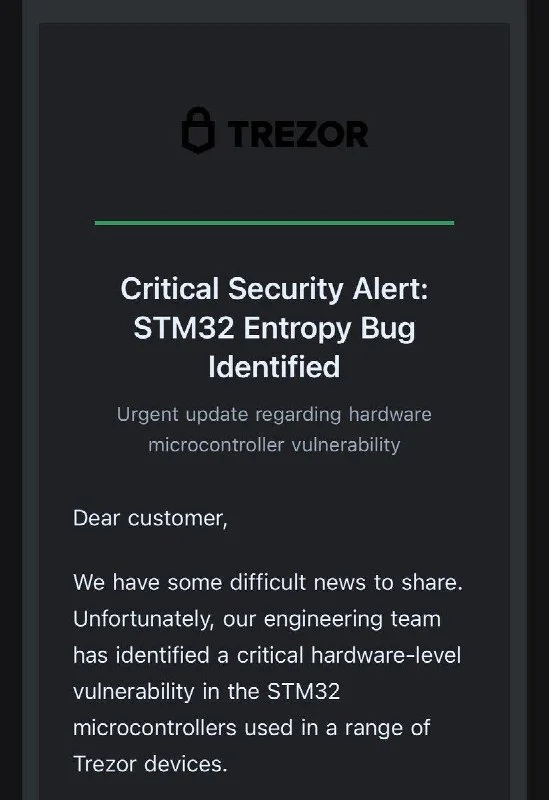
A Trezor informou que um fornecedor externo de email foi alvo de uma violação e continua a investigar, alertando os utilizadores para não clicarem em links de emails falsos de "Alerta de Segurança Crítico". A preocupação imediata de segurança é a personificação através do canal de email e a necessidade de verificar as mensagens de forma independente.
Porque é relevante
As hardware wallets protegem ativos digitais através de controlos ao nível do dispositivo, mas os ataques de phishing visam a pessoa que utiliza o dispositivo. Um email de segurança convincente pode direcionar um utilizador para um link malicioso ou induzir a divulgação de informação sensível. Uma violação num fornecedor de email pode tornar essa abordagem de engenharia social mais credível.
Impacto no mercado
Para os utilizadores da Trezor, a defesa imediata passa por tratar links de segurança não solicitados como hostis e verificar alertas através dos canais oficiais, e não pela própria mensagem. A Trezor continua a investigar, pelo que o âmbito da violação e qualquer efeito para além do canal de email permanecem incertos. O sinal mais amplo é a confiança operacional: os fornecedores de wallets precisam de comunicações seguras a par de dispositivos seguros.
Perguntas frequentes
-
O que devem fazer os utilizadores da Trezor com os emails de segurança falsos?
Não devem clicar em links nas mensagens falsas de "Alerta de Segurança Crítico" e devem verificar qualquer alerta através dos canais oficiais da Trezor.
-
O alerta reporta uma violação das hardware wallets da Trezor?
O alerta identifica uma violação num fornecedor externo de email e não afirma que as hardware wallets da Trezor tenham sido comprometidas.
-
Porque pode uma violação de um fornecedor de email aumentar o risco de phishing?
Um canal de email comprometido pode fazer com que mensagens maliciosas pareçam legítimas, direcionando os utilizadores para links inseguros ou pedidos de informação sensível.
-
O que permanece incerto sobre a violação do fornecedor?
A Trezor continua a investigar, pelo que o âmbito da violação e qualquer efeito para além do canal de email permanecem incertos.
-
Que lição de segurança mais ampla evidencia este incidente?
Mostra que a segurança das hardware wallets depende de comunicações seguras e de dispositivos seguros, uma vez que os ataques de phishing visam a pessoa que utiliza a wallet.

 CoinDesk
 WatcherGuru
 Crypto News
 Lookonchain
 CryptoSlate