








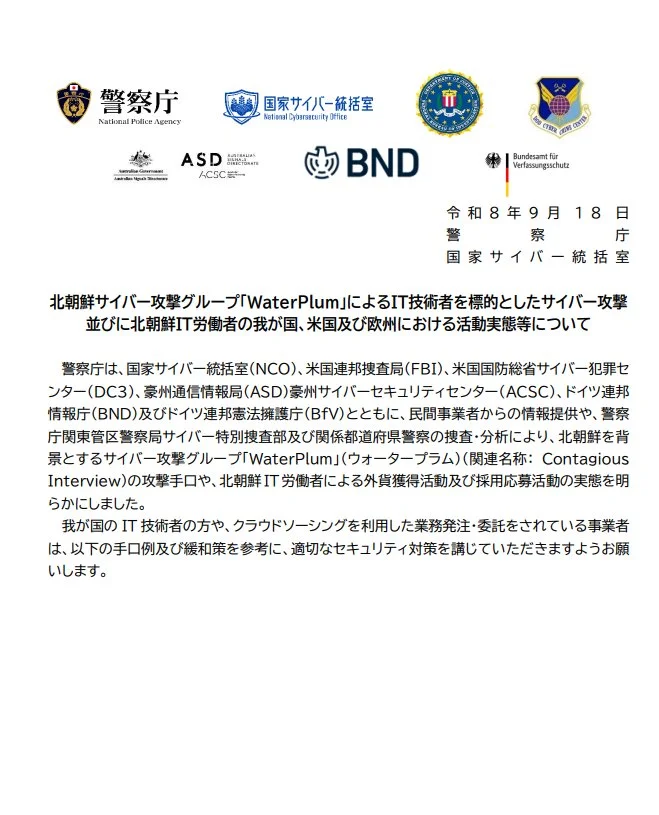
Mais de 30.000 dispositivos em mais de 100 países e regiões foram infetados pelo WaterPlum, ligado à Coreia do Norte, entre dezembro de 2025 e julho de 2026, segundo a Agência Nacional de Polícia do Japão e o FBI. A operação de malware roubou dados de 7.000 carteiras de criptomoedas.
Porque é importante
A dimensão do ataque transforma o WaterPlum de um incidente direcionado numa ameaça generalizada de cibersegurança para os utilizadores de criptomoedas. Os dados das carteiras podem expor credenciais de acesso e comprometer ativos, tornando a segurança dos dispositivos uma componente central da custódia de criptomoedas.
Impacto no mercado
A campanha divulgada não identifica uma blockchain ou um token específico, mas aumenta os riscos de segurança em todo o ecossistema cripto. Os utilizadores devem considerar expostos os dados relacionados com carteiras em dispositivos infetados e rever os controlos de segurança dos seus dispositivos e carteiras.
Fonte: documento citado.
Perguntas frequentes
-
Quantos dispositivos foram infetados pelo WaterPlum?
A Agência Nacional de Polícia do Japão e o FBI informaram que o WaterPlum infetou mais de 30.000 dispositivos.
-
Qual foi a dimensão da campanha do WaterPlum?
A campanha afetou dispositivos em mais de 100 países e regiões entre dezembro de 2025 e julho de 2026.
-
De quantas carteiras de criptomoedas foram roubados dados?
A operação de malware divulgada roubou dados de 7.000 carteiras de criptomoedas.
-
Quem está associado à operação de malware WaterPlum?
A Agência Nacional de Polícia do Japão e o FBI associaram o WaterPlum à Coreia do Norte.
-
Qual é o principal risco cripto da campanha?
A campanha cria um risco para a segurança das carteiras, porque os dispositivos comprometidos podem expor dados relacionados com estas e colocar os ativos cripto em risco.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 CryptoSlate