


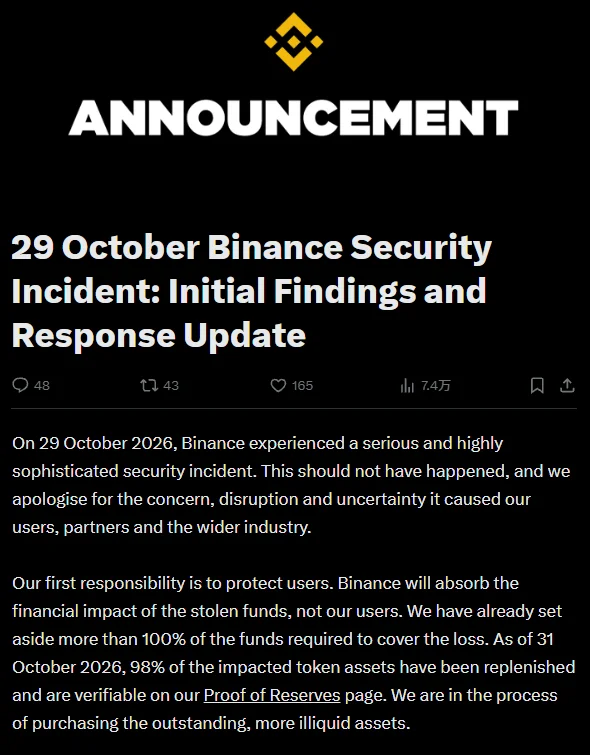
Laut Binances erstem Bericht nutzten die Angreifer im September fingierte Bewerbungsgespräche, um Malware auf dem Gerät eines Ingenieurs zu installieren. Anschließend missbrauchten sie ein internes KI-Tool, um Zugang zu Wallet-Ingenieuren zu erhalten. Mit gestohlenen Zugangsdaten verschafften sie sich Zugriff auf einen Wallet-Signaturdienst und missbrauchten Ethereums Autorisierungsmechanismus EIP-7702 bei einem Hack, bei dem Assets im Wert von 6,34 Milliarden Dollar betroffen waren.
Warum das wichtig ist
Binance zufolge reichte es nicht aus, Auszahlungen auszusetzen, um die böswilligen On-Chain-Autorisierungen zu stoppen. Dafür war ein separater Widerrufsprozess nötig. Der Vorfall macht damit eine Sicherheitslücke sichtbar, die über die üblichen Auszahlungskontrollen hinausgeht.
Auswirkungen auf den Markt
Betroffene Assets im Wert von rund 2,85 Milliarden Dollar wurden eingefroren oder abgefangen. Binance teilte mit, dass bis zum 31. Oktober 98 % der betroffenen Token-Assets wieder aufgefüllt worden seien und ausreichend Mittel zur Deckung aller Verluste bereitstünden. Die Untersuchung läuft noch.

Häufig gestellte Fragen
-
Wie erhielten die Angreifer zunächst Zugang zu Binances Wallet-Ingenieuren?
Binance zufolge nutzten die Angreifer fingierte Bewerbungsgespräche, um Malware auf dem Gerät eines Ingenieurs zu installieren. Anschließend missbrauchten sie ein internes KI-Tool, um Wallet-Ingenieure zu erreichen.
-
Warum konnten die böswilligen Autorisierungen nicht durch die Aussetzung von Auszahlungen gestoppt werden?
Binance zufolge war für die On-Chain-Autorisierungen ein separater Widerrufsprozess erforderlich. Die Aussetzung von Auszahlungen allein konnte sie daher nicht stoppen.
-
Welche Rolle spielte Ethereums EIP-7702 bei dem Hack?
Nach dem Zugriff auf einen Wallet-Signaturdienst mit gestohlenen Zugangsdaten missbrauchten die Angreifer Ethereums Autorisierungsmechanismus EIP-7702.
-
Wie viele der betroffenen Assets wurden eingefroren oder abgefangen?
Binance zufolge wurden betroffene Assets im Wert von rund 2,85 Milliarden Dollar von insgesamt 6,34 Milliarden Dollar eingefroren oder abgefangen.
-
Was sagte Binance zur Deckung der Verluste?
Binance teilte mit, dass bis zum 31. Oktober 98 % der betroffenen Token-Assets wieder aufgefüllt worden seien und ausreichend Mittel zur Deckung aller Verluste bereitstünden.

 CryptoSlate
 TheBlock
 Altcoin Daily
 Lookonchain