


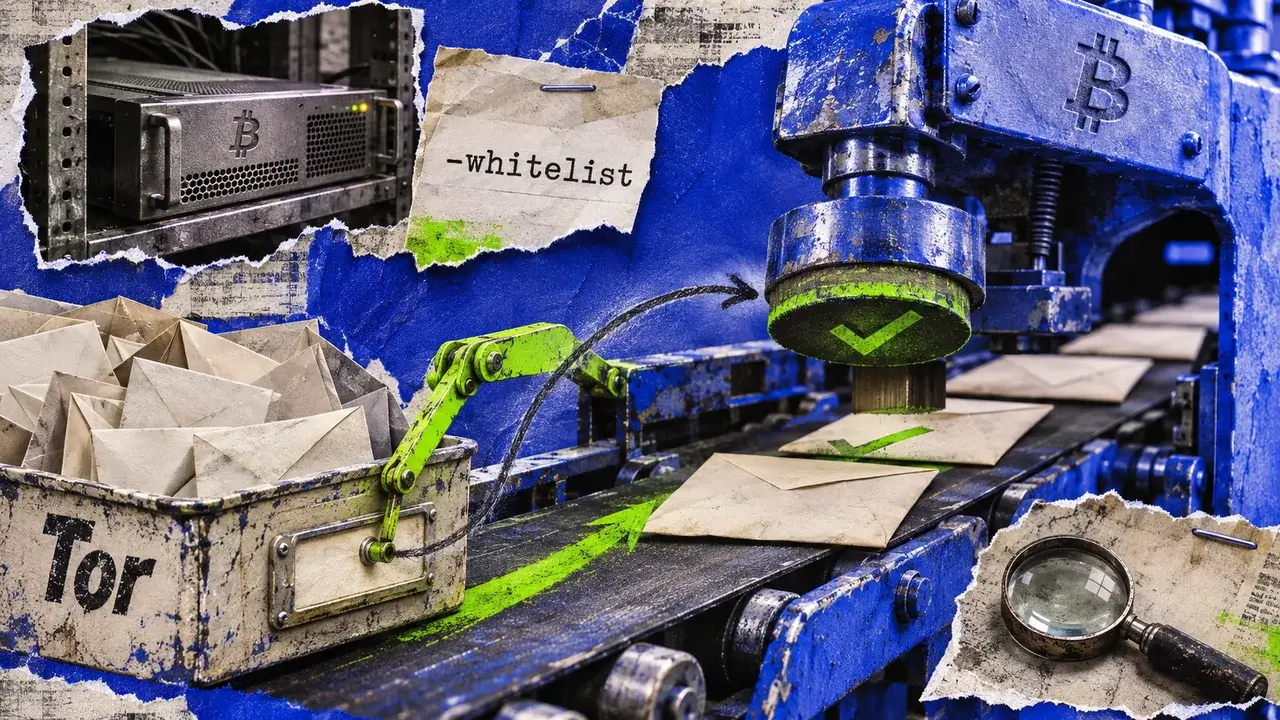
Tausende erreichbare Nodes im Bitcoin-Mainnet behandelten eingehende Tor-Verbindungen aufgrund eines Konfigurationsfehlers in Bitcoin Core als vertrauenswürdige Peers. Das teilte das Projekt am 10. November mit. Die als mittelschwer eingestufte Schwachstelle CVE-2025-62860 betraf verwundbare Software nur dann, wenn eine nicht standardmäßige Whitelist die IP-Adresse des Tor-Daemons des Nodes enthielt. Nodes ohne diese Einstellung waren nicht betroffen.
Warum das wichtig ist
Bitcoin Core sieht die IP-Adresse des Tor-Daemons statt der tatsächlichen Adresse des entfernten Peers. Bei betroffenen Konfigurationen führte eine auf den Daemon zutreffende Whitelist dazu, dass eingehende Tor-Verbindungen Berechtigungen für vertrauenswürdige Peers erhielten. Diese befreiten die Verbindungen von einigen Denial-of-Service-Limits und Datenschutzvorkehrungen.
Verbreitete Anbieter lieferten Node-Software zusammen mit Tor und einem passenden Whitelist-Bereich aus. Manche Client-Programme erforderten ebenfalls eine Whitelist und liefen häufig zusammen mit Tor. Die in der Offenlegung beschriebenen Berechtigungen belegen weder Wallet-Zugriff noch den Diebstahl von Coins. Die Angabe von Tausenden Nodes beschreibt eine frühere Gefährdung, nicht die Zahl der weiterhin verwundbaren Nodes.
Auswirkungen auf den Markt
Die Offenlegung betrifft die Sicherheit von Bitcoin-Nodes, keinen nachgewiesenen Verlust von Coins. Betreiber vorgefertigter Node-Software sollten prüfen, welche Version von Bitcoin Core tatsächlich läuft und ob ihr Whitelist-Bereich die Adresse des Tor-Daemons umfasst.
Korrekturen erschienen im Oktober 2025 in Bitcoin Core 30.0, 29.2 und 28.3. Das Projekt empfiehlt das neueste Wartungsrelease der aktuellsten Hauptversion, die ein Betreiber einsetzen kann. Der Wartungsplan umfasst 30.x, 31.x und 32.x. Die Versionszweige 28.x und 29.x werden nicht mehr unterstützt.

Häufig gestellte Fragen
-
Welche Bitcoin-Nodes waren von der Tor-Whitelist-Lücke betroffen?
Betroffen waren Nodes mit verwundbarer Bitcoin-Core-Software und einer nicht standardmäßigen Whitelist, die die IP-Adresse ihres Tor-Daemons umfasste. Nodes ohne diese Einstellung waren nicht betroffen.
-
Warum erhielten Tor-Peers Berechtigungen für vertrauenswürdige Verbindungen?
Bitcoin Core sah die IP-Adresse des Tor-Daemons statt der Adresse des entfernten Peers. Entsprach die Daemon-Adresse der Whitelist, erhielten eingehende Tor-Verbindungen deren Berechtigungen für vertrauenswürdige Peers.
-
Belegte die Bitcoin-Core-Lücke Wallet-Zugriff oder Coin-Diebstahl?
Nein. Die beschriebenen Berechtigungen betrafen Ausnahmen für Netzwerk-Peers und belegen weder Wallet-Zugriff noch Coin-Diebstahl.
-
Welche Bitcoin-Core-Versionen enthielten die Korrektur?
Bitcoin Core 30.0, 29.2 und 28.3 erschienen im Oktober 2025 mit der Korrektur. Die Zweige 28.x und 29.x werden inzwischen nicht mehr unterstützt.
-
Was sollten Betreiber von Bitcoin-Nodes prüfen?
Betreiber sollten die tatsächlich laufende Bitcoin-Core-Version prüfen und feststellen, ob ihr Whitelist-Bereich die Adresse des Tor-Daemons umfasst. Das Projekt empfiehlt das neueste Wartungsrelease der aktuellsten einsetzbaren Hauptversion.

 WuBlockchain
 CoinTelegraph
 WatcherGuru
 Crypto Rank News
 CoinDesk
 Crypto News
 TheBlock