








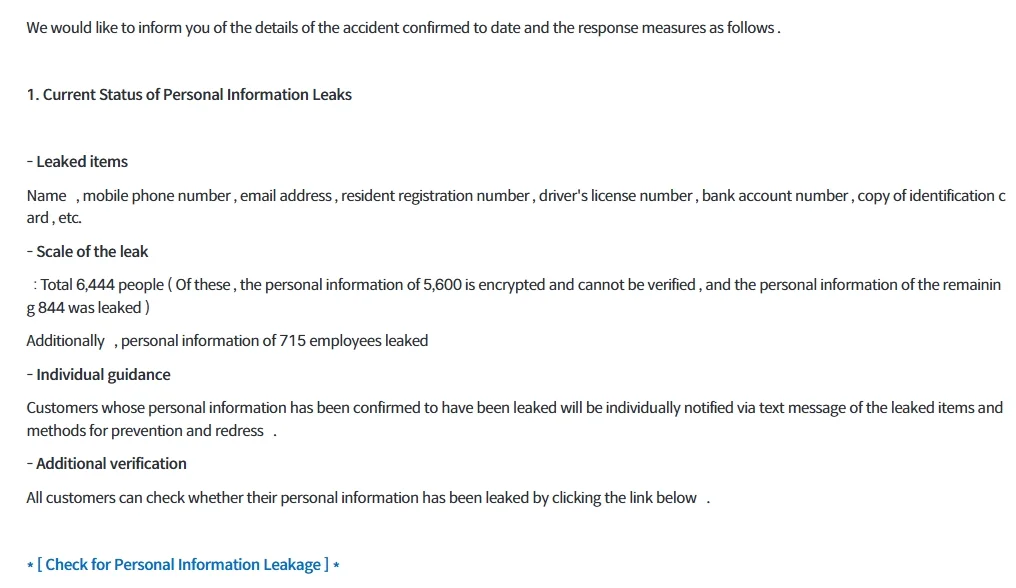
Ein etwa einstündiger Angriff auf Bithumbs internes Groupware-System DaouOffice am 27. Oktober führte dazu, dass persönliche Daten von 6.444 Kunden entwendet wurden, teilte die südkoreanische Börse mit. Zu den Datensätzen gehörten Namen, Mobilnummern, Melderegister-Nummern, Bankkontonummern und Kopien von Ausweisdokumenten. Daten von 844 Kunden wurden direkt offengelegt; 5.600 weitere Datensätze blieben verschlüsselt und unlesbar. Auch Informationen zu 715 Beschäftigten und externen Mitarbeitern wurden kompromittiert.
Warum das wichtig ist
Der Vorfall betrifft äußerst sensible Identitäts- und Finanzdaten und birgt damit Risiken, die über einen Angriff auf ein Handelskonto hinausgehen. Bithumb erklärte, die Behörden informiert zu haben, und sagte eine vollständige Entschädigung für nachgewiesene Schäden zu.
Auswirkungen auf den Markt
Bithumb erklärte, das Groupware-System sei von den zentralen Handelsabläufen und den Datenbanken für Vermögenswerte getrennt; die Kundengelder seien sicher. Bei dem Vorfall geht es daher um die Offenlegung persönlicher Daten, nicht um einen gemeldeten Zugriff auf Handelssysteme oder Kundenvermögen.
Häufig gestellte Fragen
-
Bei wie vielen Bithumb-Kunden wurden persönliche Daten offengelegt?
Daten von 6.444 Kunden wurden entwendet. Bithumb zufolge wurden Informationen von 844 Kunden direkt offengelegt, während 5.600 Datensätze verschlüsselt und unlesbar blieben.
-
Welche Informationen waren von der Bithumb-Datenpanne betroffen?
Zu den kompromittierten Kundendaten gehörten Namen, Mobilnummern, Melderegister-Nummern, Bankkontonummern und Kopien von Ausweisdokumenten.
-
Waren Kundengelder oder Handelssysteme von Bithumb betroffen?
Bithumb zufolge ist das angegriffene Groupware-System von den zentralen Handelsabläufen und den Datenbanken für Vermögenswerte getrennt; die Kundengelder seien sicher.
-
Wessen Informationen wurden bei dem Vorfall noch kompromittiert?
Auch Datensätze zu 715 Beschäftigten und externen Mitarbeitern wurden kompromittiert.
-
Welche Maßnahmen hat Bithumb angekündigt?
Bithumb erklärte, die Behörden offiziell informiert zu haben, und sagte eine vollständige Entschädigung für Schäden zu, die nachweislich durch den Vorfall entstanden sind.

 TheBlock
 CoinTelegraph
 CZ Binance
 CryptoSlate
 CoinDesk
 WatcherGuru