








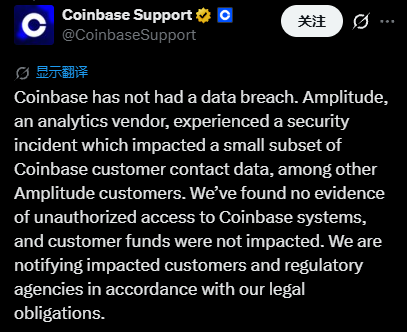
Amplitude, ein von Coinbase eingesetzter Analyseanbieter, war von einem Sicherheitsvorfall betroffen, bei dem Kontaktdaten von mehr als 70.000 Nutzern verschiedener betroffener Kunden offengelegt wurden. Coinbase erklärte, dass die eigenen Systeme nicht kompromittiert worden seien und es keine Hinweise auf unbefugten internen Zugriff gebe.
Warum das wichtig ist
Coinbase erklärte, die Offenlegung habe sich auf Kontaktdaten eines kleinen Teils seiner Nutzer beschränkt. Der Vorfall verdeutlicht die Datenschutz- und Compliance-Risiken, die entstehen, wenn Analyseanbieter kundenbezogene Daten außerhalb der Kernsysteme einer Plattform verarbeiten.
Auswirkungen auf den Markt
Coinbase erklärte, Passwörter und Kundengelder seien nicht betroffen. Außerdem würden betroffene Nutzer und zuständige Aufsichtsbehörden wie vorgeschrieben informiert. Der Vorfall ist daher in erster Linie ein Datenschutz- und Compliance-Problem bei einem Drittanbieter und kein gemeldeter Verlust von Kundenvermögen.
Häufig gestellte Fragen
-
Welche Informationen wurden bei dem Vorfall von Amplitude offengelegt?
Bei dem Vorfall wurden Kontaktdaten offengelegt. Coinbase erklärte, dass die betroffenen Daten die Kontaktdaten eines kleinen Teils seiner Nutzer umfassten.
-
Wie viele Nutzer waren von dem Sicherheitsvorfall betroffen?
Der Hacker erlangte Kontaktdaten von mehr als 70.000 Nutzern bei den betroffenen Kunden von Amplitude.
-
Wurden die internen Systeme von Coinbase kompromittiert?
Nein. Coinbase erklärte, dass es keinen internen Datendiebstahl gegeben habe und keine Hinweise auf unbefugten Zugriff auf die eigenen Systeme vorlägen.
-
Wurden Kundengelder oder Passwörter von Coinbase kompromittiert?
Coinbase erklärte, dass Kundengelder vollständig unberührt seien. Aus der Berichterstattung zum Vorfall ging nicht hervor, dass Passwörter oder Gelder kompromittiert wurden.
-
Was unternimmt Coinbase nach dem Vorfall?
Coinbase erklärte, betroffene Nutzer und zuständige Aufsichtsbehörden gemäß den gesetzlichen Anforderungen zu informieren.

 CoinTelegraph
 CZ Binance
 CoinDesk
 CryptoSlate
 TheBlock