








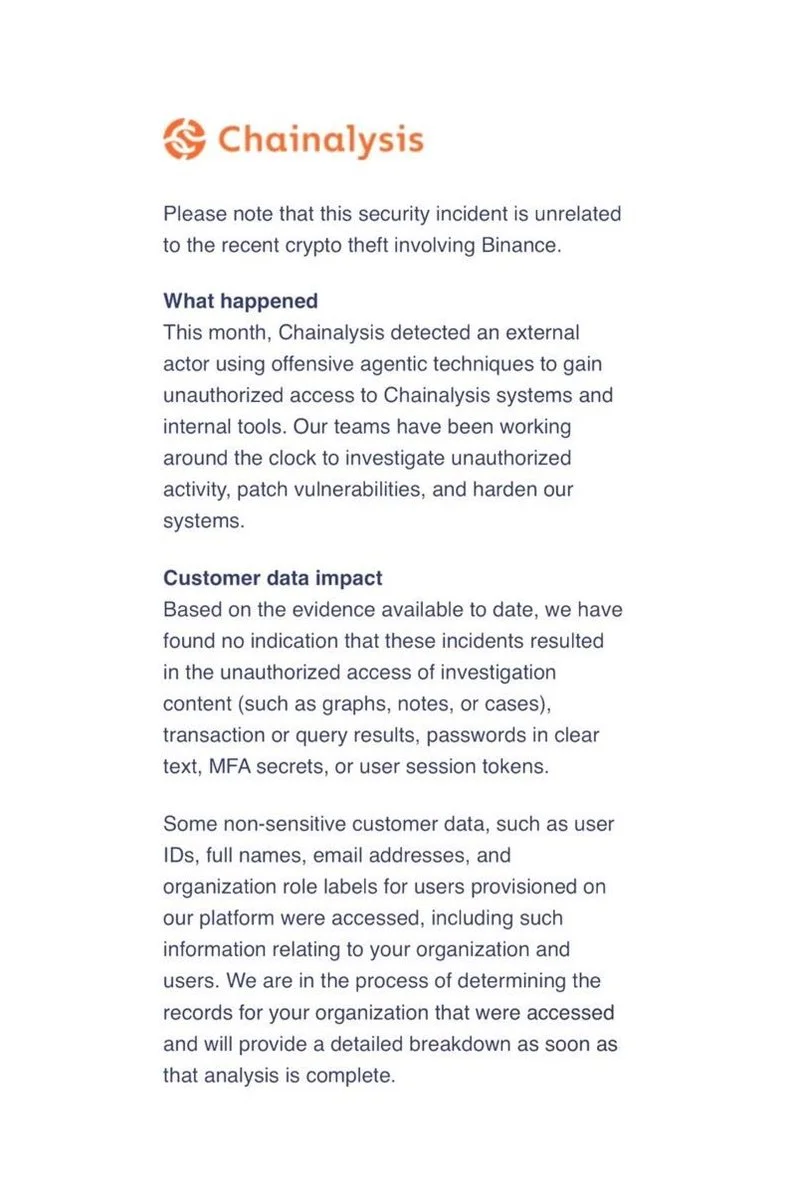
Chainalysis zufolge nutzte ein externer Hacker „offensive agentische Techniken“, um sich unbefugten Zugriff auf interne Systeme und Tools zu verschaffen. Dabei wurden einige nicht sensible Kundendaten offengelegt. Zu den betroffenen Informationen zählen Nutzer-IDs, vollständige Namen, E-Mail-Adressen und Rollenbezeichnungen innerhalb von Organisationen.
Warum das wichtig ist
Der Vorfall birgt das Risiko, dass Kontaktdaten von Kunden missbraucht werden, obwohl Chainalysis die offengelegten Daten als nicht sensibel bezeichnet. Das Unternehmen erklärte, der Sicherheitsvorfall stehe nicht im Zusammenhang mit einem kürzlich erfolgten Kryptodiebstahl bei Binance.
Auswirkungen auf den Markt
Chainalysis erklärte, die Untersuchung habe keine Hinweise darauf ergeben, dass Ermittlungsinhalte, Transaktions- oder Suchergebnisse, Klartextpasswörter, MFA-Geheimnisse oder Sitzungstokens von Nutzern abgerufen wurden. Das Unternehmen arbeitet daran, die konkret betroffenen Datensätze zu ermitteln, während es Schwachstellen behebt und die Sicherheitsmaßnahmen verstärkt.
Häufig gestellte Fragen
-
Welche Kundendaten wurden bei dem Angriff auf Chainalysis offengelegt?
Zu den offengelegten Informationen zählen Nutzer-IDs, vollständige Namen, E-Mail-Adressen und Rollenbezeichnungen innerhalb von Organisationen.
-
Hat der Hacker auf Ermittlungsdaten von Chainalysis zugegriffen?
Chainalysis erklärte, die Untersuchung habe keine Hinweise darauf ergeben, dass Ermittlungsinhalte wie Grafiken, Notizen oder Fälle abgerufen wurden.
-
Wurden Passwörter oder Sitzungstokens kompromittiert?
Laut Unternehmen gibt es keine Hinweise darauf, dass Klartextpasswörter, MFA-Geheimnisse oder Sitzungstokens von Nutzern abgerufen wurden.
-
Hängt der Vorfall bei Chainalysis mit dem Kryptodiebstahl bei Binance zusammen?
Chainalysis erklärte, der Sicherheitsvorfall stehe nicht im Zusammenhang mit einem kürzlich erfolgten Kryptodiebstahl bei Binance.
-
Was unternimmt Chainalysis nach dem Cyberangriff?
Das Unternehmen ermittelt, welche Datensätze betroffen sind, behebt Schwachstellen und verstärkt die Sicherheit seiner Systeme.

 Altcoin Daily
 CoinDesk
 CoinTelegraph
 Crypto News
 TheBlock
 Lookonchain