









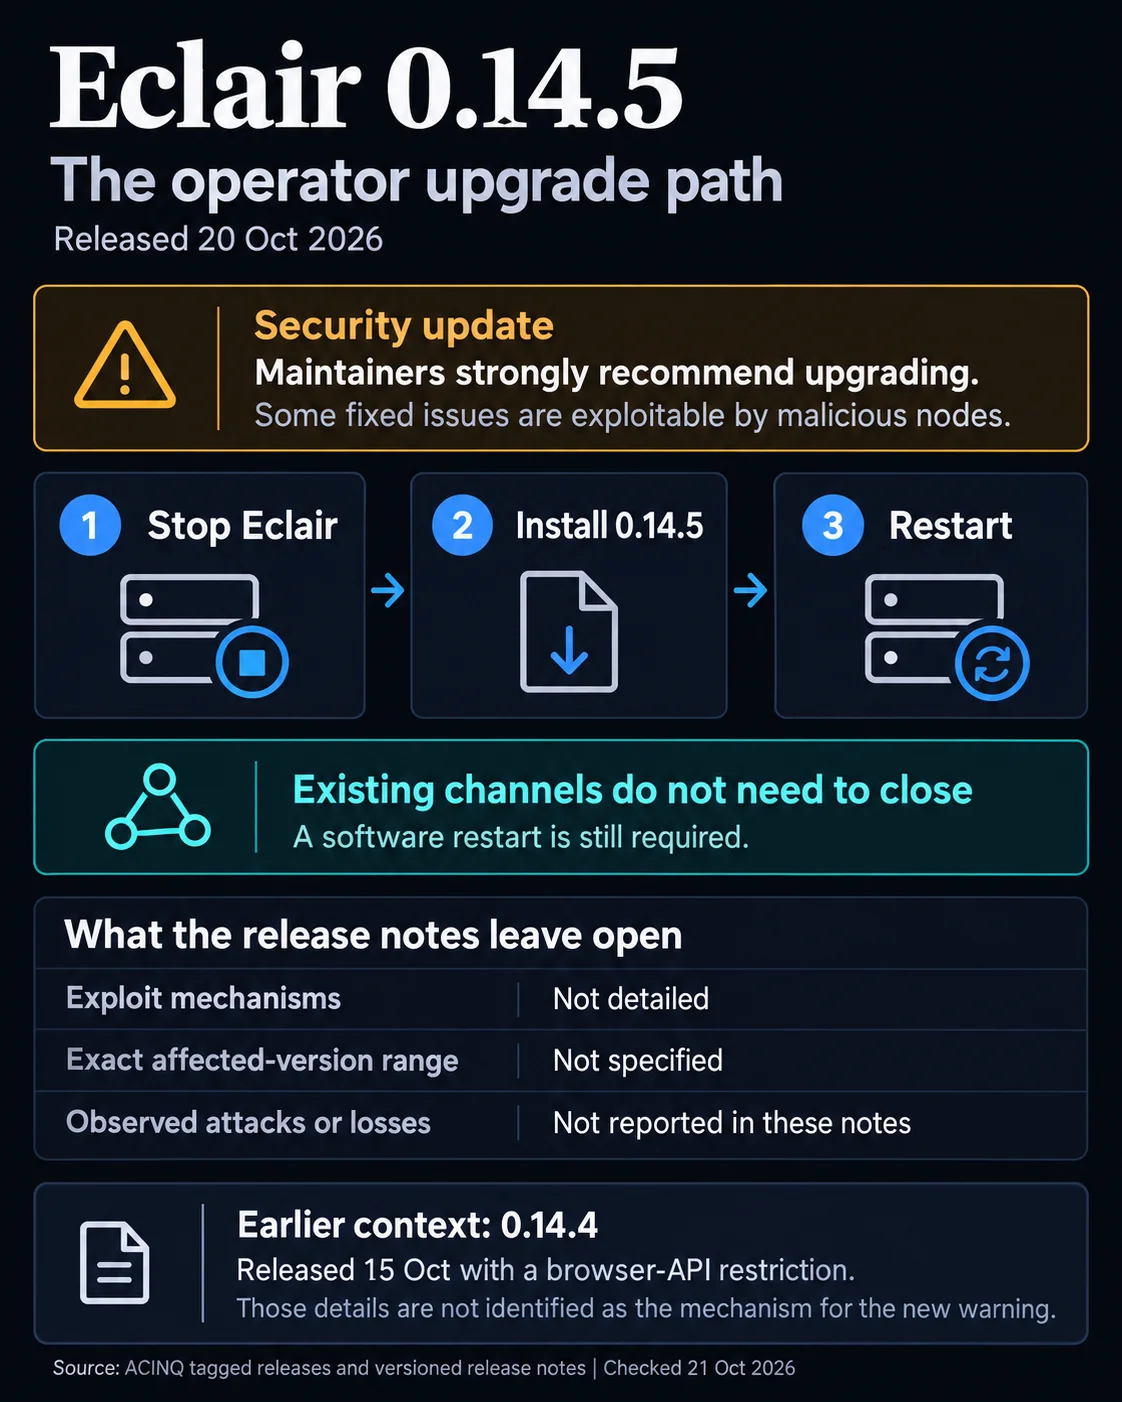

ACINQ hat Betreiber von Bitcoin-Lightning-Nodes aufgefordert, auf Eclair Version 0.14.5 zu aktualisieren. Die Version behebt Sicherheitslücken, die böswillige Peers ausnutzen könnten. Sie wurde am 20. Oktober veröffentlicht und ist Eclairs zweites sicherheitsorientiertes Update innerhalb von fünf Tagen. Betreiber können es installieren, ohne Zahlungskanäle zu schließen.
Warum das wichtig ist
Eclair-Nodes verwalten Lightning-Zahlungskanäle und leiten Transaktionen weiter. Schwachstellen, die böswillige Peers betreffen, bergen daher potenzielle Sicherheits- und Betriebsrisiken für die Infrastruktur, über die mit Bitcoin finanzierte Kanäle abgewickelt werden. ACINQ hat die neu behobenen Angriffsmechanismen nicht näher beschrieben und keine betroffenen Versionen genannt. In der Mitteilung wurden auch keine bestätigten Angriffe oder finanziellen Verluste gemeldet.
Das Update folgt auf Version 0.14.4, die am 15. Oktober veröffentlicht wurde und Schutzmaßnahmen gegen einen browserbasierten Angriff mit zwischengespeicherten Zugangsdaten und der administrativen API von Eclair ergänzte. Die neuesten Schwachstellen wurden nicht mit diesem früheren Problem in Verbindung gebracht. Betreiber, die bereits Version 0.14.4 installiert haben, müssen jedoch erneut aktualisieren, um die neuen Schutzmaßnahmen zu erhalten.
Auswirkungen auf den Markt
Betreiber können Eclair anhalten, Version 0.14.5 installieren und das Programm neu starten, ohne bestehende Kanäle zu schließen. So lassen sich Blockchain-Transaktionen und Neukonfigurationen vermeiden, die beim Schließen von Kanälen erforderlich sein können. ACINQ stellt außerdem signierte Release-Dateien und SHA-256-Prüfsummen bereit, mit denen sich die Software vor der Installation überprüfen lässt.
Die unmittelbare Maßnahme ist klar, das Ausmaß des Risikos hingegen nicht: Ohne eine veröffentlichte Aufschlüsselung der Schwachstellen oder der betroffenen Versionen können Betreiber anhand der Mitteilung von ACINQ nicht feststellen, ob ältere Installationen weiterhin sicher im Produktivbetrieb eingesetzt werden können.

Häufig gestellte Fragen
-
Welche Probleme behebt Eclair Version 0.14.5?
Die Version behebt Sicherheitslücken, die böswillige Peers ausnutzen könnten. ACINQ hat die Angriffsmechanismen nicht näher beschrieben.
-
Warum ist die neueste Eclair-Version bemerkenswert?
Version 0.14.5 ist Eclairs zweites sicherheitsorientiertes Update innerhalb von fünf Tagen. Die vorherige Version war 0.14.4.
-
Müssen Betreiber Lightning-Zahlungskanäle schließen, um das Update zu installieren?
Nein. Betreiber können Eclair anhalten, das Update installieren und das Programm neu starten, ohne bestehende Zahlungskanäle zu schließen.
-
Hat ACINQ bestätigte Angriffe oder finanzielle Verluste gemeldet?
Nein. Laut Mitteilung gab es keine bestätigten Angriffe oder finanziellen Verluste.
-
Welche Informationen sind für Eclair-Betreiber noch unklar?
ACINQ hat weder betroffene Versionen genannt noch die neu behobenen Schwachstellen detailliert aufgeschlüsselt.

 CoinDesk
 Glassnode
 WatcherGuru
 Altcoin Daily
 WuBlockchain
 TheBlock
 CoinTelegraph