








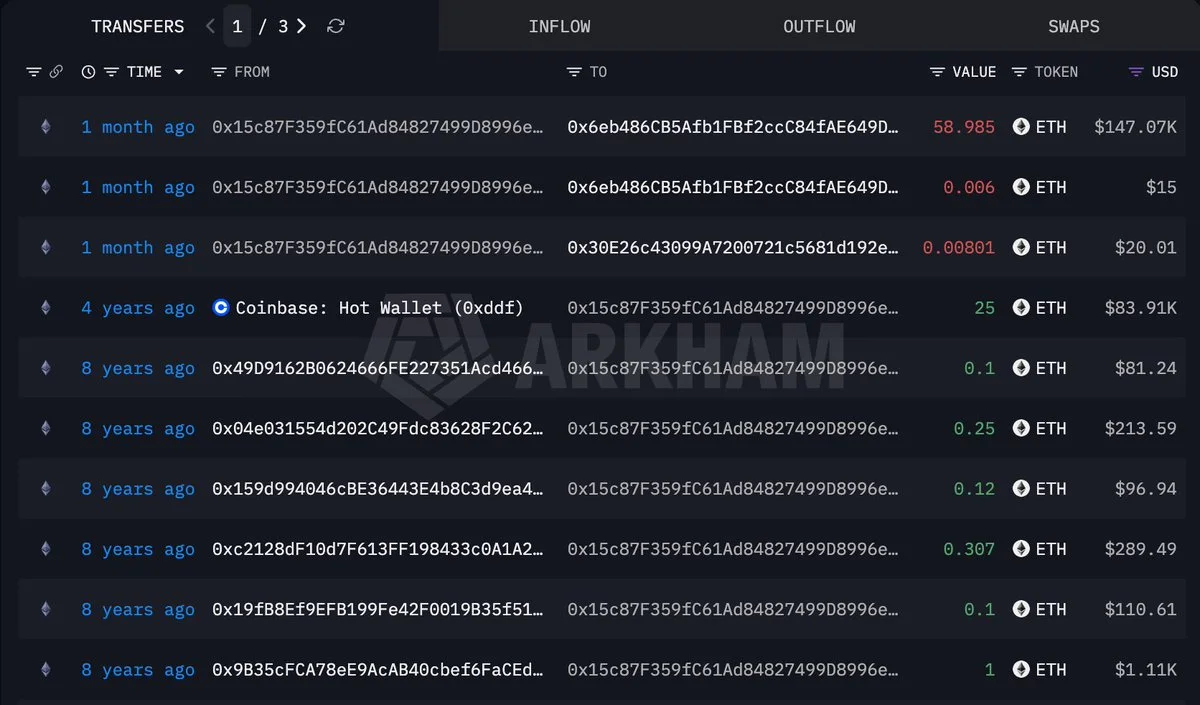
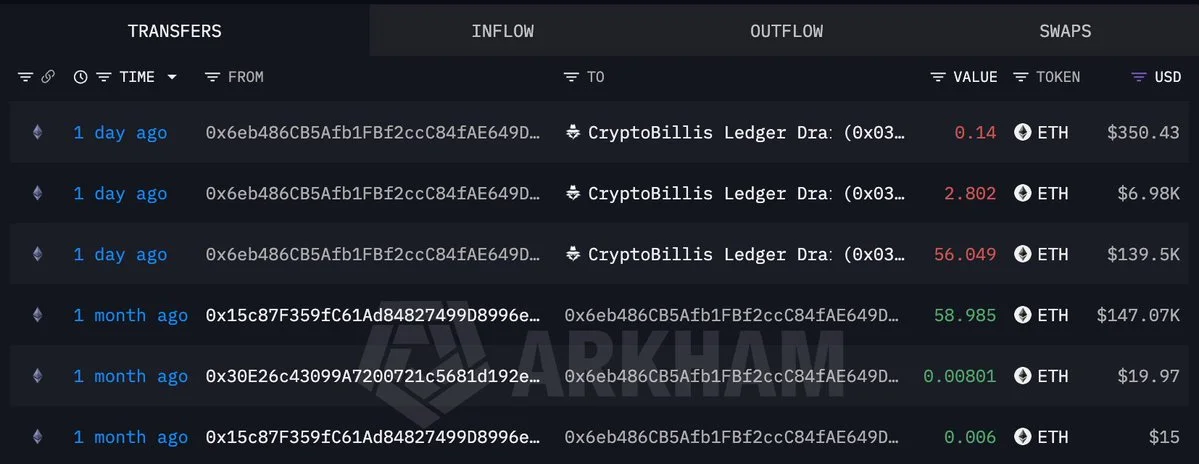
Eine lange ungenutzte Ethereum-Wallet wurde vor rund einem Monat um 59 ETH (~$146.8K) erleichtert, wobei On-Chain-Tracker auf das Phishing-Kit „CryptoBillis" bzw. „Ledger Drainer" zeigen.
Das Opfer hatte die Mittel nach mehr als vier Jahren Inaktivität in eine neue Wallet transferiert. Die ursprüngliche Adresse lag acht Jahre lang unangetastet und überstand diese Zeitspanne unbeschadet, doch die jüngste Interaktion war der Auslöser: das Signieren einer bösartigen Permit- oder Approval-Transaktion gab dem Drainer das Recht, das Guthaben abzuziehen.
Warum es relevant ist
Das ist die klassische Form eines Wallet-Drainer-Verlusts. Altgediente Halter, die mehrere Zyklen durchgehalten haben und dann während der jüngsten Rallye in den Raum zurückkehrten, sind genau die Zielgruppe, auf die diese Kits abzielen. Acht Jahre Disziplin im Cold Storage bedeuten nichts, sobald eine einzige Signatur gegen den falschen Vertrag geleistet wird.
Marktauswirkungen
Der Diebstahl über $146.8K fügt sich in ein breiteres Muster ein, bei dem Drainer ETH-Guthaben im niedrigen sechsstelligen Bereich von zurückkehrenden Nutzern abschöpfen. Die gesamten Geldflüsse, die zu „CryptoBillis" und dem überlappenden „Ledger Drainer"-Kit zurückverfolgt werden, summieren sich mittlerweile auf zweistellige Millionenbeträge in Dollar, eine Erinnerung daran, dass auch unangetastetes ETH nur so lange sicher ist, wie die Schlüssel es bleiben.

Häufig gestellte Fragen
-
Was ist der CryptoBillis-Wallet-Drainer?
CryptoBillis (auch als „Ledger Drainer" geführt) ist ein Phishing-Kit, das an Betrüger verkauft wird. Es bringt Opfer dazu, bösartige Approvals oder Permit-Signaturen zu signieren, die dem Angreifer das Recht geben, ETH und ERC-20-Token aus der Wallet des Opfers abzuziehen.
-
Wie konnte eine acht Jahre alte ETH-Wallet geleert werden?
Die Guthaben lagen acht Jahre lang unangetastet und überstanden diese Zeitspanne unversehrt. Der Drain geschah vor rund einem Monat, nachdem der Besitzer zur Wallet zurückkehrte und eine Transaktion signierte, vermutlich ein Permit oder Approval, das an eine bösartige dApp gebunden war und dem Drainer die Erlaubnis…
-
Wie viel ging bei diesem Vorfall verloren?
On-Chain-Screenshots zeigen 59 ETH, die zum damaligen Zeitpunkt etwa $146.8K wert waren. Die kumulierte Beute über alle Opfer von CryptoBillis / Ledger Drainer summiert sich auf zweistellige Millionenbeträge in Dollar.
-
Kann eine lange ungenutzte ETH-Wallet sicher sein?
Nur solange die Schlüssel kalt bleiben. Sobald eine Wallet eine Transaktion signiert, können eine offene Allowance, eine abgelaufene Freigabe oder eine einzige bösartige Signatur das Guthaben abziehen. Die Dauer der Inaktivität schützt nicht vor einem frischen Angriff.
-
Wie können ETH-Halter einen Drainer vermeiden?
Eine Hardware-Wallet nutzen, ungenutzte Approvals über Tools wie revoke.cash widerrufen, jede Transaktion vor dem Signieren simulieren und jede unbekannte dApp oder jeden Approval-Pop-up als feindlich behandeln. Niemals Permit-Nachrichten von nicht verifizierten Seiten signieren.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 TheBlock