








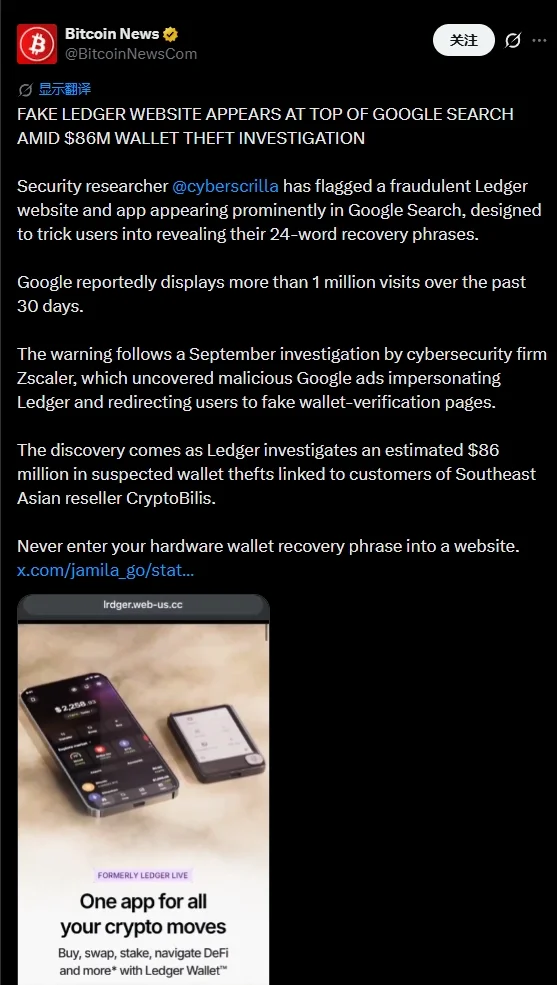
Der Cybersicherheitsforscher Cyber Scrilla hat eine betrügerische Ledger-Website und -Anwendung entdeckt, die in der Google-Suche ganz oben erschien und darauf ausgelegt war, die 24-Wort-Wiederherstellungsphrasen von Nutzern abzugreifen. Google soll für die Website in den vergangenen 30 Tagen mehr als 1 Million Besuche angezeigt haben.
Warum das wichtig ist
Die Entdeckung erfolgt vor dem Hintergrund von Ermittlungen zu Wallet-Diebstählen im geschätzten Umfang von 86 Millionen US-Dollar, die mit dem südostasiatischen Wiederverkäufer CryptoBilis in Verbindung stehen. Dadurch wird die Sichtbarkeit in Suchmaschinen zu einem zusätzlichen Bestandteil des Bedrohungsmodells für Ledger-Nutzer, die ein prominent platziertes Ergebnis mit einer offiziellen Seite zur Wallet-Verifizierung verwechseln könnten.
Auswirkungen auf den Markt
Die Kampagne folgt auf eine Untersuchung des Cybersicherheitsunternehmens Zscaler im September. Dabei wurden schädliche Google-Anzeigen entdeckt, die sich als Ledger ausgaben und Nutzer auf gefälschte Verifizierungsseiten weiterleiteten. Der Vorfall zeigt, wie eine manipulierte Platzierung in der Suche den Diebstahl von Seed-Phrasen zu einem umfassenderen Risiko für die Wallet-Sicherheit machen kann.
Wiederherstellungsphrasen geben Kontrolle über Wallets zur Selbstverwahrung. Daher ist jede Aufforderung, alle 24 Wörter einzugeben, ein kritisches Warnsignal für Phishing. Ledger-Nutzer sollten vor der Eingabe von Wiederherstellungsdaten überprüfen, ob sie offizielle Kanäle verwenden.
Häufig gestellte Fragen
-
Was soll die gefälschte Ledger-Seite stehlen?
Die betrügerische Website und Anwendung sollen Nutzer dazu bringen, ihre 24-Wort-Wiederherstellungsphrasen für die Wallet einzugeben.
-
Wie viel Traffic soll Google für die Phishing-Seite angezeigt haben?
Google soll für die Website in den vergangenen 30 Tagen mehr als 1 Million Besuche angezeigt haben.
-
Wie steht die Kampagne mit den Ermittlungen zu CryptoBilis in Verbindung?
Die Warnung erfolgt während Ermittlungen zu Wallet-Diebstählen von geschätzten 86 Millionen US-Dollar, die mit dem südostasiatischen Wiederverkäufer CryptoBilis verbunden sind.
-
Was hat Zscaler bei seiner Untersuchung im September festgestellt?
Zscaler entdeckte schädliche Google-Anzeigen, die sich als Ledger ausgaben und Nutzer auf gefälschte Wallet-Verifizierungsseiten umleiteten.
-
Warum sind Suchrankings bei dieser Ledger-Phishing-Kampagne relevant?
Ein prominentes Google-Ergebnis kann eine betrügerische Wallet-Verifizierungsseite legitim erscheinen lassen und dadurch das Risiko erhöhen, dass Nutzer ihre Wiederherstellungsphrasen eingeben.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 TheBlock