



Vitalik Buterin sagt, dass er kohaku-cli, eine Wallet für die Kommandozeile, für viele Zahlungen über Datenschutzprotokolle nutzt. In einem Essay vom 31. Oktober beschrieb er außerdem ein separates, mit KI geschriebenes Tool, mit dem er Inhaltshashes auf ENS, dem Namenssystem von Ethereum, aktualisiert. Laut Dokumentation ist die Wallet nicht auditiert und wird aktiv weiterentwickelt. Nutzer sollten sie nicht im Mainnet verwenden, sofern sie die Risiken nicht verstehen.
Warum das wichtig ist
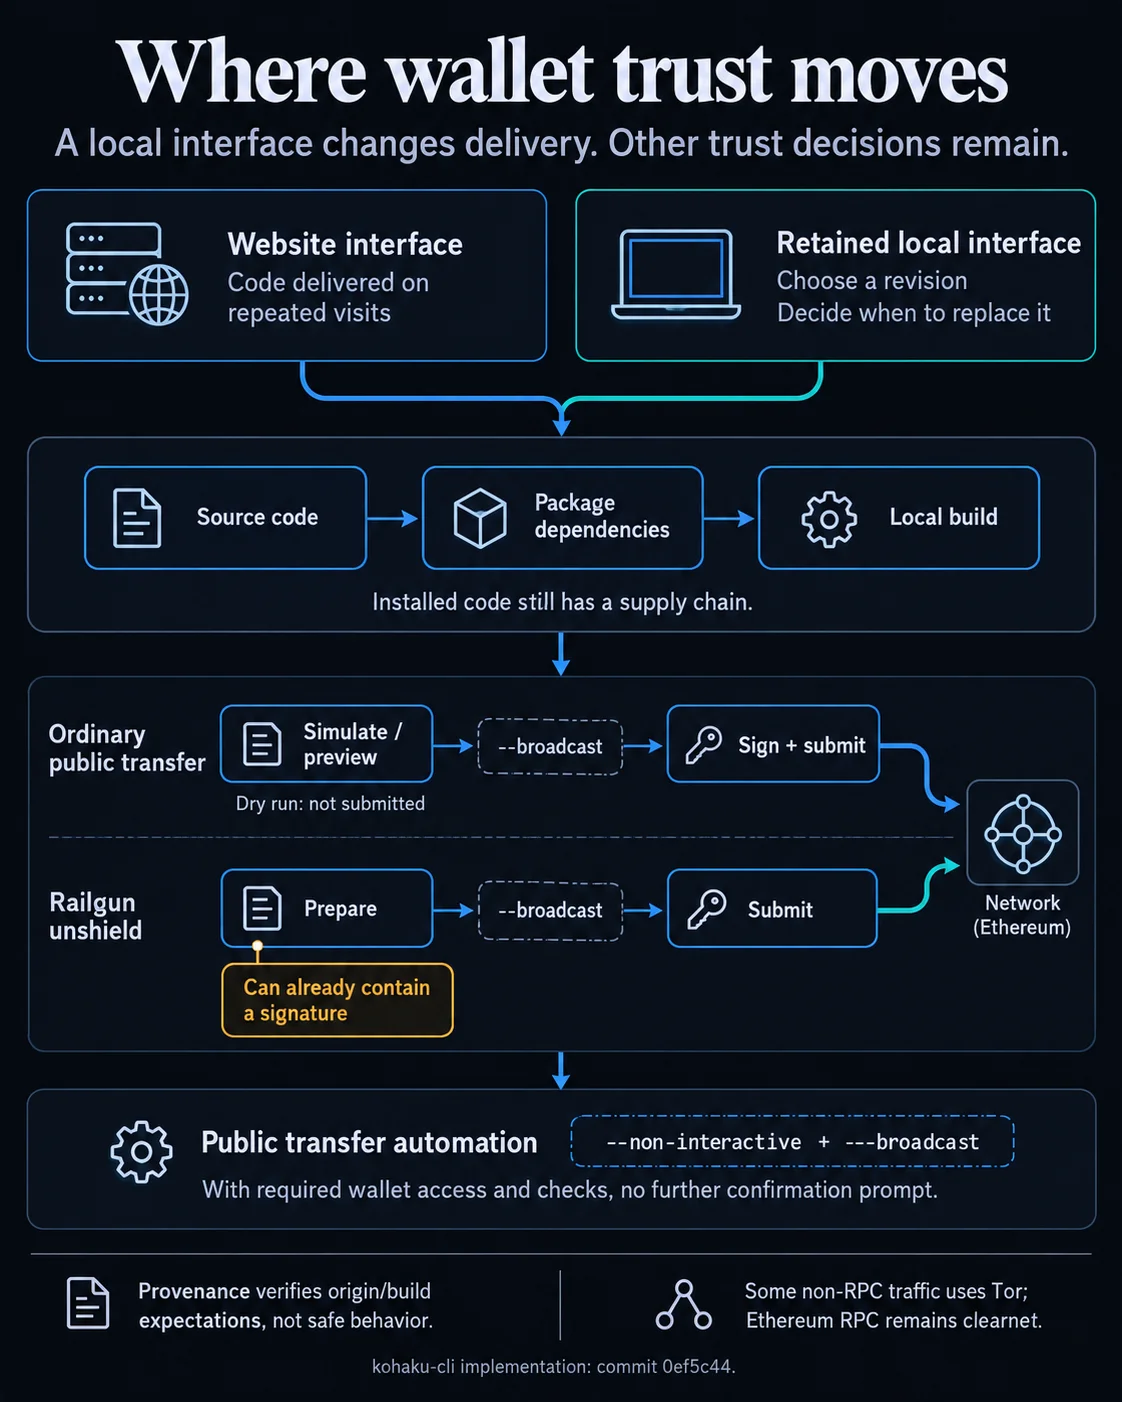
Eine Website kann bei jedem Besuch erneut Anwendungscode ausliefern. Bei einer lokal ausgeführten Anwendung können Nutzer eine bestimmte Version behalten. Dafür müssen sie selbst entscheiden, welche Version und welche Abhängigkeiten sie installieren. Die Anleitungen für kohaku-cli umfassen npm-Abhängigkeiten und einen Build aus dem Quellcode. Auch eine lokale Benutzeroberfläche hat also eine Software-Lieferkette, die geprüft werden muss.
Auch die Grenze beim Signieren ist wichtig. Ein Probelauf für eine gewöhnliche öffentliche Überweisung übermittelt keine Transaktion. Ein vorbereiteter Railgun-Unshield-Vorgang kann hingegen bereits eine Signatur enthalten. Die Übertragung zurückzuhalten bedeutet deshalb nicht immer, dass auch die Autorisierung zurückgehalten wird. Die Software, die einen Vorgang erstellt, signiert und übermittelt, kann jeweils eine eigene Quelle für Befugnisse darstellen.
Auswirkungen auf den Markt
Das Beispiel zeigt einen Zielkonflikt bei der Selbstverwahrung: Kontrolle über die Bereitstellung einer Anwendung kann die wiederholte Abhängigkeit von einer Website verringern. Sie belegt jedoch nicht, was der installierte Code oder seine Abhängigkeiten mit Zugriff auf Signierfunktionen tun können. Herkunftsprüfungen können helfen, die Herkunft eines Artefakts und seine Build-Historie zu verifizieren. Sie setzen allerdings vertrauenswürdige Ersteller voraus und belegen nicht, dass das Verhalten der Anwendung akzeptabel ist.
Auch bei lokaler Ausführung ist nicht jede Netzwerkverbindung privat. Laut Dokumentation der CLI wird Tor standardmäßig für bestimmten Datenverkehr verwendet, der nicht über RPC läuft. Ethereum-RPC nutzt dagegen eine gewöhnliche Netzwerkverbindung. Buterins Bericht bezieht sich auf seine Nutzung der Tools. Er belegt nicht, dass er unbeaufsichtigte Zahlungen verwendet.

Häufig gestellte Fragen
-
Wofür nutzt Buterin kohaku-cli?
Er sagt, dass er die Wallet für die Kommandozeile für viele Zahlungen über Datenschutzprotokolle nutzt. Außerdem beschrieb er ein separates, mit KI geschriebenes Tool zum Aktualisieren von ENS-Inhaltshashes.
-
Welches Risiko wird dadurch verringert, dass eine lokale Anwendungsversion beibehalten wird?
So können Nutzer eine bestimmte Version behalten, statt bei jedem Besuch erneut den Anwendungscode einer Website zu erhalten. Updates und Abhängigkeiten müssen sie trotzdem prüfen.
-
Bedeutet es, dass keine Signatur vorliegt, wenn eine Railgun-Unshield-Übertragung zurückgehalten wird?
Nicht unbedingt. Ein vorbereiteter Railgun-Unshield-Vorgang kann bereits eine Signatur enthalten, auch wenn er noch nicht übertragen wurde.
-
Vor welcher Gefahr warnt kohaku-cli seine Nutzer?
Laut Dokumentation ist die CLI nicht auditiert, wird aktiv weiterentwickelt und wurde mit Unterstützung von KI geschrieben. Nutzer sollten das Mainnet meiden, sofern sie die Risiken nicht verstehen.
-
Macht die lokale Ausführung von kohaku-cli sämtliche Netzwerkaktivitäten privat?
Nein. Laut Dokumentation wird Tor bei bestimmtem Datenverkehr verwendet, der nicht über RPC läuft. Ethereum-RPC nutzt eine gewöhnliche Netzwerkverbindung.

 Crypto Rank News
 Lookonchain
 TheBlock
 CoinDesk
 Crypto News