










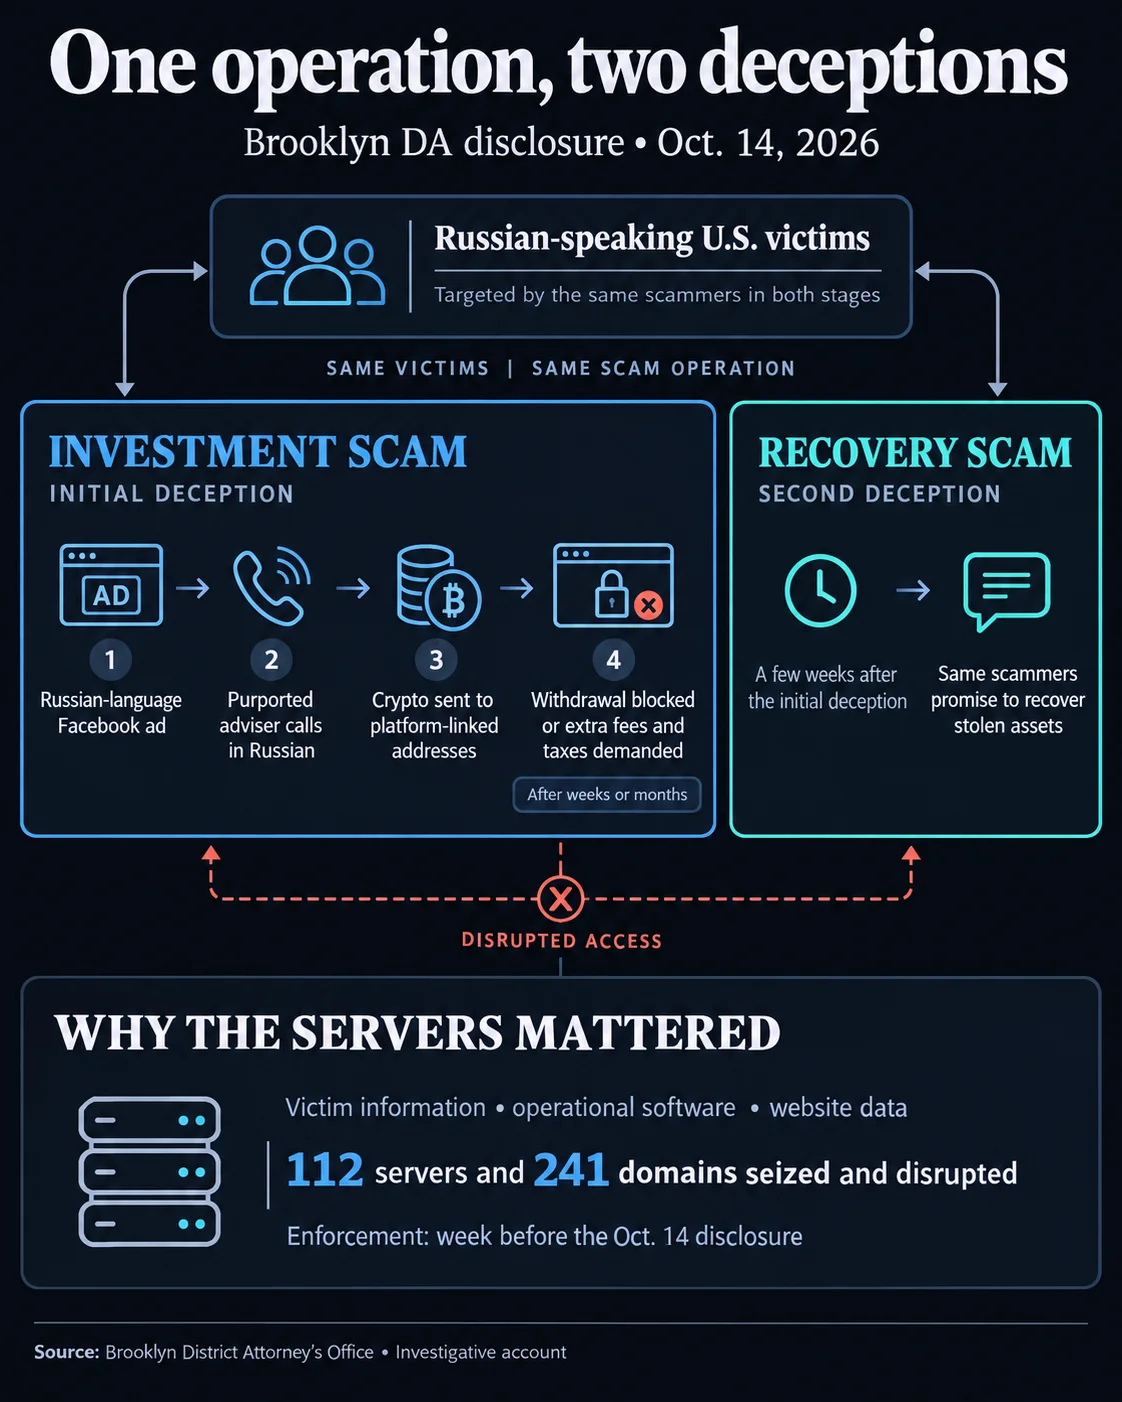
Brooklyner Staatsanwälte haben eine internationale Operation bekannt gegeben, bei der 112 Server und 241 Domains abgeschaltet wurden, die mit einem Kryptobetrug durch angebliche Geldanlagen in Verbindung standen. Die Täter sollen russischsprachige US-Amerikaner ins Visier genommen und zig Millionen Dollar erbeutet haben. Bislang konnten Ermittler jedoch nur rund 300.000 Dollar beschlagnahmen. Den Staatsanwälten zufolge kontaktierte dasselbe Netzwerk später einige Opfer und bot an, ihre Verluste zurückzuholen, um sie erneut auszunutzen.
Die dreijährigen Ermittlungen führten zu russischsprachigen Facebook-Anzeigen, auf die Anrufe von Personen folgten, die sich als Anlageberater ausgaben. Die Opfer wurden auf gefälschte Handelsplattformen geleitet und sollten Kryptowährungen kaufen. Als sie Geld abheben wollten, stellten einige fest, dass ihre Konten gesperrt waren, oder wurden aufgefordert, zusätzliche Gebühren oder Steuern zu zahlen. Aus wiederhergestellten Serverdaten ging hervor, dass die Betreiber sich Wochen später mit Rückholangeboten erneut an Opfer wandten.
Warum das wichtig ist
Die Operation richtete sich gegen die Infrastruktur des Betrugs, darunter Cloud-Server bei Unternehmen in Osteuropa und den USA. Die Behörden wollten die Websites, Software und Opferdaten ausschalten, mit denen der Betrug betrieben und erneut Kontakt zu Betroffenen aufgenommen wurde. Beteiligt waren das FBI und Organisationen aus der Privatwirtschaft, darunter Shadowserver, Coeus und UltaHost.
Der Fall macht auch auf eine zweite Gefahr für Betrugsopfer aufmerksam: Betrügerische Rückholservices können Informationen aus einem ersten Diebstahl nutzen, um weitere Zahlungen zu verlangen. Laut Staatsanwaltschaft setzte das Netzwerk russischsprachige Anzeigen ein und nahm unter anderem die russischsprachige Bevölkerung Brooklyns ins Visier. Einige Opfer verloren ihre gesamten Ersparnisse.
Auswirkungen auf den Markt
Die Behörden haben keine mutmaßlichen Täter identifiziert und keine Festnahmen bekannt gegeben. Auch ist nicht bekannt, wie viele Opfer Rückholangebote erhielten oder ob jemand dafür bezahlte. Die Staatsanwaltschaft hat zudem nicht mitgeteilt, ob Opfer Geld zurückerhalten haben oder wann eine Entschädigung erfolgen könnte.
Die beschlagnahmten Mittel sind im Vergleich zu den mutmaßlichen Verlusten gering. Die Ermittler bemühen sich weiterhin, Vermögenswerte zurückzuholen. Frühere Versuche, rund 400 mit Kryptobetrug verbundene Domains abzuschalten, führten dazu, dass Ersatz-Websites auftauchten.
Häufig gestellte Fragen
-
Wie fanden die mutmaßlichen Täter Opfer für den Kryptobetrug?
Russischsprachige Facebook-Anzeigen warben für Geldanlagen. Anschließend riefen Personen an, die sich als Berater ausgaben, und leiteten die Opfer auf betrügerische Handelsplattformen.
-
Woran erkannten die Opfer, dass die Anlageplattformen betrügerisch waren?
Als sie Geld abheben wollten, stellten einige fest, dass ihre Konten gesperrt waren. Andere sollten zusätzliche Gebühren oder Steuern zahlen, bevor sie an ihr Geld kämen.
-
Warum gehörten die späteren Rückholangebote mutmaßlich zum selben Betrug?
Laut Staatsanwaltschaft zeigten wiederhergestellte Serverdaten, dass die Betreiber Opfer Wochen nach dem ursprünglichen Betrug kontaktierten und anboten, ihre verschwundenen Vermögenswerte zurückzuholen.
-
Welche Infrastruktur legten die Behörden lahm?
Die Operation schaltete 112 Server und 241 Domains ab. Ins Visier genommen wurden Websites, Software und Opferdaten, die für den Betrug und erneute Kontaktaufnahmen genutzt wurden.
-
Wie viel des mutmaßlich gestohlenen Geldes wurde beschlagnahmt?
Die Ermittler beschlagnahmten rund 300.000 Dollar. Dem stehen mutmaßliche Verluste von zig Millionen Dollar gegenüber. Der Großteil des Geldes bleibt verschwunden.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 TheBlock