









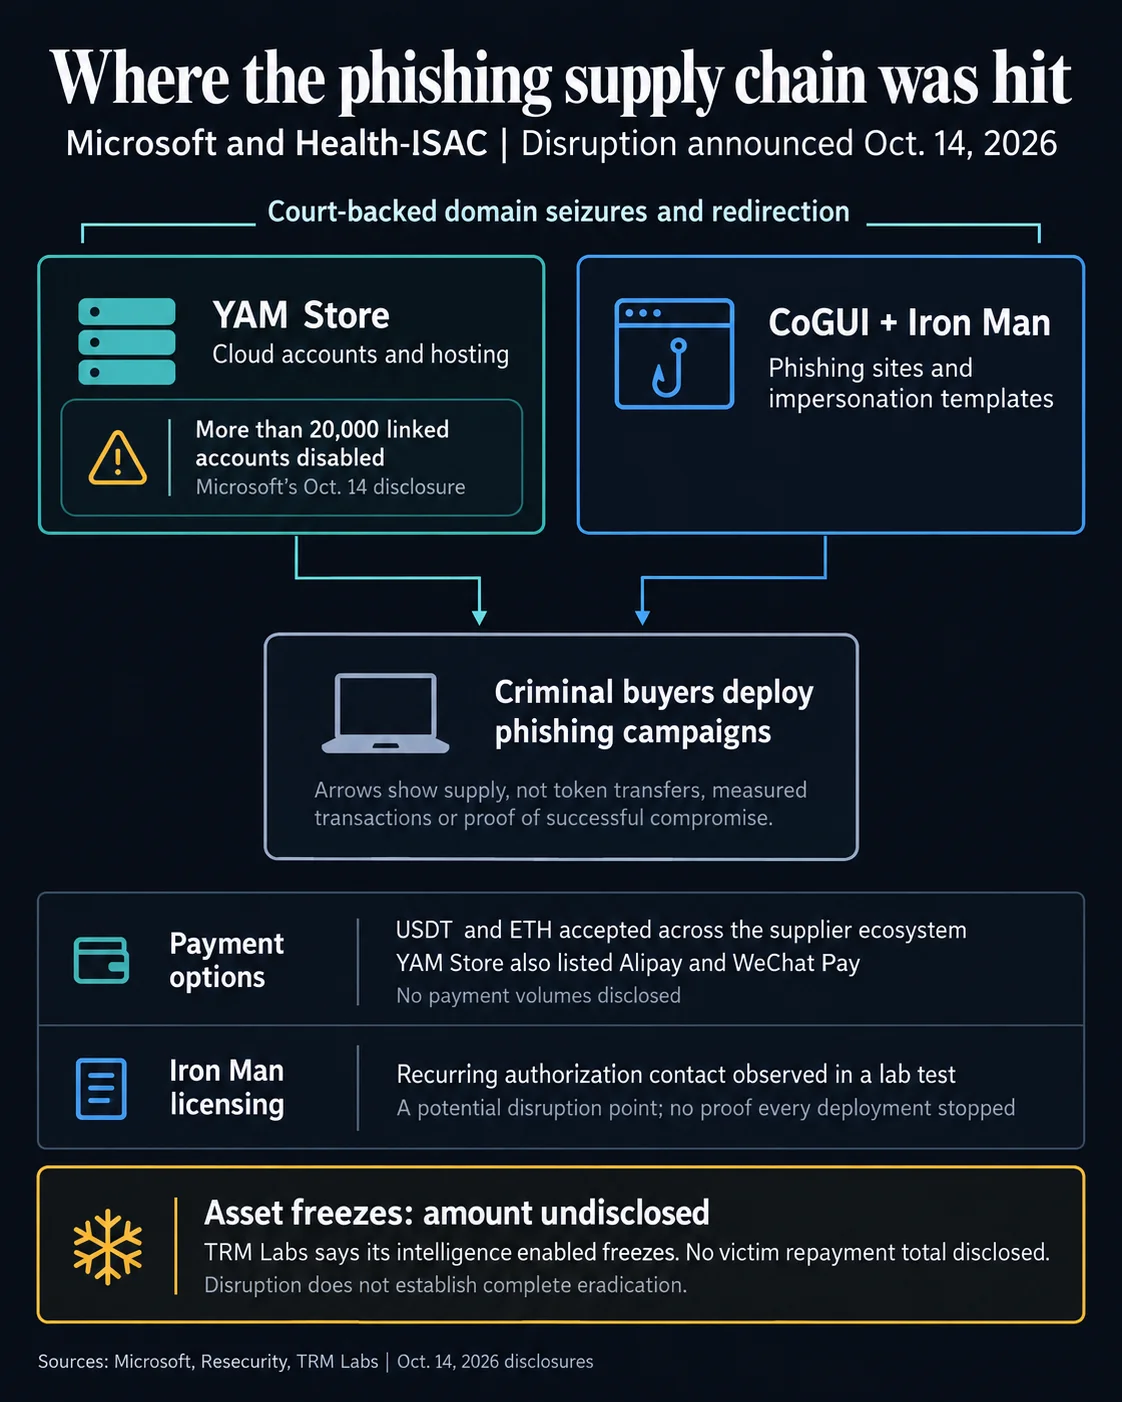

Microsoft und Health-ISAC erwirkten einen US-amerikanischen Gerichtsbeschluss, um die Domains hinter YAM Store, CoGUI und Iron Man zu beschlagnahmen und umzuleiten. Die drei Anbieter von Phishing-as-a-Service halfen Kriminellen seit Januar beim Versand von mehr als einer Milliarde schädlicher Nachrichten. Die Operation deaktivierte mehr als 20.000 Konten und blockiert über 100.000 Domains für Identitätsvortäuschung und Betrug, die gegen 75.000 Organisationen in 150 Ländern eingesetzt wurden. Der Marktplatz von YAM Store akzeptierte neben Alipay und WeChat Pay auch USDT im Tron-Netzwerk. Cloudflare und das Blockchain-Unternehmen TRM Labs halfen dabei, mit den Anbietern verbundene Kryptozahlungen zurückzuverfolgen und einzufrieren.
Warum das wichtig ist
Die Zerschlagung ist ein seltener Phishing-Fall, bei dem die finanzielle Infrastruktur in der Gerichtsakte benannt wird. YAM Store, CoGUI und Iron Man waren keine Gelegenheitsakteure, sondern Dienstleister mit gestaffelten Weiterverkaufsmarktplätzen für gestohlene Microsoft- und Google-Konten, Cloud-Ressourcen, Hosting und fertige Phishing-Vorlagen. Resecurity identifizierte mehr als 2.300 Iron-Man-Vorlagen, die sich in mehreren Ländern gegen Banken, Einzelhändler, Verkehrsbehörden und staatliche Einrichtungen richteten.
Die Ermittlungen begannen, nachdem die japanische Nationale Polizeibehörde Ende 2025 auf Betrugsfälle hingewiesen hatte. Sie führten zu einem chinesischsprachigen Marktplatz, auf dem kriminelle Gruppen Infrastruktur kaufen konnten, ohne sie selbst aufbauen zu müssen. Cloudflare erklärte, Käufer hätten einige Angebote des Marktplatzes auch mit USDC bezahlen können. Das verdeutlicht, wie Stablecoin-Schienen inzwischen als standardmäßiger Zugang zu grenzüberschreitenden, pseudonymen Abrechnungen für Anbieter von Phishing-as-a-Service dienen.
Auswirkungen auf den Markt
Microsoft erklärte, die genannten Anbieter seien Teil eines größeren kriminellen Netzwerks, dessen verbundene Infrastruktur weiterhin stillgelegt werde. Der finanzielle Schaden wurde nicht offengelegt. TRM Labs half dabei, Vermögenswerte zum Einfrieren aufzuspüren, nannte jedoch keinen Wert der beschlagnahmten Mittel. Daher bleibt unklar, wie hoch der unmittelbare Einnahmeverlust der Betreiber ist. Cloudflare ergänzte, dass einige Domain-Registrare in Rechtsordnungen tätig seien, in denen rechtliche Beschlagnahmungen schwierig sind. Daher könnte Ersatzinfrastruktur entstehen, auch wenn die genannten Anbieter offline gehen.
Für den Kryptosektor fällt die Einschätzung gemischt aus.




Häufig gestellte Fragen
-
Was hat Microsoft bei dieser Phishing-Operation lahmgelegt?
Microsoft und Health-ISAC erwirkten einen US-amerikanischen Gerichtsbeschluss, um die Domains hinter drei Anbietern von Phishing-as-a-Service zu beschlagnahmen und umzuleiten. YAM Store, CoGUI und Iron Man halfen Kriminellen seit Januar beim Versand von mehr als einer Milliarde schädlicher Nachrichten.
-
Welche Krypto-Assets akzeptierten die Phishing-Anbieter?
Der Marktplatz von YAM Store akzeptierte neben Alipay und WeChat Pay auch USDT im Tron-Netzwerk. Cloudflare erklärte, Käufer hätten einige Angebote auch mit USDC bezahlen können, während die Dienste allgemein auch Ethereum akzeptierten.
-
Wie viele Organisationen waren Ziel dieser Phishing-Kampagnen?
Seit Januar halfen die drei Dienste Kriminellen dabei, mehr als 75.000 Organisationen in über 150 Ländern anzugreifen. Für ihre Betreiber entstanden dabei Einnahmen von mehreren zehn Millionen Dollar.
-
Wie wurde die Finanzierung mit Kryptowährungen zurückverfolgt?
Das Blockchain-Analyseunternehmen TRM Labs lieferte Informationen, die Ermittlern halfen, mit der Gruppe verbundene Vermögenswerte aufzuspüren und einzufrieren. Das Unternehmen nannte jedoch keinen Wert der eingefrorenen Bestände.
-
Welche Infrastruktur wurde im Rahmen des Vorgehens deaktiviert?
Microsoft deaktivierte mehr als 20.000 mit YAM Store verbundene Konten und blockiert über 100.000 Domains für Identitätsvortäuschung und Betrug. Gemeinsam mit Cloudflare setzte das Unternehmen außerdem Konten aus und deaktivierte Workers-Projekte, die die Phishing-Seiten unterstützten.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 Crypto News
 Lookonchain
 TheBlock