


Revolut gab sensible Daten von 680 Kunden preis, nachdem Cyberkriminelle über ein legitimes Regierungs-E-Mail-Konto betrügerische Auskunftsersuchen einreichten, berichtete die Financial Times. Zu den exponierten Datensätzen gehörten Passdaten, Bankkontonummern, Privatadressen, Bilder zur Identitätsverifikation und Bitcoin-Aktivität. Die Angreifer drohen mit der Veröffentlichung der Daten, falls kein Lösegeld gezahlt wird.
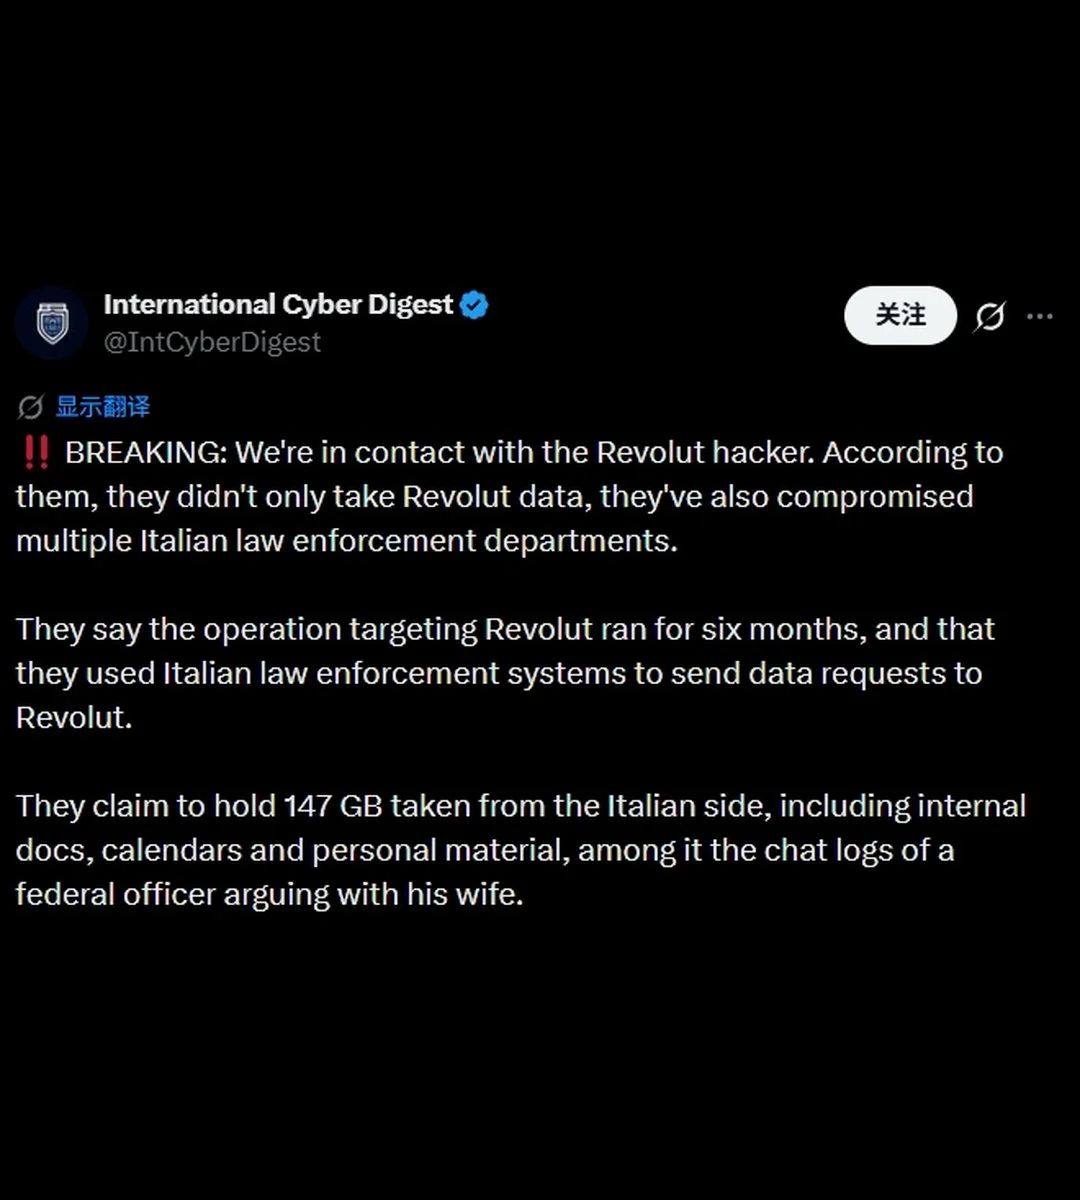
Das International Cyber Digest, das den verantwortlichen Hacker kontaktierte, berichtet, die Operation lief rund sechs Monate und nutzte kompromittierte italienische Strafverfolgungssysteme, um die betrügerischen Anfragen zu versenden. Der Angreifer sagt, die gestohlenen Datensätze betreffen vor allem Kunden in der Schweiz und Frankreich sowie Nutzer im Vereinigten Königreich, in Deutschland, Italien und weiteren Ländern, darunter mehrere prominente Personen. Der ehemalige Mt.-Gox-CEO Mark Karpelès zählt zu den Betroffenen.
Warum es wichtig ist
Der Datenbruch zeigt, wie Social-Engineering-Angriffe auf die KYC-Ebene technische Kontrollen vollständig umgehen. Die Angreifer hackten Revoluts Systeme nicht, sie gaben sich als Staat aus. Für ein Fintech, das Ausweisdokumente und Bitcoin-Aktivitätsdaten von Millionen Nutzern verwaltet, wird Compliance-Daten durch die Erpressungsdrohung zur direkten Angriffsfläche.
Auswirkungen auf den Markt
Die britische Information Commissioner's Office hat eine Untersuchung eingeleitet. Revolut erklärt, das E-Mail-Konto gesperrt und Aufsichtsbehörden sowie betroffene Kunden informiert zu haben. Der Image- und Regulierungsschaden für Revoluts Ambitionen auf eine britische Banklizenz ist die Kennzahl, die es zu beobachten gilt. Ebenso, ob andere Börsen und Fintechs prüfen, wie sie Datenanfragen von Behörden verifizieren.

Häufig gestellte Fragen
-
Wie gelangten Hacker an Kundendaten von Revolut?
Sie nutzten ein legitimes Regierungs-E-Mail-Konto, um betrügerische Auskunftsersuchen einzureichen, und griffen damit Revoluts Compliance-Prozess an, statt dessen Systeme zu hacken. Der Angreifer behauptet, das Schema lief rund sechs Monate über kompromittierte italienische Strafverfolgungssysteme.
-
Welche Daten wurden beim Revolut-Datenleck offengelegt?
Die Datensätze von 680 Kunden umfassten Passdaten, Bankkontonummern, Privatadressen, Bilder zur Identitätsverifikation und Bitcoin-Aktivität. Die Angreifer drohen mit Veröffentlichung, falls kein Lösegeld gezahlt wird.
-
Welche Länder waren von betroffenen Revolut-Kunden am stärksten vertreten?
Der Angreifer sagt, die Datensätze betreffen vor allem Kunden in der Schweiz und Frankreich sowie Nutzer im Vereinigten Königreich, in Deutschland, Italien und weiteren Ländern, darunter mehrere prominente Personen.
-
Wird Revolut wegen des Datenlecks untersucht?
Die britische Information Commissioner's Office hat eine Untersuchung eingeleitet. Revolut erklärt, das betrügerische E-Mail-Konto gesperrt und sowohl Aufsichtsbehörden als auch betroffene Kunden informiert zu haben.
-
War eine bekannte Person vom Revolut-Leak betroffen?
Ja. Mark Karpelès, der ehemalige CEO der zusammengebrochenen Bitcoin-Börse Mt. Gox, zählt laut dem von der Financial Times berichteten Vorfall zu den betroffenen Kunden.

 CryptoSlate
 CoinDesk
 WatcherGuru
 CoinTelegraph
 Crypto News
 Lookonchain
 Crypto Rank News