


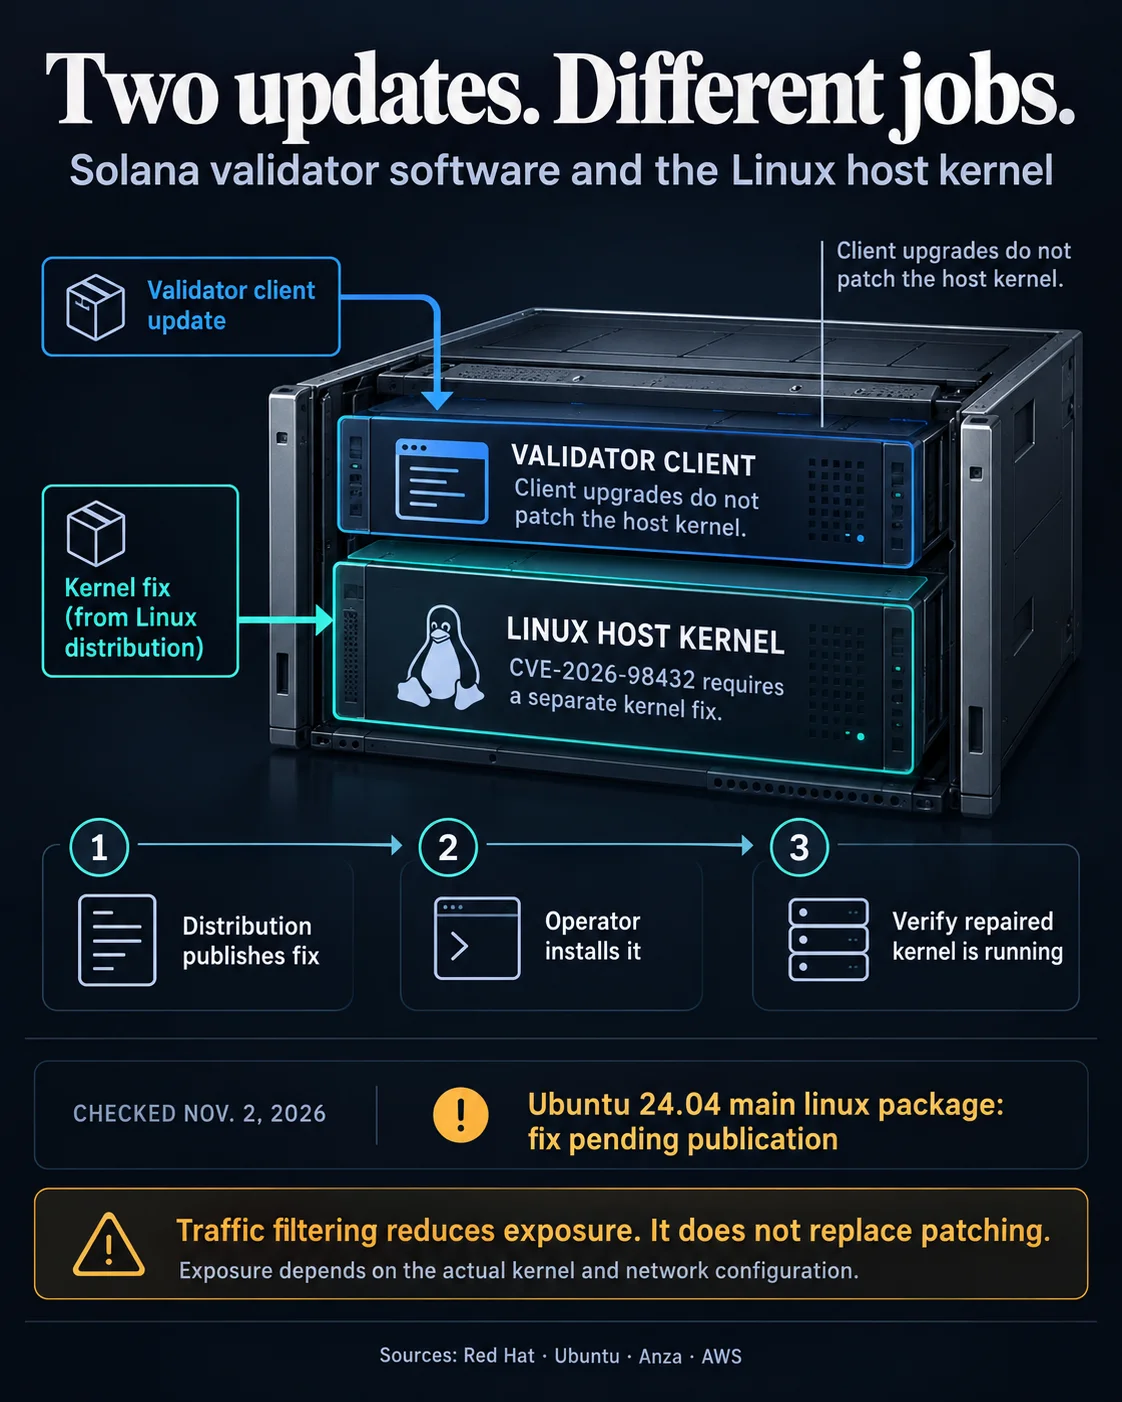

Anza rief Validatoren des Solana-Mainnet-Beta dazu auf, umgehend Schutzmaßnahmen gegen CVE-2026-98432 zu ergreifen, eine Linux-Schwachstelle mit einer Bewertung von 9,8 von 10. Forschende demonstrierten einen Angriff, der Angreifern ohne Zugangsdaten oder Zutun der Nutzer Root-Zugriff auf betroffene Server verschaffen kann. Am 2. Nov. stand der Sicherheitspatch für Ubuntu noch aus.
Warum das wichtig ist
Die Schwachstelle betrifft die Speicherverwaltung bei der Verarbeitung von IPv4-TCP-Verbindungen. Anthropic teilte am 27. Okt. mit, dass ein noch nicht veröffentlichtes Claude-Forschungsmodell einen Exploit für Linux-Server mit einem MPTCP-Listener entwickelt habe. Die Demonstration benötigte rund 53 Minuten, um die Ausführung von Befehlen aus der Ferne zu ermöglichen.
Der demonstrierte Angriff setzt eine bestimmte MPTCP-Konfiguration voraus. Es gibt keine Hinweise darauf, dass Solana-Validatoren über diese Schwachstelle kompromittiert wurden, und die Forschung zeigt nicht, dass alle Validatoren gefährdet sind. Das tatsächliche Risiko hängt von der Kernel-Version und Netzwerkkonfiguration des jeweiligen Servers ab.
Auswirkungen auf den Markt
Anza empfahl betroffenen Betreibern, eingehende TCP-Pakete mit IPv4-Optionen zu blockieren, Multipath TCP zu deaktivieren und die Migration von TCP-Request-Sockets auszuschalten, bis ein Sicherheitsupdate verfügbar ist. Red Hat warnte, dass sich das Risiko durch das Blockieren schädlicher IPv4-Verbindungen nicht vollständig beseitigen lässt und dadurch manche Workloads beeinträchtigt werden könnten.
Im Ubuntu-Tracker wurde das Haupt-Linux-Kernelpaket für Ubuntu 24.04 als „Vulnerable work in progress“ geführt. Als geplante Fehlerbehebung war Version 6.8.0-149.149 angegeben. AWS teilte mit, dass korrigierte Pakete für Amazon Linux 2 und Amazon Linux 2023 verfügbar seien, und forderte Betreiber auf, die Updates zu installieren und ihre Systeme neu zu starten. Solanas Anforderungen an Validatoren nennen Ubuntu 24.04 und eine öffentliche IPv4-Verbindung. Wie viele Validatoren eine betroffene Konfiguration verwenden, ist jedoch unklar.
Häufig gestellte Fragen
-
Wie schwerwiegend ist die Linux-Schwachstelle, die manche Solana-Validator-Konfigurationen betrifft?
CVE-2026-98432 wird mit 9,8 von 10 bewertet. Forschende demonstrierten Root-Zugriff aus der Ferne, ohne Zugangsdaten oder Zutun der Nutzer.
-
Auf welche Konfiguration zielte der demonstrierte Exploit?
Der demonstrierte Angriff zielte auf Linux-Server mit einem MPTCP-Listener. Die Forschung belegt nicht, dass jeder Solana-Validator gefährdet ist.
-
Wurde bestätigt, dass Solana-Validatoren durch die Schwachstelle kompromittiert wurden?
Nein. Es gibt keine Hinweise darauf, dass Solana-Validatoren über CVE-2026-98432 kompromittiert wurden.
-
Welche vorläufigen Schutzmaßnahmen empfahl Anza?
Anza empfahl betroffenen Betreibern, eingehende TCP-Pakete mit IPv4-Optionen zu blockieren, Multipath TCP zu deaktivieren und die Migration von TCP-Request-Sockets auszuschalten.
-
Warum ist der Status des Ubuntu-Patches für Solana-Validatoren relevant?
Am 2. Nov. stand der Sicherheitspatch für Ubuntu noch aus. Solanas Anforderungen an Validatoren nennen Ubuntu 24.04. Das Risiko hängt jedoch von der Kernel-Version und Netzwerkkonfiguration des jeweiligen Servers ab.

 TheBlock
 WatcherGuru
 CoinTelegraph