








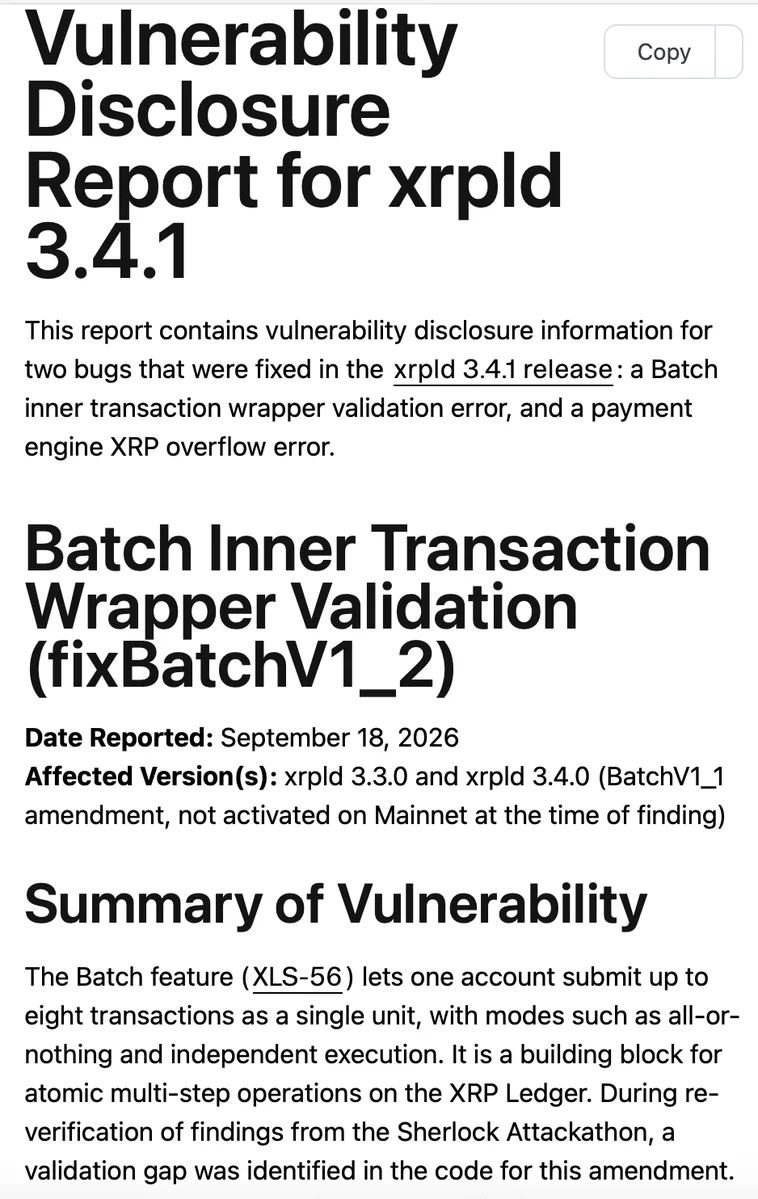
RippleX und die XRP Ledger Foundation haben eine Überlauf-Schwachstelle in der Zahlungsengine offengelegt, durch die eine speziell erstellte Transaktion ausgabefähige XRP über das feste Gesamtangebot des Netzwerks von 100 Milliarden hinaus hätte erzeugen können. Die Schwachstelle war in Code aus dem Jahr 2015 enthalten und wurde am 25. September in xrpld 3.4.1 behoben. Zu diesem Zeitpunkt hatten mehr als 80 % der Standard-Validatoren das Update installiert.
Warum das wichtig ist
Der Sicherheitsforscher @Cayden_Liao erklärte, ein Proof of Concept hätte in einer einzigen Transaktion etwa 18 Billionen XRP erzeugen können, also ungefähr das 184-Fache des vorgesehenen Gesamtangebots. Die Schwachstelle wurde über das Bug-Bounty-Programm von XRPL gemeldet, das die Höchstprämie von $250.000 auszahlte.
Auswirkungen auf den Markt
XRPL erklärte, es gebe keine Belege dafür, dass die Schwachstelle in einem öffentlichen Netzwerk ausgenutzt wurde. Die Offenlegung macht die Akzeptanz durch Validatoren und die laufende Arbeit an der Protokollsicherheit zu den wichtigsten Signalen für XRP-Halter. Zugleich bewahrt die Behebung die festgelegten Regeln des Ledgers für das Gesamtangebot.
Quelle: Sicherheitsbericht zur Schwachstelle in xrpld 3.4.1

Häufig gestellte Fragen
-
Was hätte die XRPL-Schwachstelle einem Angreifer ermöglicht?
Eine speziell erstellte Transaktion hätte ausgabefähige XRP über das feste Gesamtangebot des XRP Ledger von 100 Milliarden hinaus erzeugen können.
-
Wie viele XRP hätte der Proof of Concept erzeugen können?
Der Sicherheitsforscher @Cayden_Liao erklärte, der Proof of Concept hätte in einer einzigen Transaktion etwa 18 Billionen XRP erzeugen können, ungefähr das 184-Fache des vorgesehenen Gesamtangebots.
-
Wann wurde die XRPL-Schwachstelle behoben?
Die Schwachstelle wurde am 25. September in xrpld 3.4.1 behoben.
-
Wie viele Validatoren aktualisierten sich nach der Behebung?
Am Tag der Veröffentlichung der Behebung aktualisierten mehr als 80 % der XRPL-Standard-Validatoren ihre Software.
-
Wurde die Schwachstelle im XRP Ledger in einem öffentlichen Netzwerk ausgenutzt?
XRPL erklärte, es gebe keine Belege dafür, dass die Schwachstelle in einem öffentlichen Netzwerk ausgenutzt wurde.

 CoinTelegraph
 CZ Binance
 CryptoSlate
 CoinDesk