








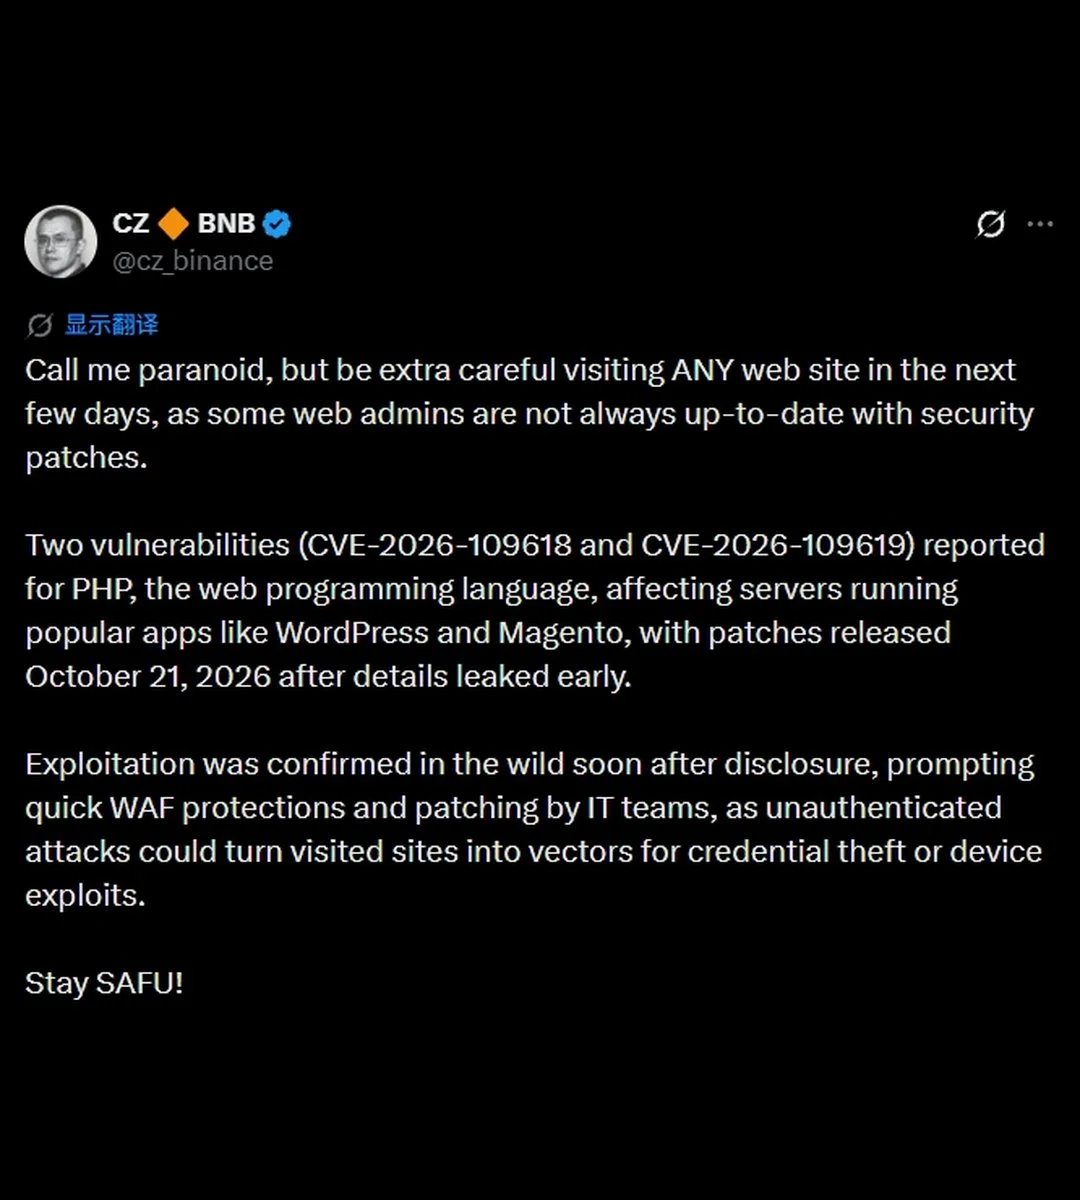
Der Binance-Gründer Changpeng Zhao (CZ) hat eine öffentliche Warnung herausgegeben und die Nutzer aufgefordert, in den kommenden Tagen beim Surfen auf Websites besondere Vorsicht walten zu lassen. Er verwies auf zwei kritische PHP-Schwachstellen, CVE-2026-109618 und CVE-2026-109619, die Server betreffen, auf denen weit verbreitete Anwendungen wie WordPress und Magento laufen. Die Schwachstellen wurden am 21. Oktober gepatcht, nachdem technische Details vor dem offiziellen Offenlegungszeitraum durchgesickert waren, was die Zeit für die Betreiber verkürzt hat, um zu reagieren.
Warum es wichtig ist
Die Schwachstellen ermöglichen es nicht authentifizierten Angreifern, beliebigen Code auf anfälligen Servern auszuführen, was bedeutet, dass kein Login oder vorheriger Zugriff erforderlich ist, um eine Website zu kompromittieren. Besucher von nicht gepatchten Seiten können durch injizierte Skripte oder Weiterleitungen dem Risiko des Diebstahls von Anmeldedaten ausgesetzt sein, was ein Risiko im Stil einer Lieferkette darstellt, das weit über die Betreiber der Seiten hinausgeht. Ausnutzungsversuche wurden bereits in freier Wildbahn festgestellt, und ein erheblicher Anteil der WordPress- und Magento-Installationen wird geschätzt, dass sie immer noch mit nicht gepatchten Versionen laufen.
Marktauswirkungen
Für die Krypto-Community ist die Bedrohung besonders groß: Phishing-Seiten, gefälschte Wallet-Verbindungsaufforderungen und Skripte zum Hijacking von Sitzungen sind gängige Payloads in webbasierten Exploits, die auf diese Zielgruppe abzielen. CZs Warnung hat Gewicht, da der Angriffsvektor passiv ist. Ein Nutzer, der einfach eine kompromittierte Seite besucht, kann Anmeldedaten stehlen, ohne auf etwas Verdächtiges zu klicken. Nutzer sollten vermeiden, sich in nicht wesentliche Konten einzuloggen, Hardware-Wallets verwenden, wo immer möglich, und sicherstellen, dass jede Krypto-Website, die sie besuchen, den Patch vom 21. Oktober angewendet hat, bevor sie interagieren.
Häufig gestellte Fragen
-
Was sind CVE-2026-109618 und CVE-2026-109619 und warum sind sie gefährlich?
Es handelt sich um kritische PHP-Schwachstellen, die es nicht authentifizierten Angreifern ermöglichen, beliebigen Code auf anfälligen Servern auszuführen, die WordPress oder Magento betreiben. Das bedeutet, dass kein Login erforderlich ist, um eine Website zu kompromittieren oder ihre Besucher dem Risiko des…
-
Wann wurden diese PHP-Schwachstellen gepatcht und warum ist das Timing wichtig?
Die Schwachstellen wurden am 21. Oktober gepatcht, aber technische Details sind vor der offiziellen Offenlegung durchgesickert, was den Angreifern einen Vorsprung verschaffte. Ausnutzungsversuche wurden bereits festgestellt, bevor viele Website-Betreiber Zeit hatten, das Update anzuwenden.
-
Wie kann ein Krypto-Nutzer allein durch den Besuch einer Website betroffen sein?
Kompromittierte Server können bösartige Skripte oder Weiterleitungen injizieren, die Sitzungsanmeldedaten stehlen oder gefälschte Wallet-Verbindungsaufforderungen bereitstellen, ohne dass der Besucher auf etwas Verdächtiges klicken muss. Das macht passives Surfen zu einem echten Angriffsvektor.
-
Warum hat CZ speziell die Krypto-Community vor diesen PHP-Exploits gewarnt?
Krypto-Nutzer sind ein hochgradiges Ziel für den Diebstahl von Anmeldedaten und Phishing. Webbasierte Exploits, die stillschweigend Sitzungen hijacken oder gefälschte Wallet-Aufforderungen bereitstellen, sind eine gängige Taktik gegen diese Zielgruppe, was das Risiko dieser speziellen Schwachstellen verstärkt.
-
Welche Schritte sollten Nutzer unternehmen, um sich während der Patch-Welle zu schützen?
Nutzer sollten vermeiden, sich in nicht wesentliche Konten einzuloggen, Hardware-Wallets verwenden, wo immer möglich, und sicherstellen, dass jede Krypto-Website, die sie besuchen, den PHP-Sicherheits-Patch vom 21. Oktober angewendet hat, bevor sie mit ihr interagieren.

 Crypto News
 CoinDesk
 CryptoSlate
 Lookonchain
 TheBlock