








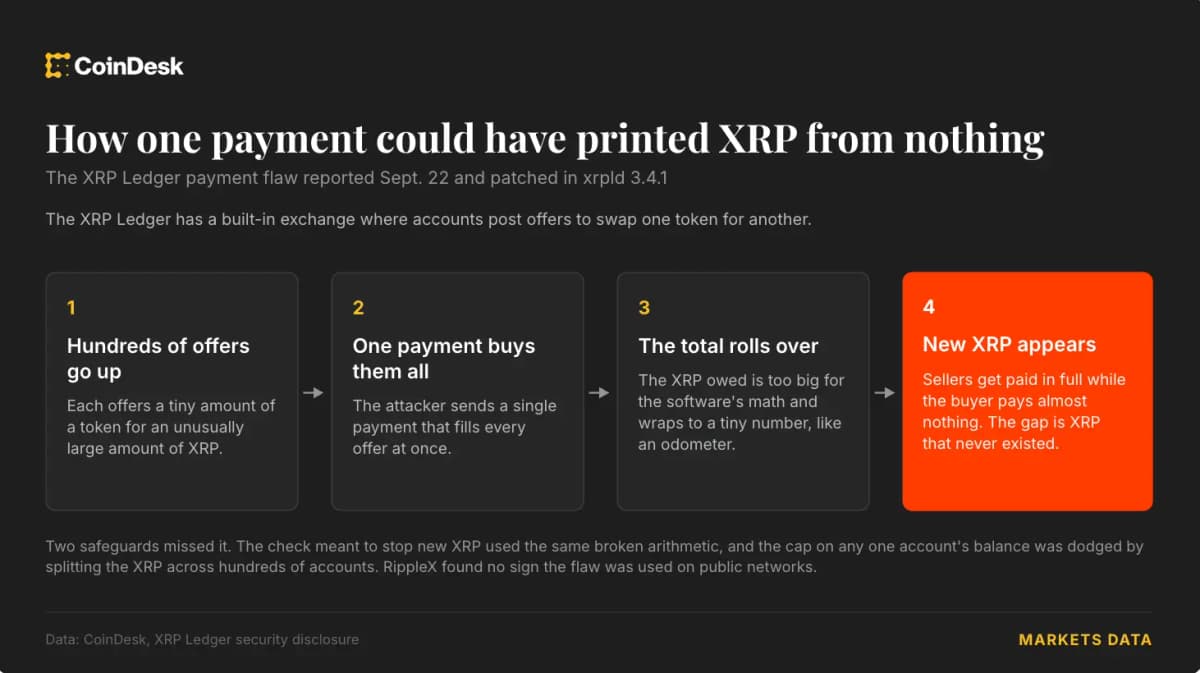


Forscher entdeckten eine bis ins Jahr 2015 zurückreichende Schwachstelle im XRP Ledger, durch die Angreifer neue XRP hätten erzeugen und ausgeben können, ohne die Transaktion ordnungsgemäß zu finanzieren. Der Fehler wurde am 22. Sept. intern gemeldet, von RippleX-Ingenieuren reproduziert und mit der Veröffentlichung von xrpld 3.4.1 am 25. Sept. behoben. RippleX erklärte, keine Hinweise auf eine Ausnutzung in öffentlichen Netzwerken gefunden zu haben.
Die Schwachstelle stellte eine zentrale Annahme hinter XRP infrage: Alle 100 Milliarden Token wurden beim Start des Ledgers im Jahr 2012 erzeugt, und die Software soll eine zusätzliche Ausgabe verhindern. Ein Angreifer hätte Hunderte Konten eröffnen, Angebote zum Tausch kleiner Mengen eines anderen Tokens gegen ungewöhnlich große XRP-Mengen einstellen und diese mit einer einzigen Zahlung auslösen können.
Warum das wichtig ist
Die integrierte Börse des Ledgers zählte die insgesamt über diese Angebote geschuldeten XRP falsch. Die verkaufenden Konten hätten dadurch den vollen Betrag erhalten können, während das kaufende Konto fast nichts zahlte. So wären ausgabefähige XRP entstanden, die zuvor nicht existiert hatten. Die Prüfung der Gesamtmenge nach einer Transaktion stützte sich auf dieselbe fehlerhafte Summe, während sich das Empfangslimit auf Kontoebene umgehen ließ, indem die Mittel auf Hunderte Konten verteilt wurden.
Für die Eröffnung der Konten waren lediglich einige Hundert XRP erforderlich, von denen der größte Teil zurückgewonnen werden konnte, zuzüglich der Transaktionsgebühren. Diese niedrigen Einrichtungskosten machten den Fehler gravierender als einen rein theoretischen Buchungsfehler, auch wenn bislang keine Ausnutzung in öffentlichen Netzwerken festgestellt wurde.
Auswirkungen auf den Markt
Der Patch beseitigt die gemeldete Schwachstelle. Der Vorfall lenkt jedoch den Blick auf die Kontrollen hinter dem Modell der festen XRP-Menge und darauf, wie schnell Betreiber xrpld 3.4.1 einsetzen. Ein erfolgreicher Angriff hätte es Angreifern ermöglichen können, neu erzeugte XRP an Börsen zu verkaufen und das Vertrauen in die Obergrenze der Gesamtmenge zu untergraben.
Der Vorfall reiht sich zudem in eine jüngere Serie lange unentdeckter Sicherheitslücken im Kryptobereich ein, darunter Fehler in Coldcard-Wallets und der Bitcoin-Software Core Lightning. Für Nutzer des XRP Ledger geht es unmittelbar um Softwareupdates und die weitere Überwachung öffentlicher Netzwerke auf Hinweise auf einen Missbrauch.

Häufig gestellte Fragen
-
Wie hätte die Schwachstelle im XRP Ledger neue XRP erzeugen können?
Ein Zählfehler in der integrierten Börse hätte es verkaufenden Konten ermöglichen können, große XRP-Beträge zu erhalten, während das kaufende Konto fast nichts zahlte. Die daraus entstandenen XRP hätten anschließend in weiteren Transaktionen ausgegeben werden können.
-
Welche Rolle spielten die zahlreichen Konten des Angreifers?
Der Angreifer hätte die neu erzeugten XRP auf Hunderte Konten verteilen können. Dadurch ließ sich ein separates Limit für den XRP-Betrag umgehen, den ein einzelnes Konto empfangen konnte.
-
Verstieß die Schwachstelle gegen das Modell der festen XRP-Menge?
Die Schwachstelle hätte dazu führen können, dass trotz der Obergrenze von 100 Milliarden Token neue ausgabefähige XRP erschienen. Alle 100 Milliarden XRP wurden beim Start des Ledgers im Jahr 2012 erzeugt.
-
Wurde die Schwachstelle in einem öffentlichen XRP-Ledger-Netzwerk ausgenutzt?
RippleX erklärte, keine Hinweise auf eine Ausnutzung in öffentlichen Netzwerken gefunden zu haben. Die Ingenieure reproduzierten den Angriff auf einem unabhängigen Server.
-
Wie wurde die Schwachstelle im XRP Ledger behoben?
Entwickler behoben den Fehler in xrpld 3.4.1, der Serversoftware des Ledgers, die am 25. Sept. veröffentlicht wurde. Das Problem war drei Tage zuvor intern gemeldet worden.

 CZ Binance
 CryptoSlate
 TheBlock
 Crypto News