










Hacken registró $1.18B en robos de criptomonedas en 107 incidentes durante el tercer trimestre, un 55% más que los $763.9M registrados en 67 incidentes en el segundo trimestre. Las pérdidas en contratos inteligentes representaron el 48% del total del tercer trimestre, frente a aproximadamente el 11% en el resumen original de Hacken sobre el segundo trimestre. Al mismo tiempo, las pérdidas implícitas en las categorías de control de acceso y operaciones cayeron alrededor de un 30%.
Por qué importa
Estas cifras cuestionan una jerarquía de seguridad que considera las operaciones de custodia el riesgo principal. Aplicar la cuota del 88.3% de pérdidas operativas del segundo trimestre a $763.9M implica unos $675M, mientras que aplicar la cuota del 40% del tercer trimestre a $1.18B implica alrededor de $472M. La comparación está condicionada por cifras redondeadas y cambios en las categorías, pero apunta a una mayor proporción de pérdidas vinculadas a contratos en el tercer trimestre.
La frecuencia de los incidentes también cambió el panorama. La pérdida media registrada cayó ligeramente, de unos $11.4M en el segundo trimestre a aproximadamente $11M en el tercero, mientras el número de incidentes aumentó de 67 a 107. Por tanto, una menor gravedad media puede coexistir con una pérdida agregada mucho mayor.
Impacto en el mercado
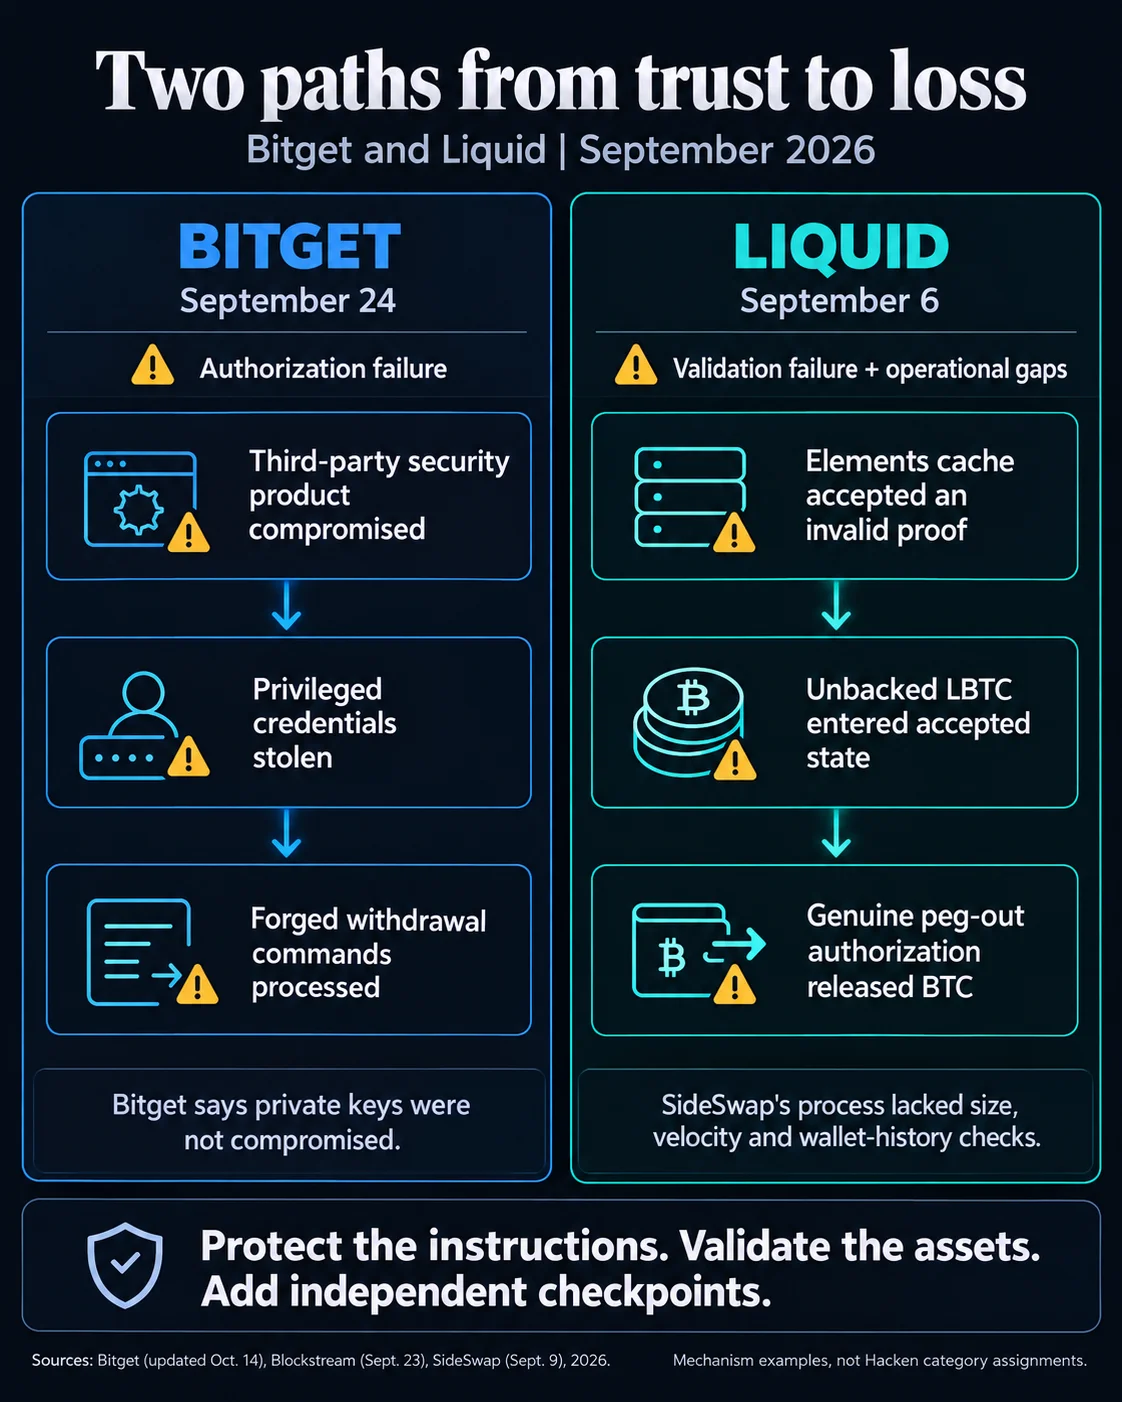
Los incidentes de Bitget y Liquid muestran por qué las defensas deben abarcar más que las claves privadas. Bitget afirmó que unos productos de seguridad de terceros comprometidos permitieron que credenciales con altos privilegios inyectaran órdenes de retirada falsificadas, mientras que sus billeteras frías y claves privadas no se vieron comprometidas. El importe afectado estimado aumentó de unos $351.6M a aproximadamente $388M a medida que se amplió la contabilidad.
El incidente de Liquid implicó que unos 4,000 LBTC sin respaldo superaran un fallo de validación antes de que SideSwap procesara automáticamente el peg-out a BTC. Blockstream registró 3,400 BTC devueltos y unos 602 BTC pendientes en la fecha de su informe. La lección común es operativa: unos límites independientes, pausas, comprobaciones del historial de la billetera y revisiones manuales pueden interrumpir una transferencia después de que falle un control previo de validación o autorización.

Preguntas frecuentes
-
¿Cuánto aumentaron los robos de criptomonedas en el tercer trimestre de Hacken?
Hacken registró $1.18B en 107 incidentes durante el tercer trimestre, un aumento del 55% frente a los $763.9M de 67 incidentes en el segundo trimestre.
-
¿Qué cambió en la composición de las pérdidas cripto entre el segundo y el tercer trimestre?
Las pérdidas en contratos inteligentes representaron el 48% de las pérdidas del tercer trimestre, frente a aproximadamente el 11% en el resumen original de Hacken sobre el segundo trimestre. Las pérdidas de control de acceso y operaciones implícitas en los porcentajes publicados cayeron alrededor de un 30%.
-
¿Cómo ocurrió el incidente de Bitget sin que se comprometieran las claves privadas?
Bitget afirmó que unos productos de seguridad de terceros comprometidos expusieron credenciales con altos privilegios que los atacantes usaron para inyectar órdenes de retirada falsificadas. El exchange afirmó que las claves privadas no se vieron comprometidas y que las billeteras frías no fueron afectadas.
-
¿Qué causó la pérdida de Liquid y SideSwap?
Un defecto de validación permitió que pasaran unos 4,000 LBTC sin respaldo, tras lo cual SideSwap procesó automáticamente el peg-out a BTC. La clave de autorización no fue robada ni falsificada.
-
¿Qué controles de seguridad podrían interrumpir retiradas similares?
Los límites independientes, las pausas, las comprobaciones del historial de la billetera y la revisión manual podrían añadir puntos de control después de la validación de activos o la autorización. Estos controles pueden interrumpir una transferencia cuando falla una protección anterior.

 WuBlockchain
 Crypto News
 CoinDesk
 CoinTelegraph
 Lookonchain