








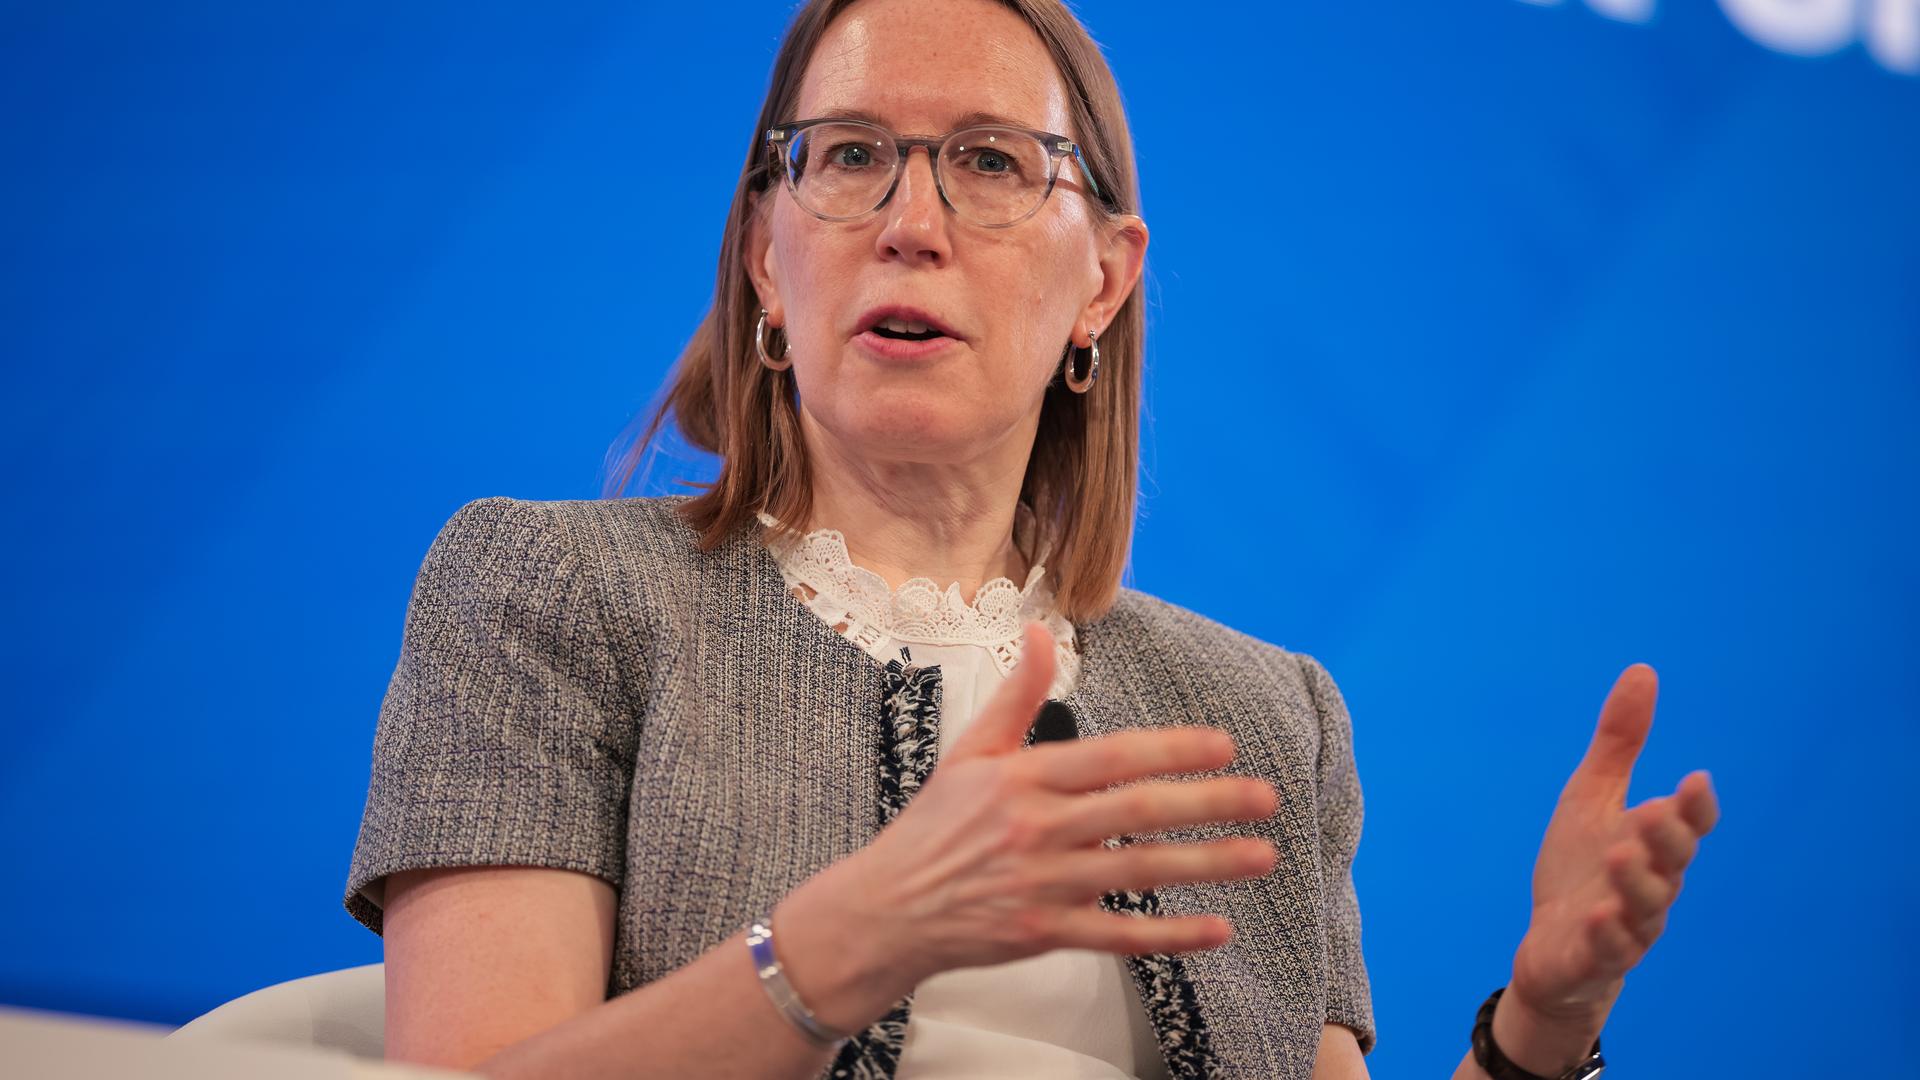



Hester Peirce deja la SEC tras más de ocho años como comisionada. En la Conferencia de Activos Digitales de SIFMA, celebrada el 23 de septiembre, sostuvo que la privacidad y la seguridad no tienen por qué ser objetivos opuestos. Afirmó que sigue faltando un marco regulatorio que permita y fomente las tecnologías que refuerzan la privacidad.
Peirce discrepó a menudo de que la SEC recurriera a medidas sancionadoras en lugar de establecer normas para los activos digitales. También propuso un puerto seguro para los tokens y dirigió la Crypto Task Force del organismo.
Will Schwartz, analista de políticas de la Blockchain Association, sostiene que las normas financieras basadas en recopilar y almacenar datos personales crean riesgos para los consumidores. Señala las pruebas de conocimiento cero y las credenciales verificables como formas de demostrar que alguien puede realizar una transacción sin revelar información innecesaria.
La cuestión que deja Peirce es cómo pueden los reguladores dar cabida a esas herramientas sin perder la información que las fuerzas del orden necesitan para perseguir actividades ilícitas.
Preguntas frecuentes
-
¿Qué vacío regulatorio señaló Peirce en sus últimas declaraciones?
Afirmó que aún falta un marco que permita y fomente la adopción de tecnologías que refuerzan la privacidad.
-
¿Cómo podrían influir las pruebas de conocimiento cero en el cumplimiento financiero?
Pueden permitir demostrar que una persona está autorizada a realizar una transacción sin revelar datos personales innecesarios.
-
¿Por qué se opone Schwartz a recopilar grandes cantidades de datos financieros de los consumidores?
Sostiene que recopilar y almacenar datos personales a gran escala crea riesgos de privacidad y seguridad para los consumidores.
-
¿Qué postura adoptó Peirce sobre la regulación de los activos digitales en la SEC?
Se opuso con frecuencia a recurrir a medidas sancionadoras en vez de establecer normas claras, propuso un puerto seguro para los tokens y dirigió la Crypto Task Force.
-
¿Eliminaría el cumplimiento centrado en la privacidad el acceso de las fuerzas del orden a la información?
Schwartz no propone eso. Pide normas que limiten la exposición innecesaria de datos y faciliten a las fuerzas del orden la información necesaria para perseguir actividades ilícitas.

 CryptoSlate
 WatcherGuru
 WuBlockchain
 TheBlock
 Crypto News