








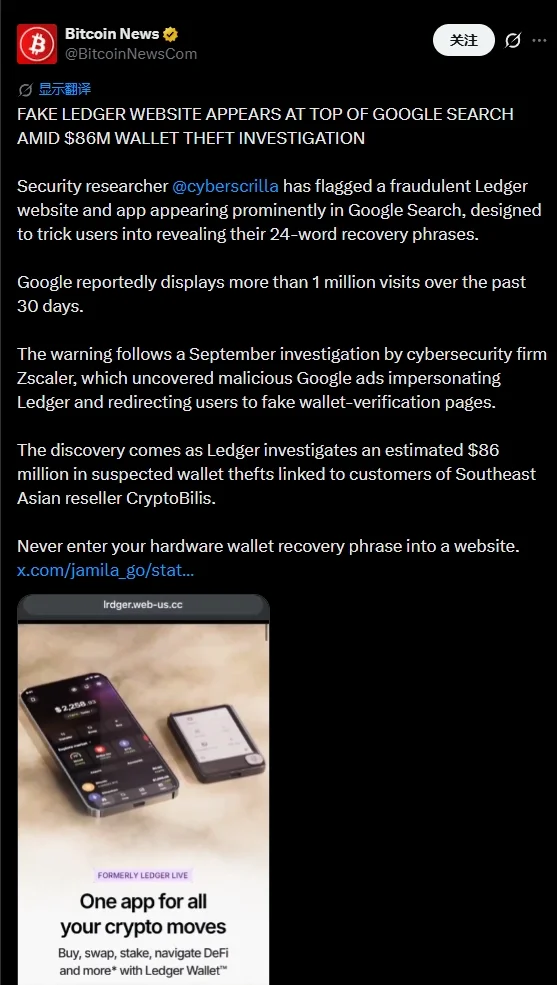
El investigador de ciberseguridad Cyber Scrilla descubrió un sitio web y una aplicación fraudulentos de Ledger que aparecían en los primeros puestos de Google Search y estaban diseñados para capturar las frases de recuperación de 24 palabras de los usuarios. Según los informes, Google mostró más de 1 millón de visitas al sitio durante los últimos 30 días.
Por qué es importante
El descubrimiento se produce mientras se investiga un robo estimado de 86 millones de dólares en wallets vinculado al distribuidor del sudeste asiático CryptoBilis. Esto añade la visibilidad en buscadores al modelo de amenazas para los usuarios de Ledger, que pueden confundir un resultado destacado con una página oficial de verificación de la wallet.
Impacto en el mercado
La campaña sigue a una investigación de septiembre de la empresa de ciberseguridad Zscaler, que detectó anuncios maliciosos de Google que suplantaban a Ledger y redirigían a los usuarios a páginas de verificación falsas. La actividad pone de relieve cómo una posición comprometida en los resultados de búsqueda puede convertir el robo de frases semilla en un riesgo más amplio para la seguridad de las wallets.
Las frases de recuperación dan el control de las wallets de autocustodia, por lo que cualquier solicitud de introducir las 24 palabras debe considerarse una señal crítica de phishing. Los usuarios de Ledger deben verificar que utilizan canales oficiales antes de introducir cualquier información de recuperación.
Preguntas frecuentes
-
¿Qué está diseñado para robar el sitio falso de Ledger?
El sitio y la aplicación fraudulentos están diseñados para engañar a los usuarios y conseguir que introduzcan sus frases de recuperación de wallet de 24 palabras.
-
¿Cuánto tráfico mostró Google para el sitio de phishing?
Según los informes, Google mostró más de 1 millón de visitas al sitio durante los 30 días anteriores.
-
¿Cómo se relaciona la campaña con las investigaciones sobre CryptoBilis?
La alerta llega mientras se investiga un robo estimado de 86 millones de dólares en wallets vinculado al distribuidor del sudeste asiático CryptoBilis.
-
¿Qué descubrió Zscaler en su investigación de septiembre?
Zscaler descubrió anuncios maliciosos de Google que suplantaban a Ledger y redirigían a los usuarios a páginas falsas de verificación de wallets.
-
¿Por qué son importantes las posiciones en los resultados de búsqueda en esta campaña de phishing contra Ledger?
Un resultado destacado de Google puede hacer que una página fraudulenta de verificación de wallets parezca legítima, aumentando el riesgo de que los usuarios introduzcan sus frases de recuperación.

 CoinDesk
 CoinTelegraph
 Crypto News
 Lookonchain
 TheBlock
 CryptoSlate