








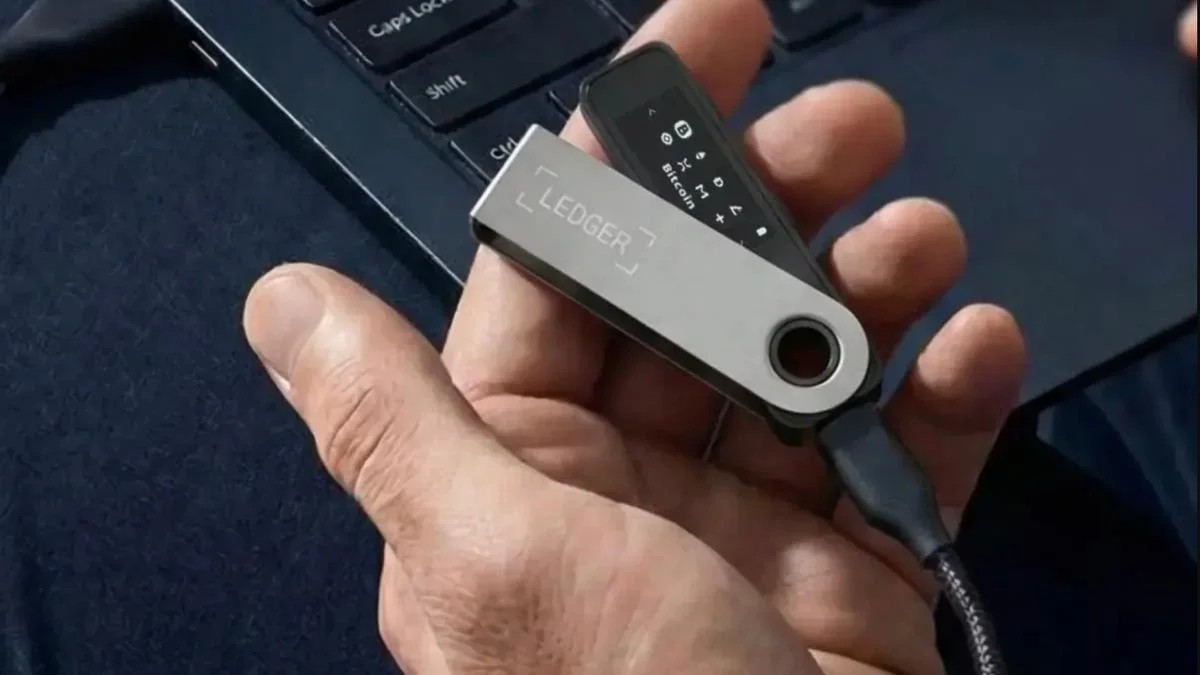



Las firmas de análisis blockchain estiman que los atacantes desviaron entre 93,2 millones y 94,5 millones de dólares desde cientos de wallets vinculadas a dispositivos Ledger vendidos por el distribuidor autorizado del sudeste asiático CryptoBilis. Bitquery rastreó 93,2 millones desde 315 wallets en seis blockchains, mientras que YFarmX reportó 94,5 millones desde 521 direcciones en siete redes. Ledger no ha confirmado la pérdida total.
Ledger señaló que cada caso confirmado involucra dispositivos vendidos por CryptoBilis y confirmó la presencia de un implante físico no autorizado en al menos uno de los dispositivos afectados. La empresa no ha indicado si las wallets robadas se comprometieron por el mismo método, cómo se manipularon los dispositivos, ni si reembolsará a los usuarios afectados.
Por qué importa
El incidente plantea una cuestión más amplia sobre la cadena de suministro, dado que CryptoBilis figuraba como distribuidor autorizado de Ledger. La firma ha enmarcado los casos como limitados a ese canal, pero los críticos sostienen que la autorización convierte la supervisión en parte de la responsabilidad del fabricante de hardware wallets. El ataque también se diferencia de una campaña de phishing con una app falsa de Ledger Live, ya que los investigadores señalan que el último robo parece haber involucrado claves que vaciaron directamente las wallets.
Tether congeló 10 millones de dólares en USDT vinculados al robo, mientras que Bitquery señaló que alrededor de 81 millones seguían siendo rastreables en la cadena a fecha del 11 de octubre. Parte de los fondos se movió a través de Tornado Cash y Zcash. Los emisores de stablecoins pueden bloquear tokens identificados ligados a actividades delictivas, a diferencia de Bitcoin o Ether.
Impacto en el mercado
Ledger aconsejó a los clientes de CryptoBilis no configurar dispositivos no utilizados. A quienes ya hubieran activado uno se les indicó transferir los activos a un nuevo dispositivo mediante una frase de recuperación recién generada. Esa recomendación convierte la procedencia del dispositivo y la higiene de la frase de recuperación en controles de riesgo inmediatos para los clientes afectados.
La cifra final de la pérdida, la vía utilizada para comprometer los dispositivos y un posible reembolso siguen sin resolverse. El caso también pondrá a prueba cómo gestionan los proveedores de hardware wallets sus redes de distribución autorizadas cuando un fallo de seguridad alcanza los fondos de los clientes.




Preguntas frecuentes
-
¿Cuánto cripto se robó de las wallets vinculadas a los dispositivos CryptoBilis?
Las estimaciones van desde los 93,2 millones rastreados por Bitquery hasta los 94,5 millones reportados por YFarmX. Ledger no ha confirmado la pérdida total.
-
¿Qué confirmó Ledger sobre las hardware wallets afectadas?
Ledger confirmó la presencia de un implante físico no autorizado en al menos uno de los dispositivos afectados. No ha indicado si las wallets robadas se comprometieron por el mismo método.
-
¿Cuánto del cripto robado congeló Tether?
Tether congeló 10 millones en USDT vinculados al robo. Bitquery señaló que alrededor de 81 millones seguían siendo rastreables en la cadena al 11 de octubre.
-
¿Por qué la relación con el distribuidor CryptoBilis está bajo escrutinio?
CryptoBilis figuraba como distribuidor autorizado de Ledger. Por ello, los críticos sostienen que el incidente plantea dudas sobre la supervisión que Ledger ejerce sobre su canal de ventas autorizado.
-
¿Qué deben hacer los clientes de CryptoBilis con sus dispositivos Ledger?
Ledger aconsejó a los clientes no configurar dispositivos de CryptoBilis no utilizados. Los usuarios que ya activaron uno deben transferir los activos a un nuevo dispositivo con una frase de recuperación recién generada.

 CryptoSlate
 WuBlockchain
 Crypto News
 CoinTelegraph
 TheBlock
 Lookonchain