








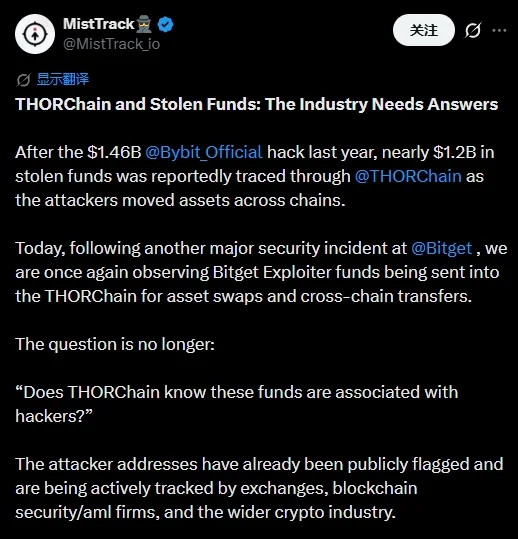
La directora ejecutiva de Bitget, Gracy Chen, ha pedido formalmente a THORChain que rechace las transacciones de direcciones vinculadas al reciente incidente de seguridad de Bitget. Según Chen, las direcciones se han señalado públicamente y siguen bajo vigilancia activa.
Por qué importa
La petición llega después de que MistTrack advirtiera de que fondos procedentes del incidente de Bitget están pasando por THORChain para intercambiar activos y realizar transferencias entre cadenas. MistTrack también recordó el exploit anterior de Bybit, en el que se canalizaron a través del protocolo casi 1.200 millones de dólares en fondos robados.
Chen sostuvo que la descentralización es un principio de diseño, no una excusa para facilitar el movimiento de fondos robados conocidos. MistTrack también pidió al sector debatir qué responsabilidad debería asumir THORChain al gestionar activos procedentes de exploits identificados públicamente.
Impacto en el mercado
La disputa plantea una cuestión de gobernanza y seguridad para la infraestructura entre cadenas: si un protocolo debería rechazar las transacciones asociadas a direcciones señaladas públicamente. La fuente no identifica ninguna respuesta de THORChain, por lo que su postura sobre la petición de Chen no está clara.
Preguntas frecuentes
-
¿Qué pidió Gracy Chen a THORChain?
Chen pidió formalmente a THORChain que rechazara las transacciones procedentes de direcciones vinculadas al reciente incidente de seguridad de Bitget.
-
¿Por qué se pueden identificar las direcciones del atacante?
Chen dijo que las direcciones se han hecho públicas y siguen bajo vigilancia activa.
-
¿Cómo se estarían moviendo los fondos del incidente de Bitget?
MistTrack afirma que los fondos pasan por THORChain para intercambiar activos y realizar transferencias entre cadenas.
-
¿Qué exploit anterior mencionó MistTrack?
MistTrack mencionó el exploit de Bybit, en el que se canalizaron a través de THORChain casi 1.200 millones de dólares en fondos robados.
-
¿Qué cuestión sobre la responsabilidad plantea la disputa?
Plantea si los protocolos descentralizados deberían rechazar transacciones de direcciones señaladas públicamente y vinculadas a exploits conocidos.

 CryptoSlate
 Crypto News
 CoinDesk
 Crypto Rank News