








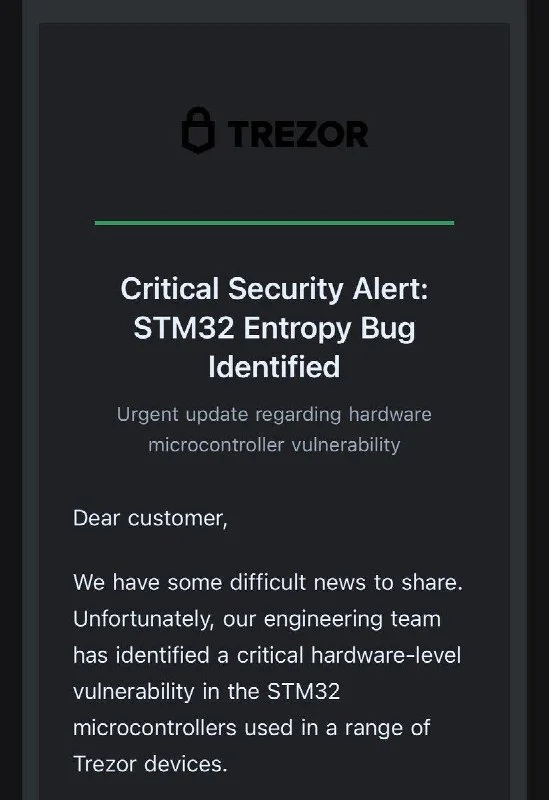
Trezor ha informado de que un proveedor externo de correo electrónico sufrió una brecha y sigue investigando, y advierte a los usuarios de que no hagan clic en los enlaces de correos electrónicos de phishing falsos titulados "Critical Security Alert". La preocupación inmediata de seguridad es la suplantación de identidad a través del canal de correo electrónico y la necesidad de verificar los mensajes de forma independiente.
Por qué importa
Los monederos físicos protegen los activos digitales mediante controles a nivel de dispositivo, pero los ataques de phishing se dirigen a la persona que utiliza el dispositivo. Un correo electrónico de seguridad convincente puede dirigir al usuario a un enlace malicioso o provocar la divulgación de información sensible. Una brecha en un proveedor de correo electrónico puede hacer que ese enfoque de ingeniería social parezca más creíble.
Impacto en el mercado
Para los usuarios de Trezor, la defensa inmediata es tratar los enlaces de seguridad no solicitados como hostiles y verificar las alertas a través de los canales oficiales en lugar de a través del propio mensaje. Trezor sigue investigando, por lo que el alcance de la brecha y cualquier efecto más allá del canal de correo electrónico siguen sin estar claros. La señal más amplia es la confianza operativa: los proveedores de monederos necesitan comunicaciones seguras junto con dispositivos seguros.
Preguntas frecuentes
-
¿Qué deben hacer los usuarios de Trezor con los correos electrónicos de seguridad falsos?
No deben hacer clic en los enlaces de los mensajes falsos "Critical Security Alert" y deben verificar cualquier alerta a través de los canales oficiales de Trezor.
-
¿La advertencia informa de una brecha en los monederos físicos de Trezor?
La advertencia identifica una brecha en un proveedor externo de correo electrónico y no afirma que los monederos físicos de Trezor se hayan visto comprometidos.
-
¿Por qué una brecha en un proveedor de correo electrónico puede aumentar el riesgo de phishing?
Un canal de correo electrónico comprometido puede hacer que los mensajes maliciosos parezcan legítimos, dirigiendo a los usuarios hacia enlaces inseguros o solicitudes de información sensible.
-
¿Qué sigue sin estar claro sobre la brecha del proveedor?
Trezor sigue investigando, por lo que el alcance de la brecha y cualquier efecto más allá del canal de correo electrónico siguen sin estar claros.
-
¿Qué lección de seguridad más amplia destaca el incidente?
Demuestra que la seguridad de los monederos físicos depende tanto de comunicaciones seguras como de dispositivos seguros, ya que los ataques de phishing se dirigen a la persona que utiliza el monedero.

 CoinDesk
 Crypto News
 Lookonchain
 WuBlockchain
 CryptoSlate