








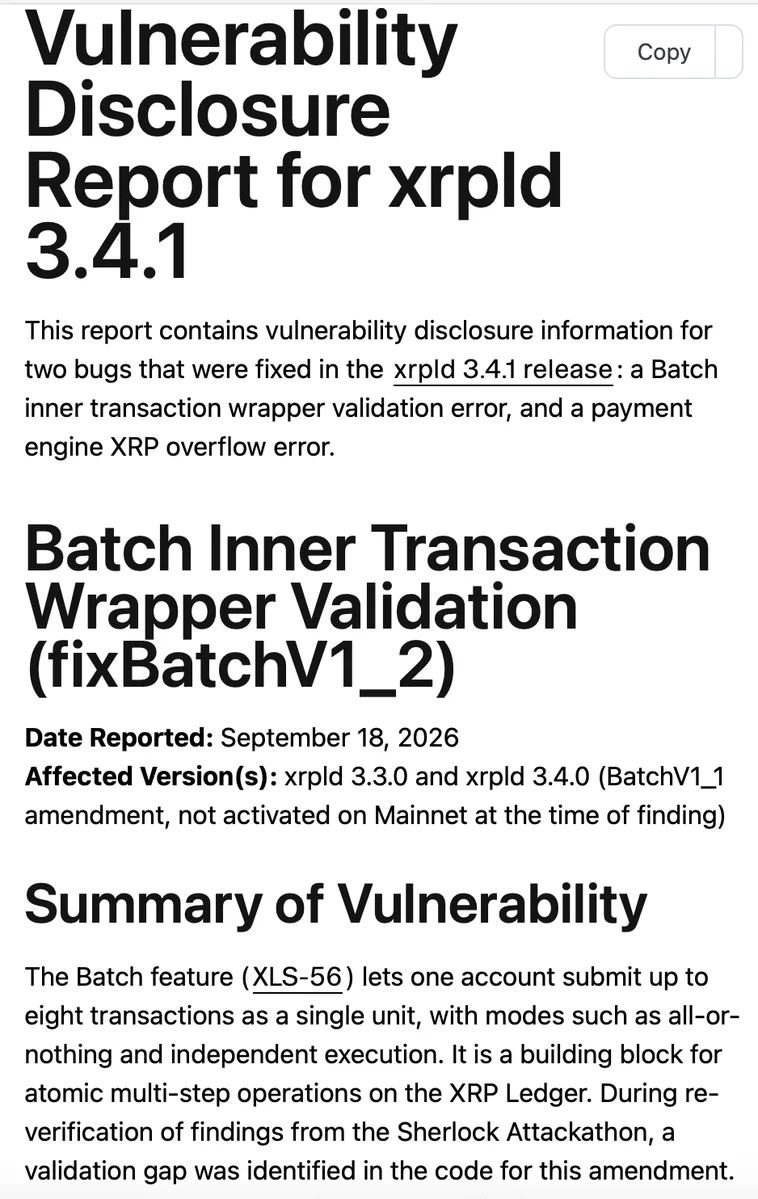
RippleX y la XRP Ledger Foundation revelaron un fallo de desbordamiento en el motor de pagos que podría haber permitido que una transacción especialmente diseñada creara XRP gastables por encima del suministro fijo de 100.000 millones de la red. El fallo estaba presente en código de 2015 y se corrigió en xrpld 3.4.1 el 25 de septiembre, cuando más del 80% de los validadores predeterminados se actualizó.
Por qué importa
El investigador de seguridad @Cayden_Liao afirmó que una prueba de concepto podría acuñar unos 18 billones de XRP en una sola transacción, aproximadamente 184 veces el suministro previsto. La vulnerabilidad se comunicó a través del programa de recompensas por errores de XRPL, que pagó la recompensa máxima de 250.000 $.
Impacto en el mercado
XRPL afirmó que no encontró pruebas de que el fallo hubiera sido explotado en una red pública. La divulgación convierte la adopción por parte de los validadores y el trabajo continuado en materia de seguridad del protocolo en las principales señales para los titulares de XRP, mientras que la corrección preserva las reglas de suministro declaradas del ledger.
Fuente: Informe de divulgación de vulnerabilidad para xrpld 3.4.1

Preguntas frecuentes
-
¿Qué permitía hacer a un atacante la vulnerabilidad de XRPL?
Una transacción especialmente diseñada podría haber creado XRP gastables por encima del suministro fijo de 100.000 millones del XRP Ledger.
-
¿Cuánto XRP podría haber creado la prueba de concepto?
El investigador de seguridad @Cayden_Liao afirmó que la prueba de concepto podría acuñar unos 18 billones de XRP en una sola transacción, aproximadamente 184 veces el suministro previsto.
-
¿Cuándo se corrigió el fallo de XRPL?
El fallo se corrigió en xrpld 3.4.1 el 25 de septiembre.
-
¿Hasta qué punto se actualizaron los validadores tras la corrección?
Más del 80% de los validadores predeterminados de XRPL se actualizó el día en que se publicó la corrección.
-
¿Se explotó el fallo del XRP Ledger en una red pública?
XRPL afirmó que no encontró pruebas de que la vulnerabilidad hubiera sido explotada en una red pública.

 CoinTelegraph
 CZ Binance
 Crypto News
 CryptoSlate
 TheBlock