








 CoinDesk
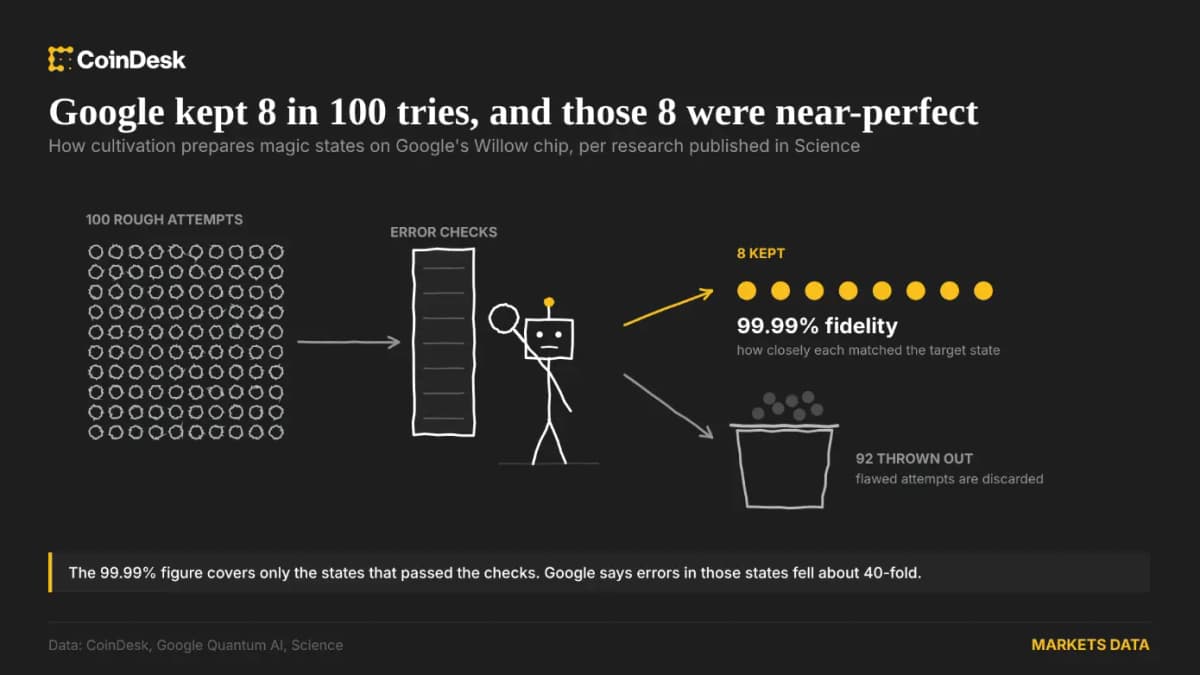

O chip quântico Willow, da Google, reduziu os erros cerca de 40 vezes ao preparar os estados especiais necessários para cálculos quânticos avançados, num passo que poderá eventualmente ameaçar as carteiras de Bitcoin. A experiência alcançou cerca de 99,99% de fidelidade entre os estados aprovados na análise, mas apenas cerca de 8% das tentativas de preparação foram bem-sucedidas. O resultado não torna um ataque ao Bitcoin 40 vezes mais barato.
Porque é importante
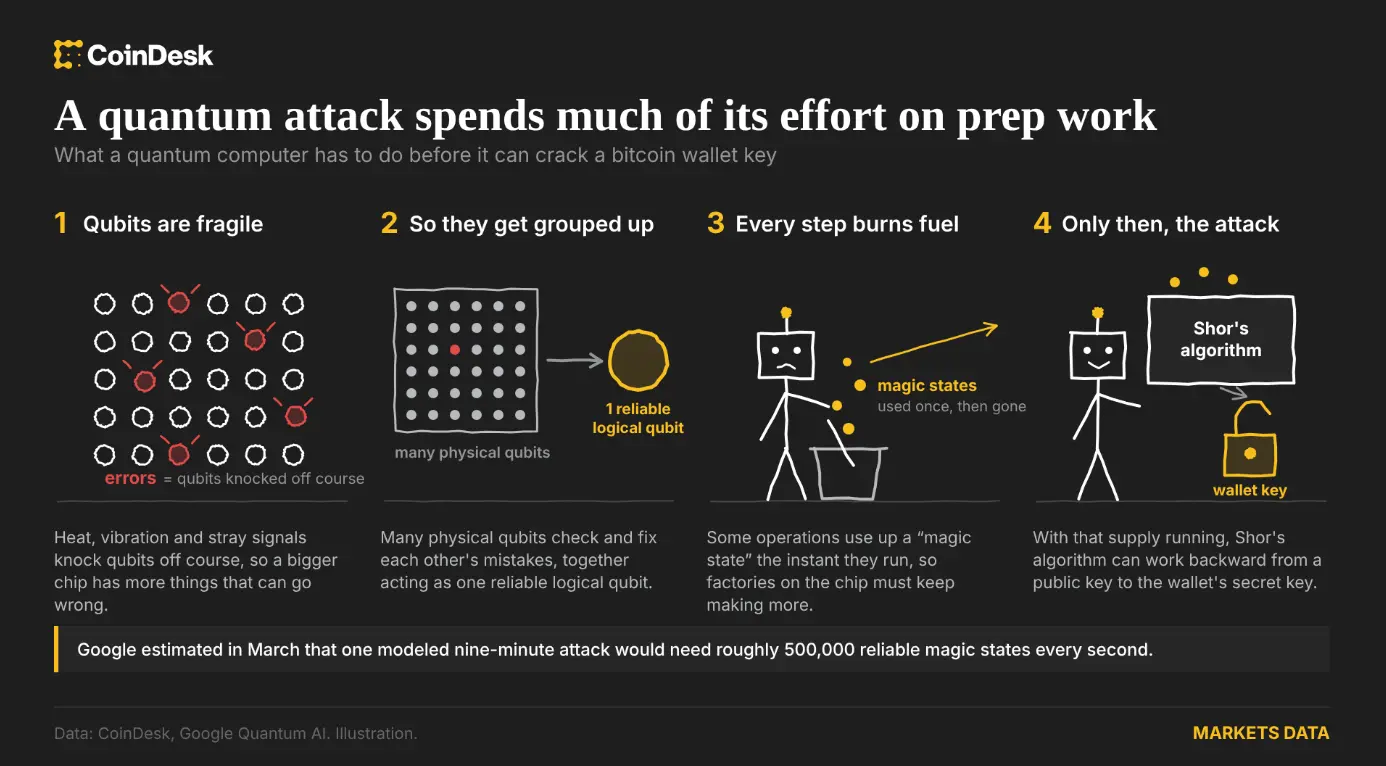
A segurança das carteiras de Bitcoin depende da dificuldade de derivar uma chave privada a partir de uma chave pública. Um computador quântico suficientemente capaz, a executar o algoritmo de Shor, poderia teoricamente recuperar esse segredo e assinar transações como se fosse o proprietário. Alguns formatos de pagamento ocultam as chaves públicas até as moedas serem gastas, mas muitas das reservas mais antigas de Bitcoin têm chaves expostas desde a sua mineração.
O método de produção do Willow aborda o custo de criar “estados mágicos” quânticos, que são consumidos durante determinados cálculos. O hardware que produz esses estados não pode ser usado noutras partes do ataque. Segundo um modelo, um computador quântico precisaria de cerca de 500.000 estados mágicos fiáveis por segundo para atacar uma carteira depois de a sua chave pública ficar disponível, com o cálculo modelado a durar cerca de nove minutos.
Impacto no mercado
O efeito imediato no mercado é limitado, porque o Willow continua longe de um ataque demonstrado ao Bitcoin. A expansão do processo, a sua operação em tempo real e a integração com sistemas mais robustos de correção de erros continuam a ser grandes desafios. Investigação anterior da Google estimou que um futuro computador quântico supercondutor com menos de 500.000 qubits físicos poderia quebrar a criptografia das carteiras de Bitcoin e Ethereum em determinadas condições, mas esta experiência testa apenas uma parte desse percurso de engenharia.
A questão é mais grave para as moedas expostas e inativas. Uma reserva de 100,02 BTC, intocada desde 2010, foi movimentada após mais de 16 anos, enquanto seis carteiras inativas desde 2011–2014 movimentaram 553,59 BTC em agosto. Estas transferências não provam uma resposta ao risco quântico, mas mostram por que razão as chaves públicas antigas continuam a ser uma preocupação de segurança real.


Perguntas frequentes
-
Como se relaciona o avanço do Willow, da Google, com a segurança do Bitcoin?
O Willow reduziu os erros durante a preparação de estados mágicos quânticos, um recurso necessário para cálculos que poderão eventualmente derivar chaves privadas de Bitcoin a partir de chaves públicas expostas.
-
O Willow torna um ataque a uma carteira de Bitcoin 40 vezes mais barato?
Não. A melhoria de 40 vezes diz respeito à redução de erros numa etapa de preparação, não ao custo total de atacar carteiras de Bitcoin.
-
Porque estão as reservas de Bitcoin da era de Satoshi especialmente expostas?
Muitas reservas antigas de Bitcoin têm chaves públicas expostas na blockchain. Um atacante com um computador quântico suficientemente capaz poderia teoricamente usar essa informação para recuperar as chaves privadas correspondentes.
-
O que significa a taxa de sucesso de 8% na experiência da Google?
Cerca de 8% das tentativas de preparação permaneceram após a análise e a medição. A fidelidade anunciada de 99,99% aplica-se apenas aos estados que passaram essas verificações.
-
De que capacidade quântica precisaria um ataque modelado ao Bitcoin?
Um modelo estimou que um ataque exigiria cerca de 500.000 estados mágicos fiáveis por segundo e poderia demorar cerca de nove minutos depois de uma chave pública ficar disponível.
 WatcherGuru
 CoinTelegraph
 WuBlockchain
 Crypto News
 TheBlock
 CryptoSlate