








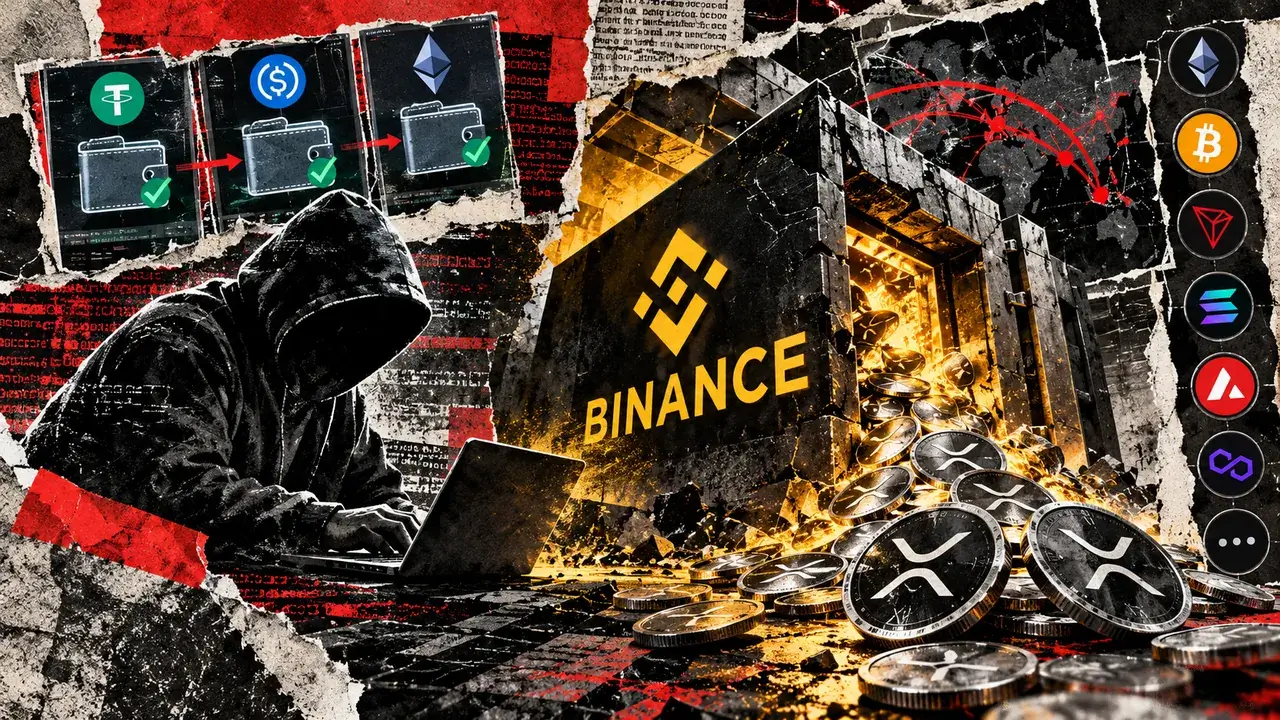


Carteiras associadas à Binance na XRP Ledger transferiram cerca de 233,46 milhões de XRP, no valor de $296 milhões, entre as 20:05 e as 20:09 UTC, dando início a um ataque que a TRM Labs rastreou por 10 blockchains. O atacante passou pelo menos 36 horas a preparar-se, e os investigadores contabilizaram aproximadamente $6,36 mil milhões em transferências até às 00:30 UTC de 30 de outubro.
Porque é importante
A TRM localizou os preparativos a 28 de outubro, quando uma carteira controlada pelo atacante recebeu três pequenas transferências da Tornado Cash. No dia seguinte, o atacante implementou e testou código malicioso de smart contract em carteiras Ethereum recém-criadas, antes de ensaiar uma transferência bem-sucedida. A operação principal começou cerca de quatro horas após o último ensaio.
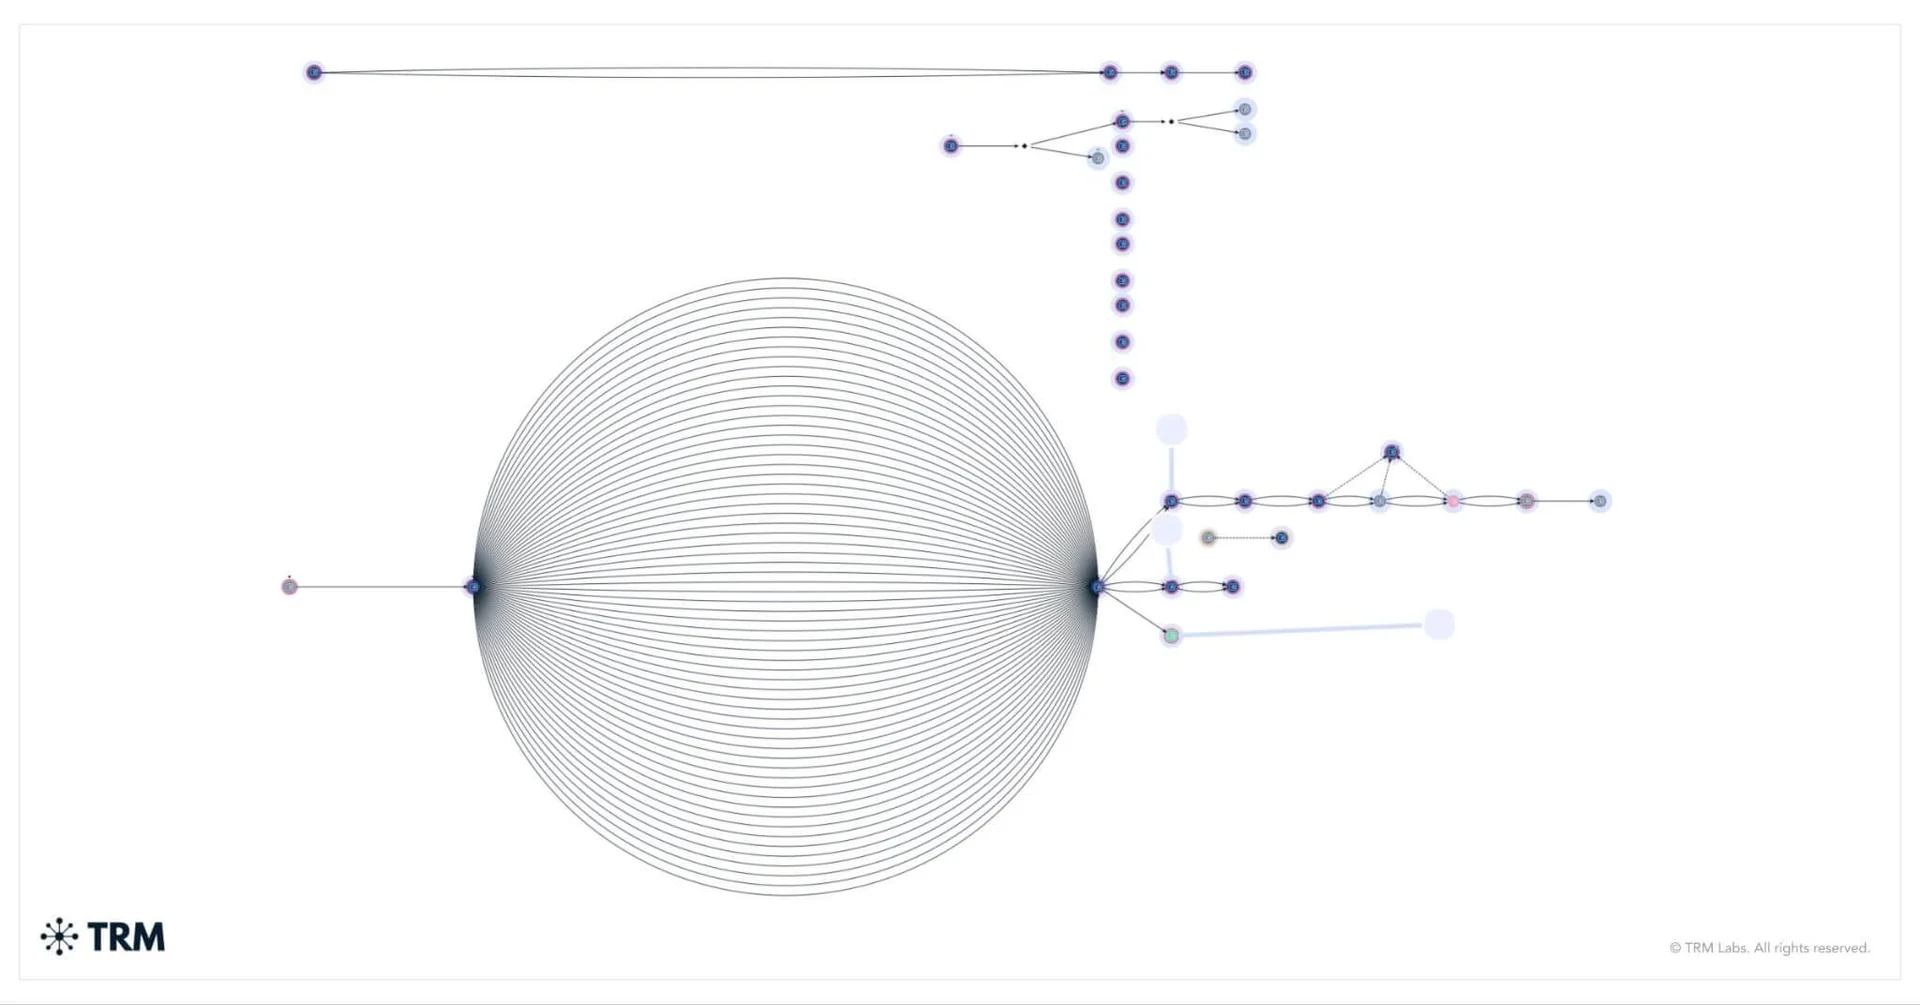
A maioria dos fundos saiu de carteiras associadas à Binance em cerca de 20 minutos. O ataque estendeu-se a Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche e Polygon. Na Ethereum, 50 autorizações EIP-7702 assinadas anteriormente permitiram que uma hot wallet da Binance delegasse a execução a um contrato malicioso, que transferiu 167.464 ETH e 63 tokens. Entre as outras transferências contam-se 18.270 BTC e, na Tron, 612,7 milhões de USDT e 46,4 milhões de TRX.
Impacto no mercado
A investigação descreve uma operação coordenada e multichain, com novas transferências a partir de carteiras a prolongarem-se por várias horas. A reconstrução da TRM não esclarece como o atacante obteve as autorizações: o investigador Derek Chiang afirmou que as hipóteses incluem o roubo da chave privada da carteira ou levar o seu proprietário a assinar uma autorização maliciosa. O incidente coloca em destaque os controlos de autorização e a segurança das hot wallets, tanto para as plataformas de exchange como para os utilizadores.


Perguntas frequentes
-
Qual foi o valor das primeiras transferências de XRP?
Carteiras associadas à Binance transferiram cerca de 233,46 milhões de XRP, no valor de $296 milhões, entre as 20:05 e as 20:09 UTC.
-
Quanto tempo durou a preparação do atacante?
A TRM Labs rastreou pelo menos 36 horas de preparação, incluindo testes de código malicioso de smart contract em carteiras Ethereum recém-criadas.
-
Como funcionaram as transferências a partir das carteiras Ethereum?
O atacante submeteu 50 autorizações EIP-7702 assinadas anteriormente, permitindo que uma hot wallet da Binance delegasse a execução a um contrato malicioso, que transferiu 167.464 ETH e 63 tokens.
-
Por que blockchains se distribuíram as transferências?
A TRM rastreou transferências em Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche e Polygon.
-
Como obteve o atacante as autorizações necessárias?
O método continua por esclarecer. O investigador Derek Chiang afirmou que as hipóteses incluem obter a chave privada da carteira ou levar o seu proprietário a assinar uma autorização maliciosa.

 CoinDesk
 TheBlock
 WatcherGuru
 Lookonchain
 Glassnode
 WuBlockchain