








A Revolut divulgou dados sensíveis de 680 clientes depois de cibercriminosos terem usado uma conta de email governamental legítima para submeter pedidos fraudulentos de informação, noticiou o Financial Times. Os registos expostos incluíam dados de passaporte, números de conta bancária, moradas de residência, imagens de verificação de identidade e atividade em Bitcoin, e os atacantes ameaçam publicar os dados caso não seja pago um resgate.
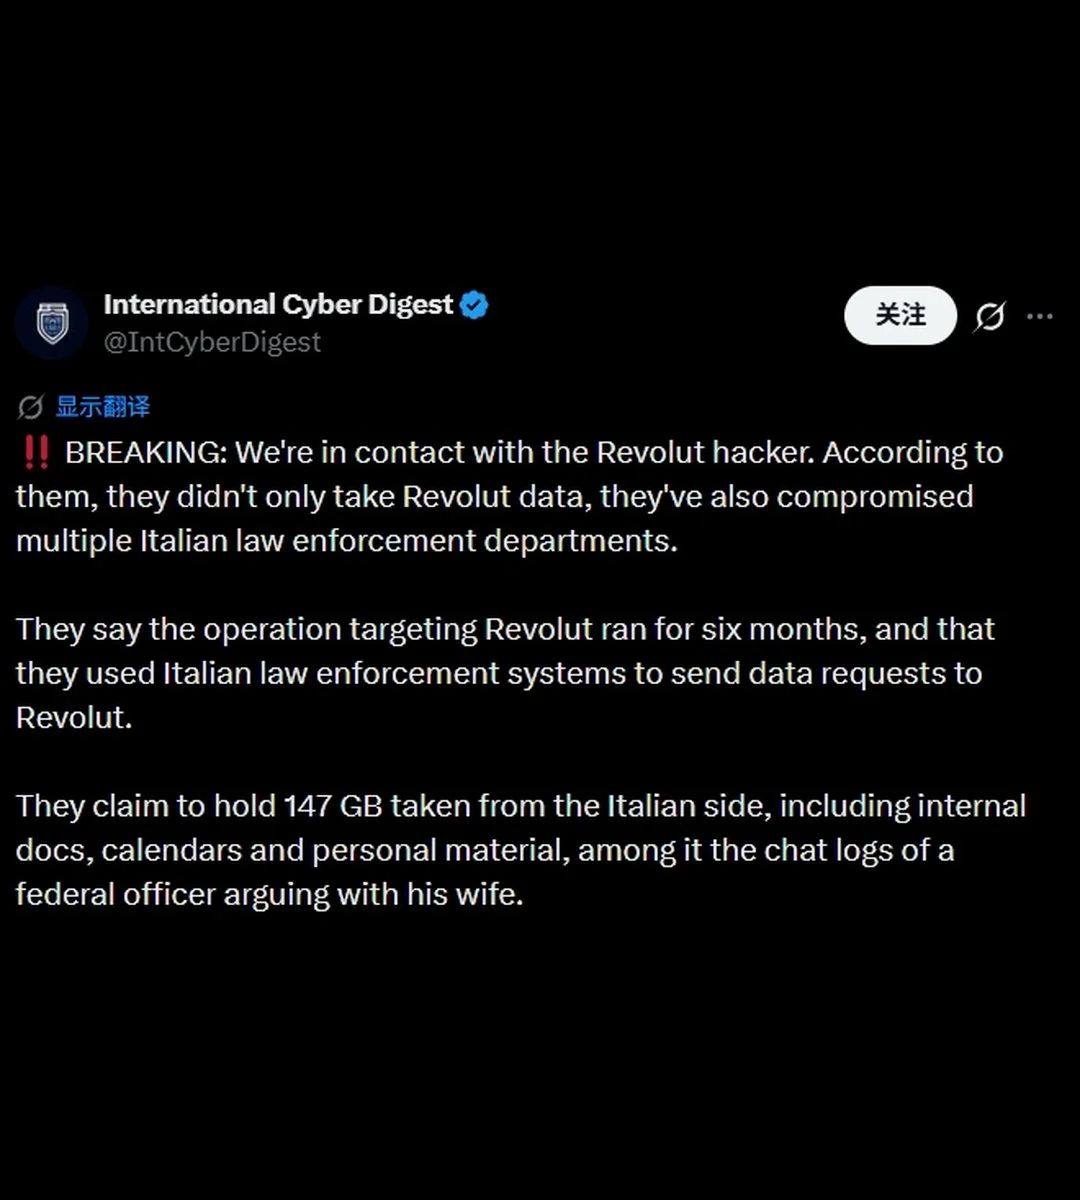
O International Cyber Digest, que contactou o hacker que reivindicou a responsabilidade, informa que a operação decorreu durante cerca de seis meses e explorou sistemas comprometidos das forças policiais italianas para enviar os pedidos fraudulentos. O atacante afirma que os registos roubados envolvem sobretudo clientes na Suíça e em França, além de utilizadores no Reino Unido, Alemanha, Itália e outros países, incluindo várias figuras de grande relevo. Mark Karpelès, antigo CEO da Mt. Gox, foi um dos afetados.
Porque é importante
A violação mostra como os ataques de engenharia social à camada de KYC contornam por completo os controlos técnicos: os atacantes não invadiram os sistemas da Revolut, fizeram-se passar pelo Estado. Para uma fintech que detém documentos de identidade e registos de atividade em Bitcoin de milhões de utilizadores, a ameaça de extorsão transforma dados de conformidade em superfície de ataque direta.
Impacto no mercado
O Information Commissioner's Office do Reino Unido abriu uma investigação, e a Revolut afirma que bloqueou a conta de email e notificou os reguladores e os clientes afetados. O custo reputacional e regulatório para as ambições da Revolut de obter uma licença bancária no Reino Unido é o número a acompanhar, juntamente com a questão de saber se outras exchanges e fintechs vão auditar a forma como verificam pedidos de dados governamentais.

Perguntas frequentes
-
Como é que os hackers obtiveram dados de clientes da Revolut?
Usaram uma conta de email governamental legítima para submeter pedidos fraudulentos de informação, explorando o processo de conformidade da Revolut em vez de invadir os seus sistemas. O atacante afirma que o esquema decorreu durante cerca de seis meses, com recurso a sistemas comprometidos das forças policiais…
-
Que dados foram expostos na violação da Revolut?
Os registos de 680 clientes incluíam dados de passaporte, números de conta bancária, moradas de residência, imagens de verificação de identidade e atividade em Bitcoin. Os atacantes ameaçam publicar os dados caso não seja pago um resgate.
-
Que clientes da Revolut, em que países, foram afetados?
O atacante afirma que os registos envolvem sobretudo clientes na Suíça e em França, além de utilizadores no Reino Unido, Alemanha, Itália e outros países, incluindo várias figuras de grande relevo.
-
A Revolut está sob investigação devido à violação?
O Information Commissioner's Office do Reino Unido abriu uma investigação. A Revolut afirma que bloqueou a conta de email fraudulenta e notificou tanto os reguladores como os clientes afetados.
-
Alguma figura conhecida foi afetada pela fuga de dados da Revolut?
Sim. Mark Karpelès, antigo CEO da falida exchange de Bitcoin Mt. Gox, esteve entre os clientes afetados, segundo a divulgação noticiada pelo Financial Times.

 CryptoSlate
 Crypto News
 CoinDesk
 TheBlock
 CoinTelegraph