










A Bitquery informa que 48 carteiras ligadas à Bloom perderam 9.408 SOL em transferências assinadas pelas próprias chaves das carteiras a 26 de outubro. A Bloom negou que as chaves privadas tivessem sido comprometidas, atribuiu o incidente a uma vulnerabilidade de execução remota de código num módulo de terceiros e afirmou mais tarde ter reembolsado integralmente nove utilizadores afetados.
Porque é importante
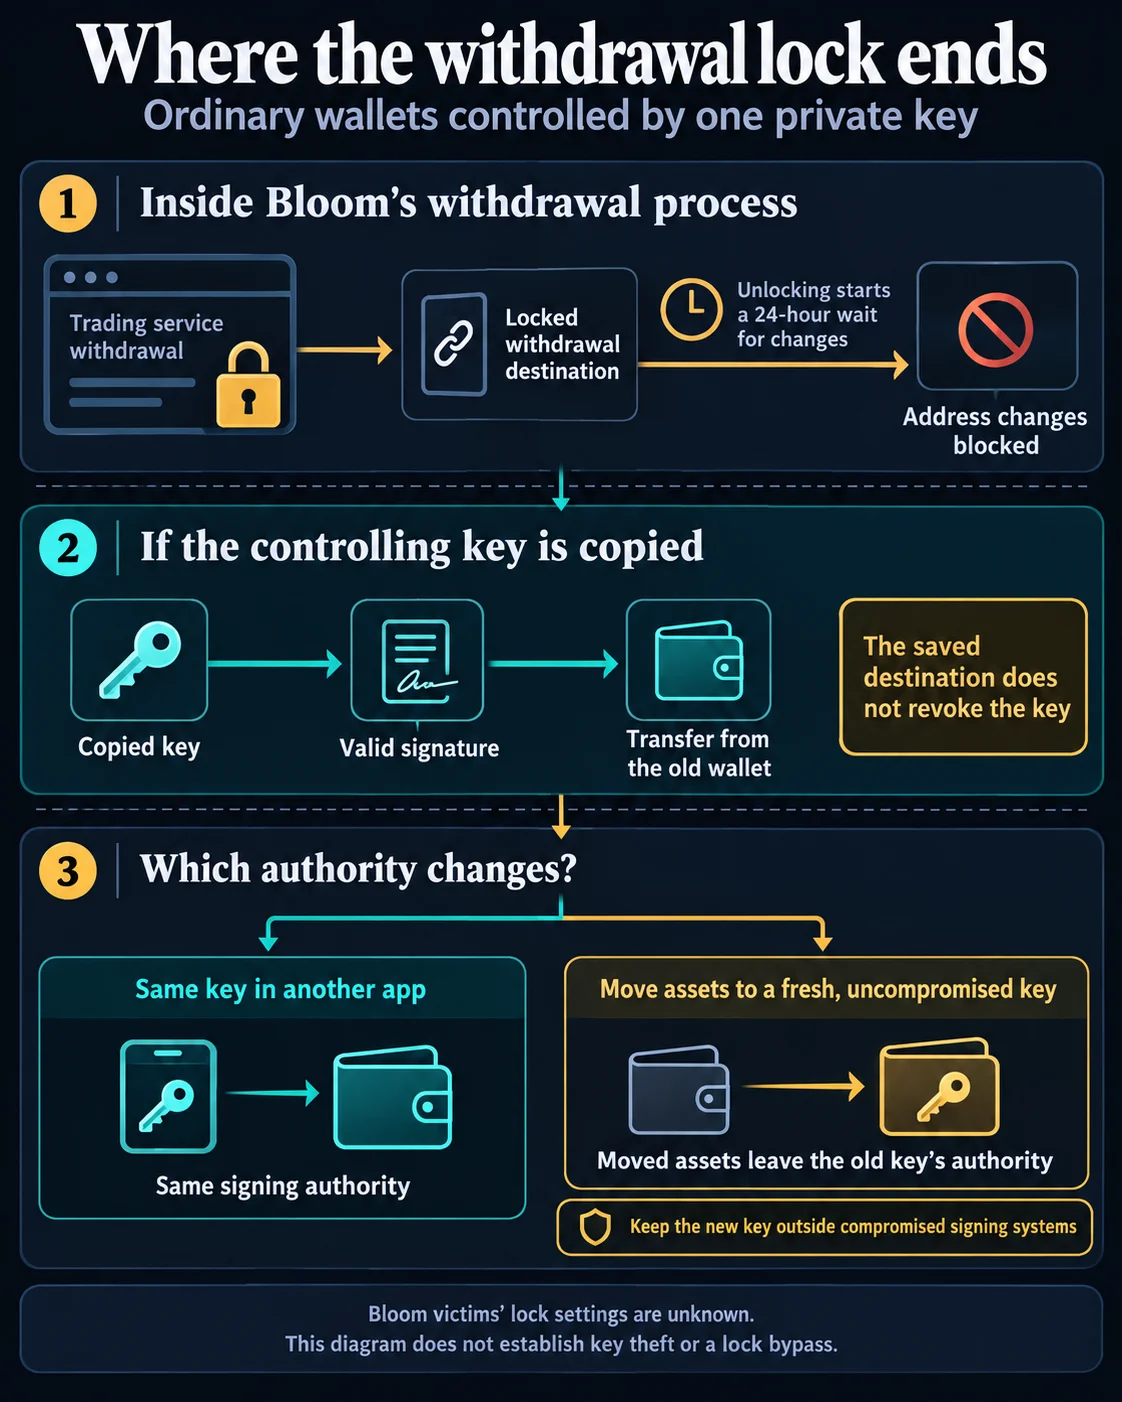
O bloqueio do endereço de levantamento protege o destino usado no processo de levantamento da Bloom, mas não revoga a autoridade de uma chave de carteira para assinar uma transferência por outra via. Segundo a Bitquery, os fundos foram retirados através de transferências simples de SOL, sem um segundo signatário nem uma autorização de tokens. As assinaturas das chaves dos titulares confirmam que as carteiras autorizaram as transferências, mas não mostram, por si só, se um atacante copiou as chaves ou explorou um processo de assinatura.
Nem todas as carteiras afetadas estavam a ser usadas ativamente para negociar. A Bitquery apurou que 24 não tinham pago qualquer comissão de negociação à Bloom no mês anterior, enquanto cinco só tinham pago a última comissão entre janeiro e maio de 2025. Os fundos deixados numa carteira inativa podem continuar expostos se a chave que a controla tiver sido copiada.
Impacto no mercado
A Bloom afirma que os nove utilizadores afetados receberam reembolsos no total de 9.408 SOL. Isso cobre as perdas comunicadas por esses utilizadores, mas o reembolso não esclarece como foi obtida a autoridade de assinatura nem se a exposição subjacente foi eliminada.
Para os utilizadores, a diferença está entre alterar o acesso a um serviço e alterar o controlo dos ativos. Uma nova carteira controlada por uma chave não comprometida pode retirar os fundos do alcance da chave antiga; importar o mesmo segredo para outra aplicação não o faz. A via de assinatura exata no incidente da Bloom continua por esclarecer.
Perguntas frequentes
-
Quanto SOL terão sido retirados de carteiras ligadas à Bloom, segundo a Bitquery?
A Bitquery informa que 48 carteiras ligadas à Bloom perderam 9.408 SOL a 26 de outubro.
-
O que disse a Bloom ter causado o incidente?
A Bloom negou que as chaves privadas tivessem sido comprometidas e atribuiu o incidente a uma vulnerabilidade de execução remota de código num módulo de terceiros.
-
O que protege o bloqueio do endereço de levantamento da Bloom?
O bloqueio impede alterações ao destino de levantamento através desse processo. Não impede que uma chave de carteira assine uma transferência por outra via.
-
As assinaturas das carteiras provam que as chaves privadas foram copiadas?
Não. As assinaturas mostram que as carteiras autorizaram as transferências, mas não esclarecem se as chaves foram copiadas ou se um processo de assinatura foi explorado.
-
Porque é que uma carteira inativa ligada à Bloom pode continuar em risco?
A Bitquery apurou que 24 carteiras afetadas não tinham pago qualquer comissão de negociação à Bloom no mês anterior. Se uma chave de controlo tiver sido copiada, os fundos deixados na carteira podem continuar expostos.

 CoinDesk
 CoinTelegraph
 WatcherGuru
 WuBlockchain
 Crypto News
 TheBlock