










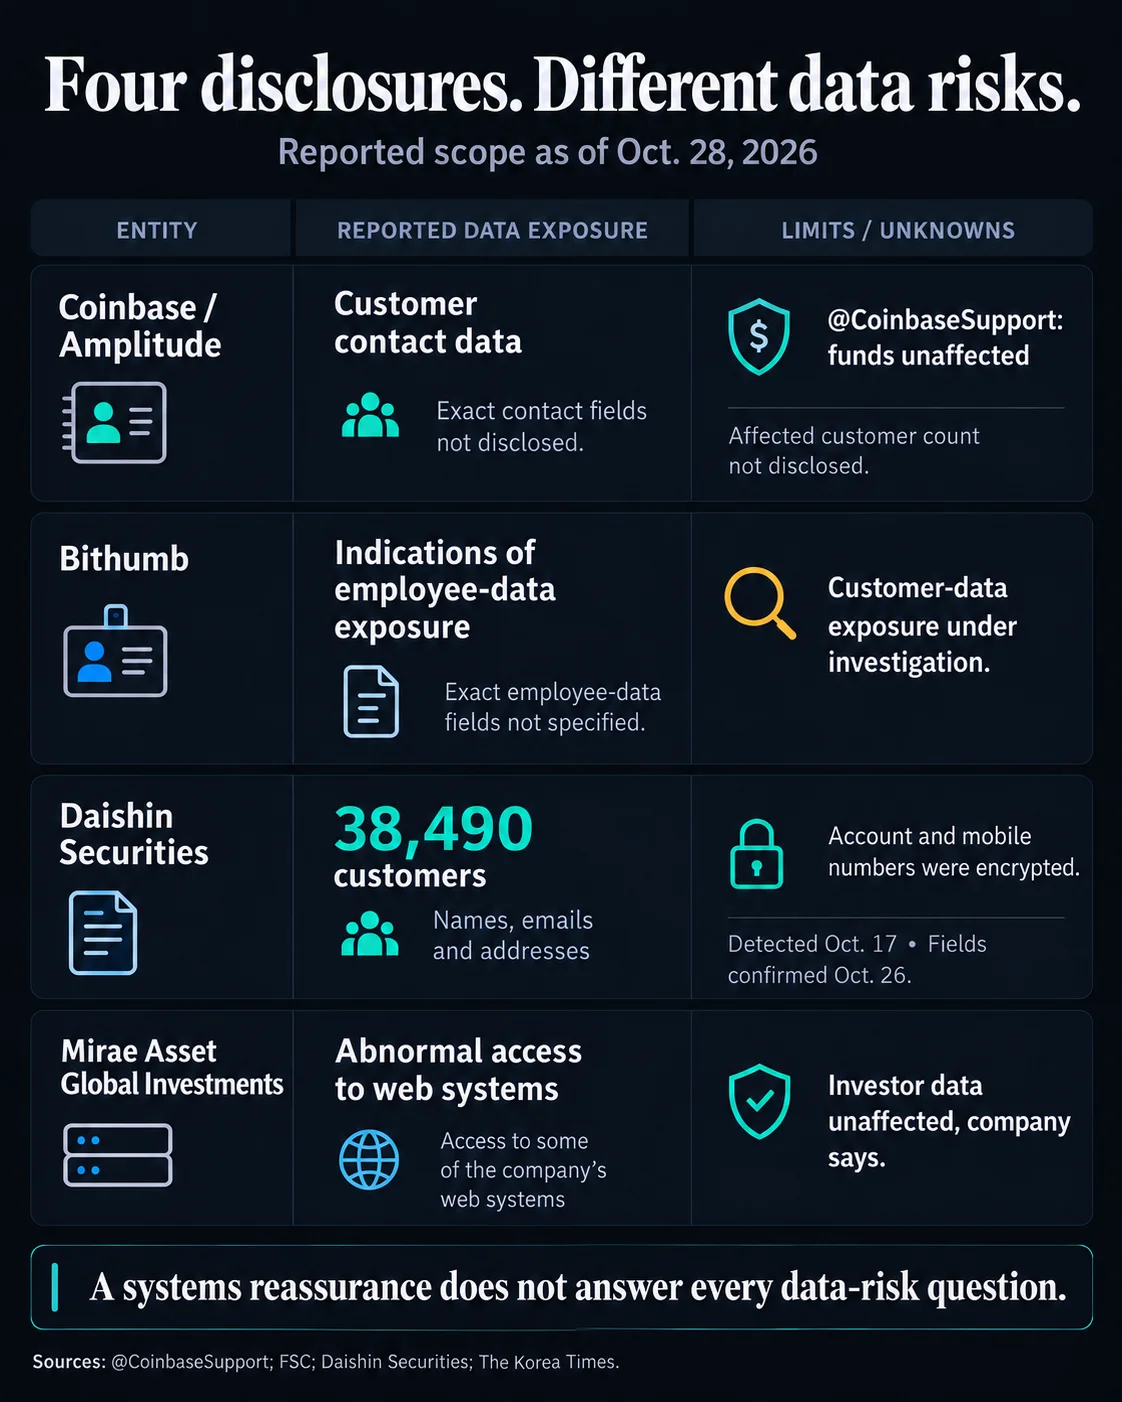
A Coinbase afirmou que um incidente no fornecedor de análise de dados Amplitude expôs informações de contacto de um pequeno grupo de clientes, mas não encontrou indícios de acesso aos seus próprios sistemas ou de risco para os fundos dos clientes. A corretora disse na quarta-feira que estava a notificar os clientes afetados e os reguladores, mas não revelou quantas pessoas foram afetadas nem que dados de contacto ficaram expostos.
Porque é importante
O incidente ocorreu juntamente com divulgações de segurança distintas envolvendo a sul-coreana Bithumb, a Daishin Securities e a Mirae Asset Global Investments. A Daishin afirmou que foram expostas informações pessoais e financeiras de 38.490 clientes. Os reguladores sul-coreanos abriram investigações e realizaram uma reunião de emergência na sequência dos incidentes.
Os dados de contacto divulgados podem facilitar ataques de phishing, troca de cartões SIM e engenharia social, mesmo que os atacantes não consigam aceder aos sistemas centrais de negociação ou custódia. O fundador da Binance, Changpeng Zhao, alertou que os criminosos podem combinar moradas divulgadas com informações sobre os investimentos em criptomoedas para visar investidores online ou pessoalmente.
Impacto no mercado
As divulgações elevam as exigências de segurança para clientes e empresas financeiras, que vão além da proteção dos fundos mantidos numa corretora. A Bithumb está a investigar se foram acedidos registos de clientes, enquanto a Comissão de Serviços Financeiros da Coreia do Sul afirmou não ter confirmado a exposição de moradas de carteiras nem de informações que permitissem transferências fraudulentas.
Zhao recomendou a utilização de endereços de email e números de telefone separados para contas em corretoras, de passkeys ou chaves de segurança físicas em vez da autenticação por SMS, e a imposição de limites aos levantamentos. Também aconselhou os clientes a reverem as sessões das contas e as permissões de API, e a desconfiarem de mensagens não solicitadas que aleguem ser do apoio ao cliente da corretora.
Perguntas frequentes
-
Que informações de clientes foram expostas no incidente da Coinbase?
A Coinbase afirmou que foram expostas informações de contacto de um pequeno grupo de clientes através do fornecedor de análise de dados Amplitude. A corretora não especificou que dados foram afetados nem quantos clientes foram abrangidos.
-
A Coinbase comunicou acessos não autorizados aos seus sistemas ou perdas de fundos de clientes?
Não. A Coinbase afirmou não ter encontrado indícios de acessos não autorizados aos seus sistemas e disse que os fundos dos clientes permaneceram seguros.
-
Quantos clientes da Daishin Securities foram afetados?
A Daishin Securities afirmou que foram expostas informações pessoais e financeiras de 38.490 clientes.
-
Porque é que a divulgação de dados de contacto pode criar riscos, mesmo que os fundos permaneçam seguros?
Os dados de contacto podem ajudar criminosos a visar pessoas com ataques de phishing, troca de cartões SIM e engenharia social. A combinação de moradas divulgadas com informações sobre investimentos em criptomoedas também pode aumentar os riscos para a segurança física.
-
Que medidas de proteção de contas recomendou Changpeng Zhao?
Zhao recomendou endereços de email e números de telefone separados, passkeys ou chaves de segurança físicas em vez da autenticação por SMS, limites aos levantamentos e revisões regulares das sessões das contas e das permissões de API.

 Crypto News
 CoinTelegraph
 WuBlockchain
 CoinDesk
 Lookonchain