








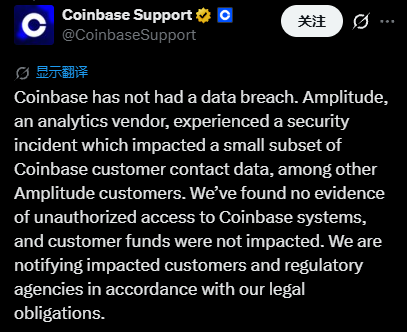
A Amplitude, um fornecedor de análise de terceiros utilizado pela Coinbase, sofreu um incidente de segurança que expôs dados de contacto associados a mais de 70.000 utilizadores nos clientes afetados. A Coinbase informou que os seus próprios sistemas não foram violados e não encontrou provas de acessos internos não autorizados.
Por que motivo importa
A Coinbase informou que a exposição se limitou aos dados de contacto de uma pequena parte dos seus utilizadores. O incidente evidencia os riscos de privacidade e conformidade criados quando fornecedores de análise tratam dados relacionados com clientes fora dos sistemas centrais de uma plataforma.
Impacto no mercado
A Coinbase informou que as palavras-passe e os fundos dos clientes não foram afetados e que está a notificar os utilizadores afetados e as autoridades regulatórias relevantes, conforme exigido. O evento é, portanto, sobretudo uma questão de privacidade e conformidade de terceiros, e não uma perda comunicada de ativos dos clientes.
Perguntas frequentes
-
Que informação foi exposta no incidente da Amplitude?
O incidente expôs dados de contacto. A Coinbase informou que os dados afetados diziam respeito a uma pequena parte dos seus utilizadores.
-
Quantos utilizadores foram afetados pelo incidente de segurança?
O hacker obteve dados de contacto de mais de 70.000 utilizadores de entre os clientes afetados da Amplitude.
-
A Coinbase sofreu uma violação dos seus sistemas internos?
Não. A Coinbase informou que não sofreu uma violação interna de dados e não encontrou provas de acesso não autorizado aos seus sistemas.
-
Os fundos ou as palavras-passe dos clientes da Coinbase foram comprometidos?
A Coinbase informou que os fundos dos clientes permanecem totalmente intactos. O relatório do incidente não confirmou que as palavras-passe ou os fundos tivessem sido comprometidos.
-
O que está a Coinbase a fazer após o incidente?
A Coinbase informou que está a notificar os utilizadores afetados e as autoridades regulatórias relevantes, de acordo com os requisitos legais.

 CoinTelegraph
 CZ Binance
 CoinDesk
 Crypto News
 WatcherGuru
 CryptoSlate